#keplradvisessocialloginuserstotransferassets
Sicherheitswarnung bei Keplr Wallet:
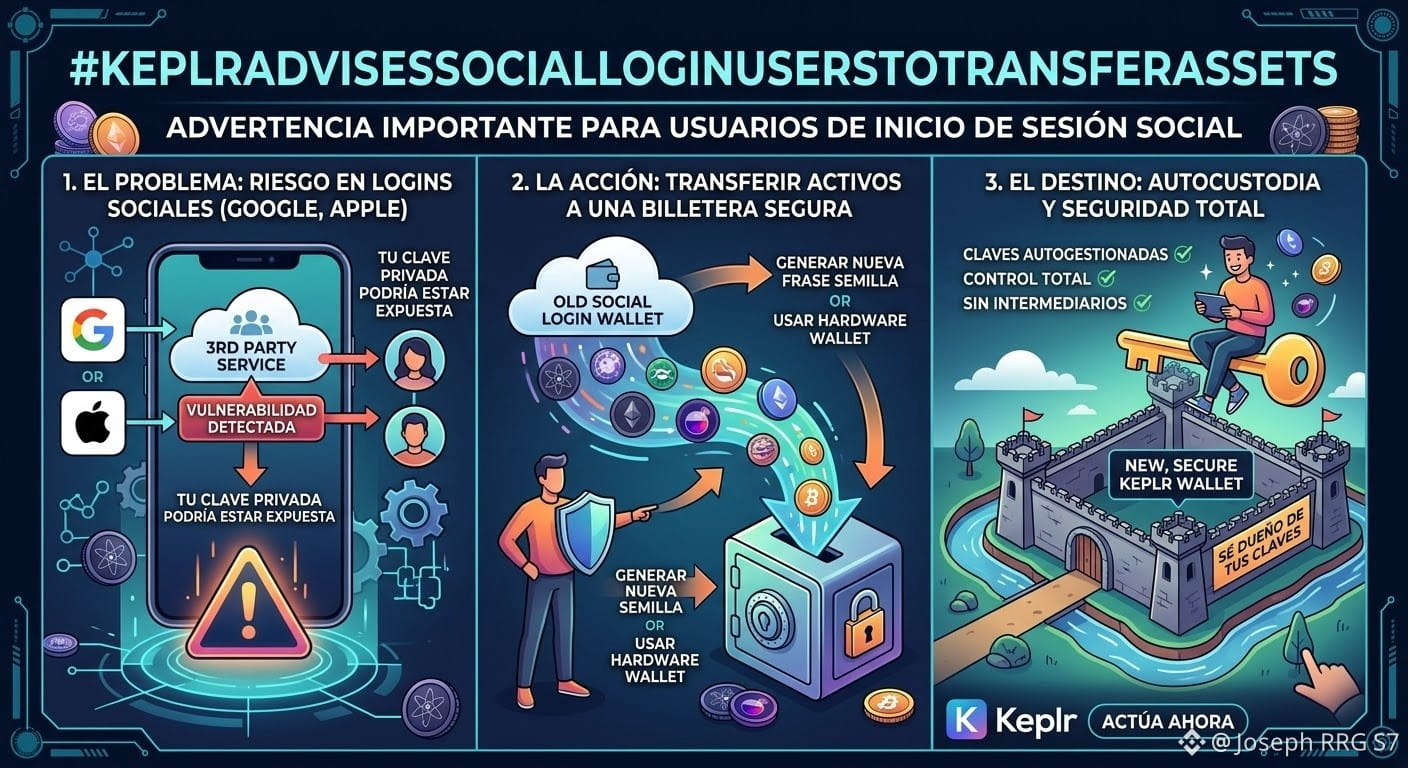
Eine kritische Schwachstelle in der Authentifizierungsinfrastruktur eines Drittanbieters hat Tausende Nutzer im Cosmos-Ökosystem in Gefahr gebracht. Keplr Wallet, eine der beliebtesten Kryptowährungs-Wallets für Netzwerke wie Cosmos, Osmosis und Injective, hat eine dringende Warnung herausgegeben und Nutzer, die ihre Konten über eine Anmeldung mit Google oder Apple erstellt haben, aufgefordert, alle Einzahlungen einzustellen und ihre liquiden Vermögenswerte sofort auf sicherere Wallets zu übertragen.
Der Vorfall, über den erstmals nach der Entdeckung nicht autorisierter Transaktionen zwischen dem 6. und 7. November 2026 berichtet wurde, entfacht erneut die Debatte über das Gleichgewicht zwischen bequemem Zugang und echter Selbstverwahrung in der Web3-Welt.
Was genau ist passiert? Die Schwachstelle bei Web3Auth
Es ist wichtig klarzustellen, dass die Codebasis von Keplr Wallet nicht direkt kompromittiert wurde. Der Ursprung des Angriffs liegt bei Web3Auth, dem Infrastrukturanbieter, der für die Anmeldung über Google- und Apple-Konten zuständig ist.
Wenn sich ein Nutzer für eine Anmeldung über ein soziales Konto entscheidet, statt eine herkömmliche Seed-Phrase zu erstellen, verwendet Web3Auth ein verteiltes Schlüsselgenerierungssystem, um den privaten Schlüssel im Hintergrund zu erstellen und zusammenzusetzen. Vorläufigen Berichten zufolge führte eine Schwachstelle in der Infrastruktur von Web3Auth zur Offenlegung dieser privaten Schlüssel und ermöglichte es Angreifern, unbefugt Guthaben abzuschöpfen.
Als sofortige Eindämmungsmaßnahme:
Web3Auth setzte seine Dienste für eingebettete Wallets aus, während das Ausmaß der Sicherheitslücke untersucht wird.
Keplr deaktivierte vorübergehend die Anmeldeoptionen mit Google und Apple.
Rettungsüberweisungen: In einigen Fällen führten die Sicherheitsteams von Web3Auth und seinen Partnern vorsorgliche Überweisungen an verifizierte Verwahrungsadressen durch, um zu verhindern, dass Angreifer die gefährdeten Konten leeren.
$ARIA
$SOXLB
Sicherheitswarnung bei Keplr Wallet:
Eine kritische Schwachstelle in der Authentifizierungsinfrastruktur eines Drittanbieters hat Tausende Nutzer im Cosmos-Ökosystem in Gefahr gebracht. Keplr Wallet, eine der beliebtesten Kryptowährungs-Wallets für Netzwerke wie Cosmos, Osmosis und Injective, hat eine dringende Warnung herausgegeben und Nutzer, die ihre Konten über eine Anmeldung mit Google oder Apple erstellt haben, aufgefordert, alle Einzahlungen einzustellen und ihre liquiden Vermögenswerte sofort auf sicherere Wallets zu übertragen.
Der Vorfall, über den erstmals nach der Entdeckung nicht autorisierter Transaktionen zwischen dem 6. und 7. November 2026 berichtet wurde, entfacht erneut die Debatte über das Gleichgewicht zwischen bequemem Zugang und echter Selbstverwahrung in der Web3-Welt.
Was genau ist passiert? Die Schwachstelle bei Web3Auth
Es ist wichtig klarzustellen, dass die Codebasis von Keplr Wallet nicht direkt kompromittiert wurde. Der Ursprung des Angriffs liegt bei Web3Auth, dem Infrastrukturanbieter, der für die Anmeldung über Google- und Apple-Konten zuständig ist.
Wenn sich ein Nutzer für eine Anmeldung über ein soziales Konto entscheidet, statt eine herkömmliche Seed-Phrase zu erstellen, verwendet Web3Auth ein verteiltes Schlüsselgenerierungssystem, um den privaten Schlüssel im Hintergrund zu erstellen und zusammenzusetzen. Vorläufigen Berichten zufolge führte eine Schwachstelle in der Infrastruktur von Web3Auth zur Offenlegung dieser privaten Schlüssel und ermöglichte es Angreifern, unbefugt Guthaben abzuschöpfen.
Als sofortige Eindämmungsmaßnahme:
Web3Auth setzte seine Dienste für eingebettete Wallets aus, während das Ausmaß der Sicherheitslücke untersucht wird.
Keplr deaktivierte vorübergehend die Anmeldeoptionen mit Google und Apple.
Rettungsüberweisungen: In einigen Fällen führten die Sicherheitsteams von Web3Auth und seinen Partnern vorsorgliche Überweisungen an verifizierte Verwahrungsadressen durch, um zu verhindern, dass Angreifer die gefährdeten Konten leeren.
$ARIA
$SOXLB