Zuerst etwas, das dem gesunden Menschenverstand widerspricht: Wenn dein Wallet-Guthaben auf 0 sinkt, könnte diesmal ein „Guter“ dahinterstecken
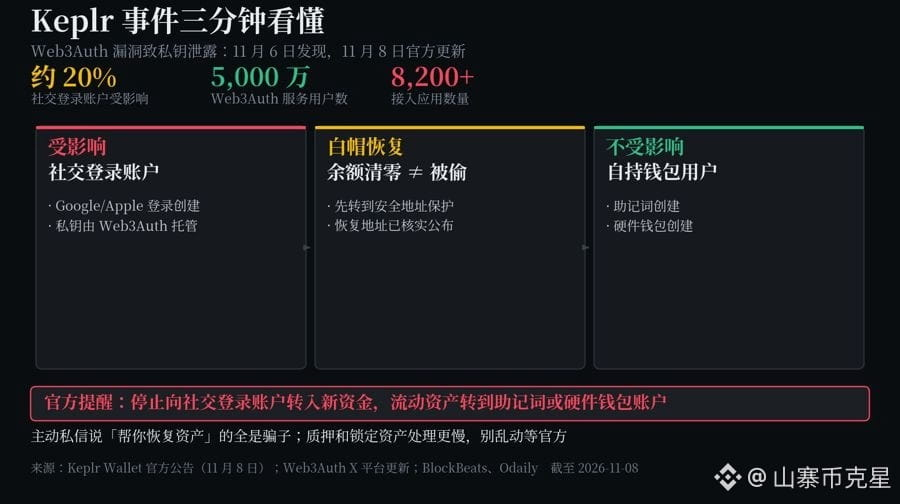
Am 8. November bestätigte Keplr offiziell: In der Infrastruktur von Web3Auth wurde eine Sicherheitslücke entdeckt. Die privaten Schlüssel einiger Wallets, die mit Google oder Apple erstellt wurden, sind offengelegt worden.
Die offizielle Warnung: Überweise kein Geld mehr auf diese Konten. Übertrage die verbleibenden Vermögenswerte auf ein Konto mit Seed-Phrase oder ein Hardware-Wallet.
Was ist das für eine Art Wallet?
Ein Wallet per Ein-Klick-Anmeldung mit Google zu erstellen, ist praktisch – man muss sich keine 24 Wörter als Seed-Phrase notieren.
Doch dein privater Schlüssel wird von einem Drittanbieter, Web3Auth, erzeugt und verwahrt.
Diesmal lag die Sicherheitslücke in dessen Infrastruktur, nicht bei deinem Google-Passwort.
Das Wichtigste, woran du dich erinnern solltest:
Nachdem die Sicherheitslücke entdeckt worden war, startete Web3Auth eine White-Hat-Rettungsaktion: Coins aus Wallets, die noch nicht gehackt worden waren, wurden zunächst an sichere Adressen übertragen.
Deshalb sank bei manchen plötzlich das Guthaben auf null – nicht weil ein Hacker es gestohlen hatte, sondern weil das Rettungsteam es umgelagert hat.
Die offiziellen, verifizierten Wiederherstellungsadressen wurden ebenfalls veröffentlicht. Halte solche Überweisungen also nicht für einen Angriff.
Aber die Aktion selbst ist umstritten.
Ohne deine Zustimmung hat ein Drittanbieter deine Coins verschoben.
Dass sie dich retten wollten, stimmt. Dass sie erst gehandelt und dann gefragt haben, auch.
Findest du das verantwortungsvoll oder eine Kompetenzüberschreitung?
Ein paar Zahlen, die sich überprüfen lassen:
Eine vorläufige Schätzung des Mitgründers: Etwa 20 % der Konten mit Social Login waren betroffen; tatsächlich vollständig geleert wurde nur ein kleiner Teil.
On-Chain gab es außerdem eine gebündelte Übertragung von 2266 gestakten Coins im Wert von $ATOM – laut offizieller Aussage eine Wiederherstellungsaktion. Am Ziel ist bislang nichts bewegt worden; der ungeklärte Fall wird noch untersucht.
Wenn du Social Login verwendest, solltest du jetzt drei Dinge tun:
Überweise kein neues Geld mehr auf das ursprüngliche Konto.
Übertrage liquide Vermögenswerte auf ein Konto mit Seed-Phrase oder ein Hardware-Wallet.
Rühre gestakte oder gesperrte Vermögenswerte nicht unüberlegt an und warte auf die Maßnahmen des offiziellen Teams.
Noch ein Hinweis: Wer dich ungefragt privat anschreibt und behauptet, deine Vermögenswerte wiederherstellen zu können, ist ein Betrüger.
Merk dir diese Faustregel: Wenn du wissen willst, ob ein Wallet sicher ist, frag zuerst: „Wer hat den privaten Schlüssel?“
Bei Social Login wird der Schlüssel verwahrt; bei einer Seed-Phrase und einem Hardware-Wallet behältst du selbst die Kontrolle.
Komfort und Selbstverwahrung waren schon immer ein Tauschgeschäft.
Welche Art von Anmeldung nutzt dein Wallet? Schreib’s in die Kommentare.
Ich wette, innerhalb von 48 Stunden tauchen Phishing-Angriffe auf, die sich als „Wiederherstellung von Vermögenswerten“ ausgeben und Schäden von über einer Million US-Dollar verursachen. Komm dann zurück und wir vergleichen unsere Einschätzungen.
#Keplr建议社交登录用户转移资产
Am 8. November bestätigte Keplr offiziell: In der Infrastruktur von Web3Auth wurde eine Sicherheitslücke entdeckt. Die privaten Schlüssel einiger Wallets, die mit Google oder Apple erstellt wurden, sind offengelegt worden.
Die offizielle Warnung: Überweise kein Geld mehr auf diese Konten. Übertrage die verbleibenden Vermögenswerte auf ein Konto mit Seed-Phrase oder ein Hardware-Wallet.
Was ist das für eine Art Wallet?
Ein Wallet per Ein-Klick-Anmeldung mit Google zu erstellen, ist praktisch – man muss sich keine 24 Wörter als Seed-Phrase notieren.
Doch dein privater Schlüssel wird von einem Drittanbieter, Web3Auth, erzeugt und verwahrt.
Diesmal lag die Sicherheitslücke in dessen Infrastruktur, nicht bei deinem Google-Passwort.
Das Wichtigste, woran du dich erinnern solltest:
Nachdem die Sicherheitslücke entdeckt worden war, startete Web3Auth eine White-Hat-Rettungsaktion: Coins aus Wallets, die noch nicht gehackt worden waren, wurden zunächst an sichere Adressen übertragen.
Deshalb sank bei manchen plötzlich das Guthaben auf null – nicht weil ein Hacker es gestohlen hatte, sondern weil das Rettungsteam es umgelagert hat.
Die offiziellen, verifizierten Wiederherstellungsadressen wurden ebenfalls veröffentlicht. Halte solche Überweisungen also nicht für einen Angriff.
Aber die Aktion selbst ist umstritten.
Ohne deine Zustimmung hat ein Drittanbieter deine Coins verschoben.
Dass sie dich retten wollten, stimmt. Dass sie erst gehandelt und dann gefragt haben, auch.
Findest du das verantwortungsvoll oder eine Kompetenzüberschreitung?
Ein paar Zahlen, die sich überprüfen lassen:
Eine vorläufige Schätzung des Mitgründers: Etwa 20 % der Konten mit Social Login waren betroffen; tatsächlich vollständig geleert wurde nur ein kleiner Teil.
On-Chain gab es außerdem eine gebündelte Übertragung von 2266 gestakten Coins im Wert von $ATOM – laut offizieller Aussage eine Wiederherstellungsaktion. Am Ziel ist bislang nichts bewegt worden; der ungeklärte Fall wird noch untersucht.
Wenn du Social Login verwendest, solltest du jetzt drei Dinge tun:
Überweise kein neues Geld mehr auf das ursprüngliche Konto.
Übertrage liquide Vermögenswerte auf ein Konto mit Seed-Phrase oder ein Hardware-Wallet.
Rühre gestakte oder gesperrte Vermögenswerte nicht unüberlegt an und warte auf die Maßnahmen des offiziellen Teams.
Noch ein Hinweis: Wer dich ungefragt privat anschreibt und behauptet, deine Vermögenswerte wiederherstellen zu können, ist ein Betrüger.
Merk dir diese Faustregel: Wenn du wissen willst, ob ein Wallet sicher ist, frag zuerst: „Wer hat den privaten Schlüssel?“
Bei Social Login wird der Schlüssel verwahrt; bei einer Seed-Phrase und einem Hardware-Wallet behältst du selbst die Kontrolle.
Komfort und Selbstverwahrung waren schon immer ein Tauschgeschäft.
Welche Art von Anmeldung nutzt dein Wallet? Schreib’s in die Kommentare.
Ich wette, innerhalb von 48 Stunden tauchen Phishing-Angriffe auf, die sich als „Wiederherstellung von Vermögenswerten“ ausgeben und Schäden von über einer Million US-Dollar verursachen. Komm dann zurück und wir vergleichen unsere Einschätzungen.
#Keplr建议社交登录用户转移资产