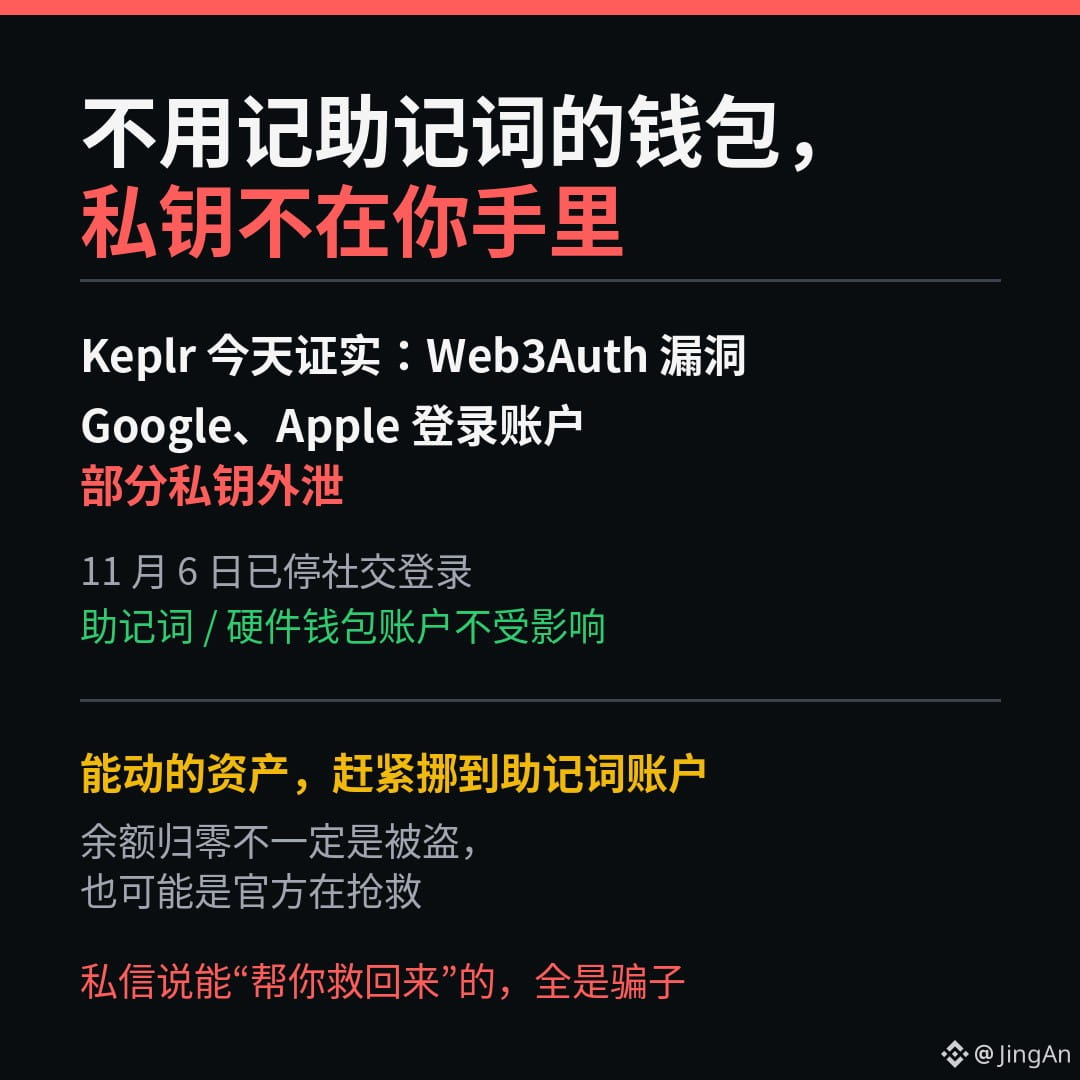
Bei der Keplr-Wallet, bei der man sich mit einem Google-Konto mit einem Klick anmelden kann, sind private Schlüssel geleakt worden.
Bei einer Wallet, für die man sich keine Seed Phrase merken muss, hast du die privaten Schlüssel gar nicht selbst in der Hand.
Am 6. November stellte Keplr die Anmeldung über Google und Apple ein.
Heute bestätigte das Unternehmen: Beim Drittanbieter für Anmeldungen Web3Auth gab es eine Sicherheitslücke, durch die die privaten Schlüssel einiger Konten mit Social-Login offengelegt wurden.
Konten, die mit einer Seed Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen.
Betroffen sind diejenigen, die es bequem haben wollten – die 12 Wörter, die sie sich gespart haben, waren genau das, was sie hätte schützen können.
Keplrs Empfehlungen sind kurz und knapp:
Überweise kein Geld mehr auf solche Konten.
Verschiebe alle Vermögenswerte, auf die du noch zugreifen kannst, schnell auf ein Konto mit Seed Phrase oder Hardware-Wallet.
Alle, die dir in privaten Nachrichten anbieten, dir bei der „Rettung“ zu helfen, sind Betrüger. Vertraue nur Nachrichten von den offiziellen Keplr- und Web3Auth-Konten.
Und noch etwas, das man vielleicht nicht erwarten würde:
Wenn dein Kontostand plötzlich auf null fällt, heißt das nicht unbedingt, dass du gehackt wurdest.
Web3Auth sagt, dass auch sie denselben Weg nutzen, um nicht gestohlene Gelder zunächst in Sicherheit zu bringen.
Wie viele Menschen betroffen sind und wie viel Geld verloren ging, hat das Unternehmen noch nicht bekannt gegeben. Eine Liste der Rettungsadressen soll später veröffentlicht werden.
Hast du deine Wallet mit einer Seed Phrase oder mit der Google-Anmeldung mit einem Klick erstellt?
#WalletSicherheit
Bei einer Wallet, für die man sich keine Seed Phrase merken muss, hast du die privaten Schlüssel gar nicht selbst in der Hand.
Am 6. November stellte Keplr die Anmeldung über Google und Apple ein.
Heute bestätigte das Unternehmen: Beim Drittanbieter für Anmeldungen Web3Auth gab es eine Sicherheitslücke, durch die die privaten Schlüssel einiger Konten mit Social-Login offengelegt wurden.
Konten, die mit einer Seed Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen.
Betroffen sind diejenigen, die es bequem haben wollten – die 12 Wörter, die sie sich gespart haben, waren genau das, was sie hätte schützen können.
Keplrs Empfehlungen sind kurz und knapp:
Überweise kein Geld mehr auf solche Konten.
Verschiebe alle Vermögenswerte, auf die du noch zugreifen kannst, schnell auf ein Konto mit Seed Phrase oder Hardware-Wallet.
Alle, die dir in privaten Nachrichten anbieten, dir bei der „Rettung“ zu helfen, sind Betrüger. Vertraue nur Nachrichten von den offiziellen Keplr- und Web3Auth-Konten.
Und noch etwas, das man vielleicht nicht erwarten würde:
Wenn dein Kontostand plötzlich auf null fällt, heißt das nicht unbedingt, dass du gehackt wurdest.
Web3Auth sagt, dass auch sie denselben Weg nutzen, um nicht gestohlene Gelder zunächst in Sicherheit zu bringen.
Wie viele Menschen betroffen sind und wie viel Geld verloren ging, hat das Unternehmen noch nicht bekannt gegeben. Eine Liste der Rettungsadressen soll später veröffentlicht werden.
Hast du deine Wallet mit einer Seed Phrase oder mit der Google-Anmeldung mit einem Klick erstellt?
#WalletSicherheit