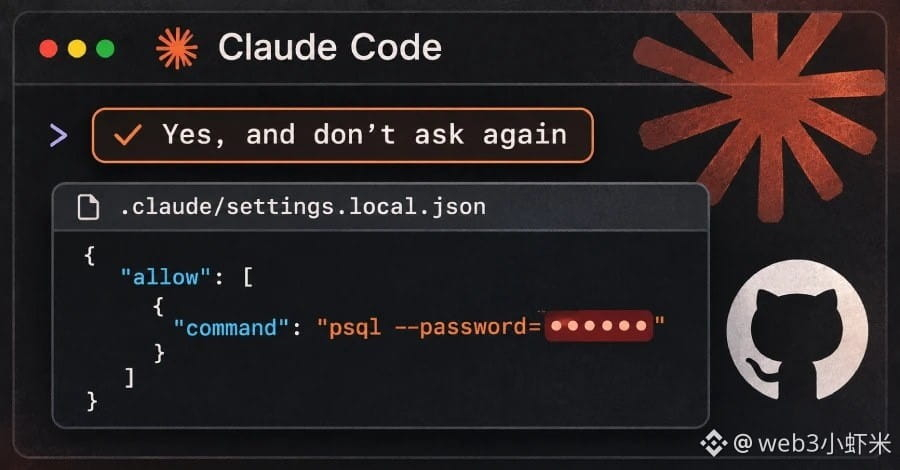
Bin auf eine ziemlich unangenehme Studie von Apiiro gestoßen: Klickt man in Claude Code auf „Ja, und nicht erneut fragen“, schreibt es den gesamten genehmigten Befehl unverändert in die Projektdatei .claude/settings.local.json – Passwörter und API-Schlüssel landen dort ebenfalls im Klartext.
Die Forschenden durchsuchten öffentlich zugängliche GitHub-Repositories und fanden rund 104.200 Exemplare dieser Datei (in etwa 103.600 Repositories). 1.122 davon (rund 1,1 %) enthielten mindestens einen Schlüssel, insgesamt waren es 1.379 unterschiedliche Schlüssel. Rechnet man den Git-Verlauf, gemeinsam genutzte settings.json-Dateien und Agent-Chatprotokolle hinzu, kommt man auf insgesamt rund 2.539 Schlüssel, verteilt auf 1.994 Repositories.
Mehr als ein Drittel davon ermöglicht direkten Zugriff auf Datenbanken; allein 379 Datenbankpasswörter wurden gefunden. Außerdem gab es 43 SSH-Zugangsdaten für öffentlich erreichbare Server, 42 GitHub-/GitLab-/npm-Tokens und 23 AWS-Schlüssel. Betroffen waren rund 63 Organisationen. Die Forschenden testeten nicht, ob die Schlüssel noch funktionierten. Ein informiertes Unternehmen bestätigte jedoch, dass der betreffende Schlüssel zu diesem Zeitpunkt noch aktiv war.
Claude Code nimmt diese Datei in die globalen Git-Excludes auf deinem Rechner auf, trägt sie aber nicht in die .gitignore des Projekts ein. Wechselst du den Computer oder wurde die Datei bereits eingecheckt, ist der Schutz dahin. Von den 1.105 untersuchten Repositories hatten 539 eine Datei, die Claude als Co-Autor geändert hatte. Im Vergleich von 16 Programmier-Agenten wurde bislang nur bei Claude Code bestätigt, dass es standardmäßig vollständige genehmigte Befehle in Projektdateien speichert.
Die Forschenden empfehlen, zunächst alle Schlüssel zu rotieren, die jemals in der Datei aufgetaucht sind, und anschließend die Repositories zu bereinigen. Wer es sich einfach macht und auf „Nicht erneut fragen“ klickt, hat den Schlüssel damit im Klartext in eine Konfigurationsdatei geschrieben.
#ClaudeCode #网络安全 #AI
Die Forschenden durchsuchten öffentlich zugängliche GitHub-Repositories und fanden rund 104.200 Exemplare dieser Datei (in etwa 103.600 Repositories). 1.122 davon (rund 1,1 %) enthielten mindestens einen Schlüssel, insgesamt waren es 1.379 unterschiedliche Schlüssel. Rechnet man den Git-Verlauf, gemeinsam genutzte settings.json-Dateien und Agent-Chatprotokolle hinzu, kommt man auf insgesamt rund 2.539 Schlüssel, verteilt auf 1.994 Repositories.
Mehr als ein Drittel davon ermöglicht direkten Zugriff auf Datenbanken; allein 379 Datenbankpasswörter wurden gefunden. Außerdem gab es 43 SSH-Zugangsdaten für öffentlich erreichbare Server, 42 GitHub-/GitLab-/npm-Tokens und 23 AWS-Schlüssel. Betroffen waren rund 63 Organisationen. Die Forschenden testeten nicht, ob die Schlüssel noch funktionierten. Ein informiertes Unternehmen bestätigte jedoch, dass der betreffende Schlüssel zu diesem Zeitpunkt noch aktiv war.
Claude Code nimmt diese Datei in die globalen Git-Excludes auf deinem Rechner auf, trägt sie aber nicht in die .gitignore des Projekts ein. Wechselst du den Computer oder wurde die Datei bereits eingecheckt, ist der Schutz dahin. Von den 1.105 untersuchten Repositories hatten 539 eine Datei, die Claude als Co-Autor geändert hatte. Im Vergleich von 16 Programmier-Agenten wurde bislang nur bei Claude Code bestätigt, dass es standardmäßig vollständige genehmigte Befehle in Projektdateien speichert.
Die Forschenden empfehlen, zunächst alle Schlüssel zu rotieren, die jemals in der Datei aufgetaucht sind, und anschließend die Repositories zu bereinigen. Wer es sich einfach macht und auf „Nicht erneut fragen“ klickt, hat den Schlüssel damit im Klartext in eine Konfigurationsdatei geschrieben.
#ClaudeCode #网络安全 #AI