


Laut Gnosis Pay haben Hacker personenbezogene Daten in dem alten System kompromittiert, das die Verbraucherkarten des Unternehmens unterstützt. Der Angriff wurde am Freitag, dem 6. November, bekannt gegeben. Das Unternehmen gibt an, dass weder Gelder noch seine Geschäftsplattform betroffen waren. Die Aussagen erfolgen inmitten eines Rückgangs der Ausgaben mit der Gnosis-Pay-Karte, während der Markt weiter wächst.
Was laut Gnosis Pay geschehen ist
Laut Gnosis Pay erkannte das Überwachungssystem am 3. November einen unbefugten Zugriff. Zwei Stunden später leitete das Unternehmen Maßnahmen zur Eindämmung ein. Es beschloss, kompromittierte Zugangsdaten zu ersetzen, die Sicherheitslücke zu beheben und den 3D-Secure-Dienst für alle Kunden verpflichtend zu machen, bis das System abgeschaltet wurde.
Kunden, deren Konten betroffen waren, wurden per E-Mail darüber informiert, welche Daten genau kompromittiert worden waren. Gnosis Pay informierte auch seine Partner und setzte den zuständigen Kartenherausgeber sowie die Datenschutzbehörden über den Datenschutzvorfall in Kenntnis. In der offiziellen Erklärung des Unternehmens hieß es, Monavate Ltd und UAB Monavate seien die regionalen Kartenherausgeber.
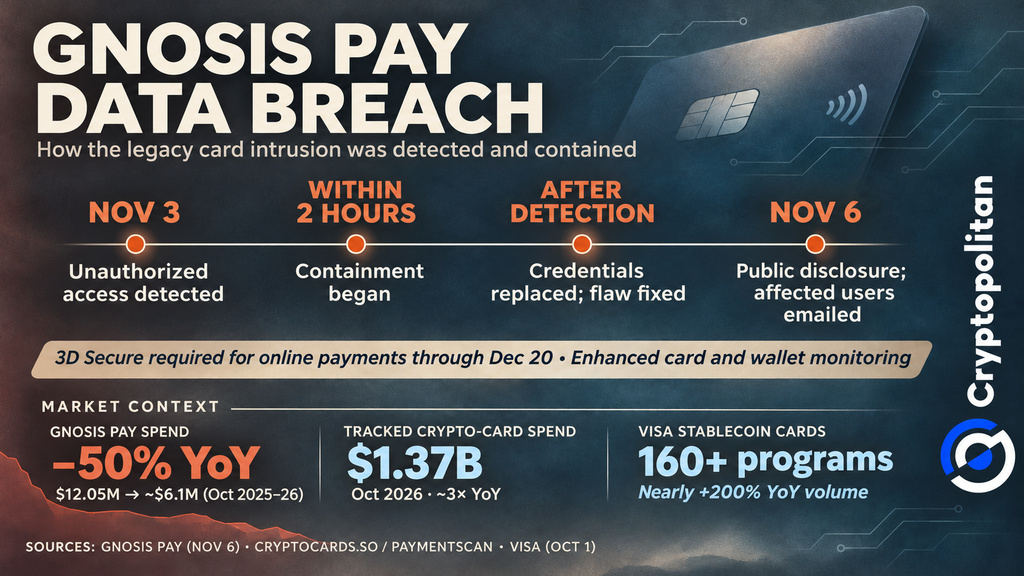 Gnosis-Pay-Datenleck: Zeitlicher Ablauf von Entdeckung, Eindämmung und Sicherheitsmaßnahmen
Zwei Fragen sind jedoch noch offen: Wie viele Kunden waren betroffen, und welche personenbezogenen Daten wurden offengelegt? Gnosis Pay hat noch nicht klargestellt, ob der Umfang der durchgesickerten Informationen von Kunde zu Kunde unterschiedlich war. Gnosis Pay erklärte, dass weder die von Kunden verwahrten Gelder noch die Kartenplattform betroffen seien, die das Unternehmen für andere Firmen betreibt. Diese Angaben wurden jedoch nicht unabhängig bestätigt.
Warum die Selbstverwahrung Identitätsdaten nicht schützte
Der Unterschied zwischen dem Schutz von Kundengeldern und der Sicherheit ihrer personenbezogenen Daten macht eine Schwachstelle von selbstverwahrten Zahlungskarten deutlich. Kunden können zwar die Kryptowährungen in ihren Wallets kontrollieren, doch Zahlungsdienstleister speichern weiterhin ihre Identitäts-, Adress- und Bankdaten. Diese Informationen können offengelegt werden, ohne dass auf die Gelder zugegriffen werden muss. Auch bei Sicherheitsvorfällen mit anderen Kryptowährungs-Wallets zeigten sich ähnliche Risiken.
Wie gravierend die möglichen Folgen sein können, wurde deutlich, als Lefteris Karapetsas, der Gründer von Rotki, erklärte, dass sein Name, seine Wohnadresse, seine Kartennummer und sämtliche mit seinem Konto verknüpften Wallet-Adressen offengelegt worden seien. Sein Fall bestätigt nicht, was anderen Nutzern widerfahren ist. Gnosis Pay hat nicht offiziell bestätigt, ob auch E-Mail-Adressen, Telefonnummern, Kartenprüfcodes und Bankdaten durchgesickert sind.
Die Verknüpfung der Identität und Wohnadresse einer Person mit ihren Krypto-Wallets birgt ein weiteres Risiko. Kriminelle könnten diese Informationen nutzen, um überzeugende Phishing-Nachrichten zu versenden oder potenzielle Ziele ausfindig zu machen. Chainalysis schätzte, dass gewaltsame Angriffe auf Krypto-Besitzer bis Mitte 2026 Verluste von mehr als 30 Millionen US-Dollar verursacht hatten. Es gibt jedoch keine Belege dafür, dass diese Angriffe mit dem Datenleck bei Gnosis Pay in Verbindung stehen.
Ein Datenleck, nicht der Exploit im Juni
Das Datenleck im November steht nicht mit dem Exploit des Zodiac-Smart-Contracts in Verbindung, der Gnosis Pay im Juni traf. Angreifer nutzten eine Software-Schwachstelle aus und erbeuteten rund 1,5 Millionen US-Dollar. Weitere 300.000 US-Dollar wurden unzugänglich. Wie Cryptopolitan berichtete, glich Gnosis die Verluste später aus und stellte die Kundengelder wieder her.
Die beiden Vorfälle legten unterschiedliche Schwachstellen offen. Beim Angriff im Juni wurde die Software ins Visier genommen, die die Karten-Wallets absicherte, während beim Datenleck im November personenbezogene Informationen offengelegt wurden, die in einem älteren System gespeichert waren. Gnosis Pay zufolge wurden beim jüngsten Vorfall keine Kundengelder gestohlen.
Schrumpfendes Kartengeschäft in einem wachsenden Markt
Das vom Datenleck im November betroffene System sollte ohnehin außer Betrieb genommen werden. Gnosis Pay kündigte im September an, dass seine Karten für Privatkunden am 20. Dezember um 23:59 Uhr UTC nicht mehr funktionieren würden. Die Web-App bleibt für Auszahlungen verfügbar, während sich das Unternehmen künftig auf Kartendienstleistungen für andere Unternehmen konzentriert.
Auch das Privatkundengeschäft von Gnosis Pay verlor an Boden. Die Kartenausgaben im Oktober sanken von 12,05 Millionen US-Dollar im Jahr 2025 auf rund 6,1 Millionen US-Dollar im Jahr 2026 – ein Rückgang von fast 50 Prozent.
Der Gesamtmarkt entwickelte sich in die entgegengesetzte Richtung. Die erfassten Ausgaben mit Kryptokarten verdreifachten sich im selben Zeitraum beinahe und stiegen von 464 Millionen auf 1,37 Milliarden US-Dollar. Visa meldete unterdessen mehr als 160 Kartenprogramme mit Stablecoin-Anbindung; das Zahlungsvolumen stieg im Jahresvergleich um fast 200 Prozent. Cryptopolitan hat ebenfalls über diese Expansion berichtet.
Der Rückgang der Ausgaben bei Gnosis Pay setzte bereits vor dem Datenleck im November ein. Anhand der Zahlen lässt sich daher nicht feststellen, ob der Vorfall das Kundenverhalten beeinflusst hat. Welche langfristigen Folgen er für den Ruf und das Geschäft des Unternehmens haben wird, bleibt ungewiss.
Krypto-Nachrichten nicht nur lesen, sondern verstehen. Abonnieren Sie unseren Newsletter – kostenlos.