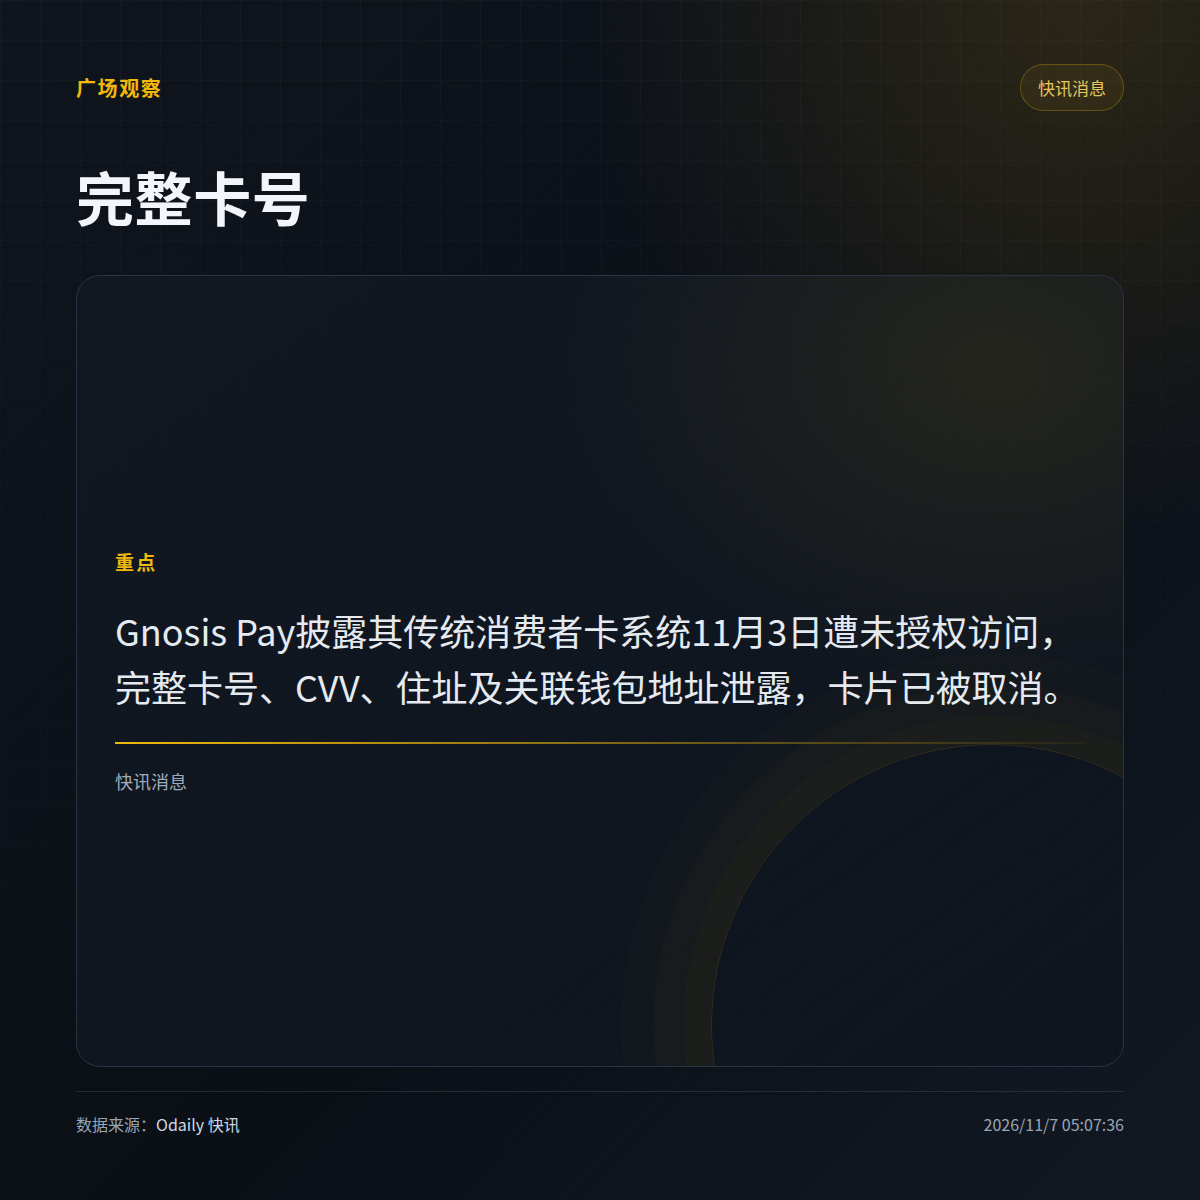
Das Kartensystem von Gnosis Pay wurde gehackt, und vollständige Kartennummern sowie CVVs stehen auf der Liste der offengelegten Daten.
Am 3. November kam es zu einem unbefugten Zugriff auf das herkömmliche Verbraucherkartensystem. Das Unternehmen erklärte, innerhalb von zwei Stunden mit der Eindämmung des Vorfalls begonnen zu haben. Zu den offengelegten Daten gehören vollständige Zahlungskartennummern, Ablaufdaten, CVVs, Namen, Wohnadressen und verknüpfte Adressen von Krypto-Wallets. Bei einigen Datensätzen waren außerdem E-Mail-Adressen, Telefonnummern, Staatsangehörigkeiten sowie Bankdaten wie IBAN und BIC enthalten. Die betroffenen Karten wurden am 3. November gesperrt. Es wurden keine verdächtigen Transaktionen oder Geldtransfers festgestellt.
· Kundengelder und die unabhängige White-Label-Kartenplattform für Unternehmen waren nicht betroffen. Das herkömmliche System wird am 20. Dezember eingestellt; zuvor wurde 3D Secure verpflichtend aktiviert.
· Laut OpenRate-Daten hat das Unternehmen etwa 2.400 täglich aktive Karteninhaber und ein Transaktionsvolumen von 263.200 US-Dollar in den vergangenen 24 Stunden. Die Zahl der betroffenen Kunden hat das Unternehmen nicht bekannt gegeben.
Neben den Kartennummern wurden auch Wallet-Adressen verknüpft. Würdest du zuerst die Karte ersetzen oder zuerst die Vermögenswerte aus der Wallet transferieren?
$GNO
Am 3. November kam es zu einem unbefugten Zugriff auf das herkömmliche Verbraucherkartensystem. Das Unternehmen erklärte, innerhalb von zwei Stunden mit der Eindämmung des Vorfalls begonnen zu haben. Zu den offengelegten Daten gehören vollständige Zahlungskartennummern, Ablaufdaten, CVVs, Namen, Wohnadressen und verknüpfte Adressen von Krypto-Wallets. Bei einigen Datensätzen waren außerdem E-Mail-Adressen, Telefonnummern, Staatsangehörigkeiten sowie Bankdaten wie IBAN und BIC enthalten. Die betroffenen Karten wurden am 3. November gesperrt. Es wurden keine verdächtigen Transaktionen oder Geldtransfers festgestellt.
· Kundengelder und die unabhängige White-Label-Kartenplattform für Unternehmen waren nicht betroffen. Das herkömmliche System wird am 20. Dezember eingestellt; zuvor wurde 3D Secure verpflichtend aktiviert.
· Laut OpenRate-Daten hat das Unternehmen etwa 2.400 täglich aktive Karteninhaber und ein Transaktionsvolumen von 263.200 US-Dollar in den vergangenen 24 Stunden. Die Zahl der betroffenen Kunden hat das Unternehmen nicht bekannt gegeben.
Neben den Kartennummern wurden auch Wallet-Adressen verknüpft. Würdest du zuerst die Karte ersetzen oder zuerst die Vermögenswerte aus der Wallet transferieren?
$GNO