Gnosis-Pay-Hack legt Kartendaten und persönliche Informationen offen
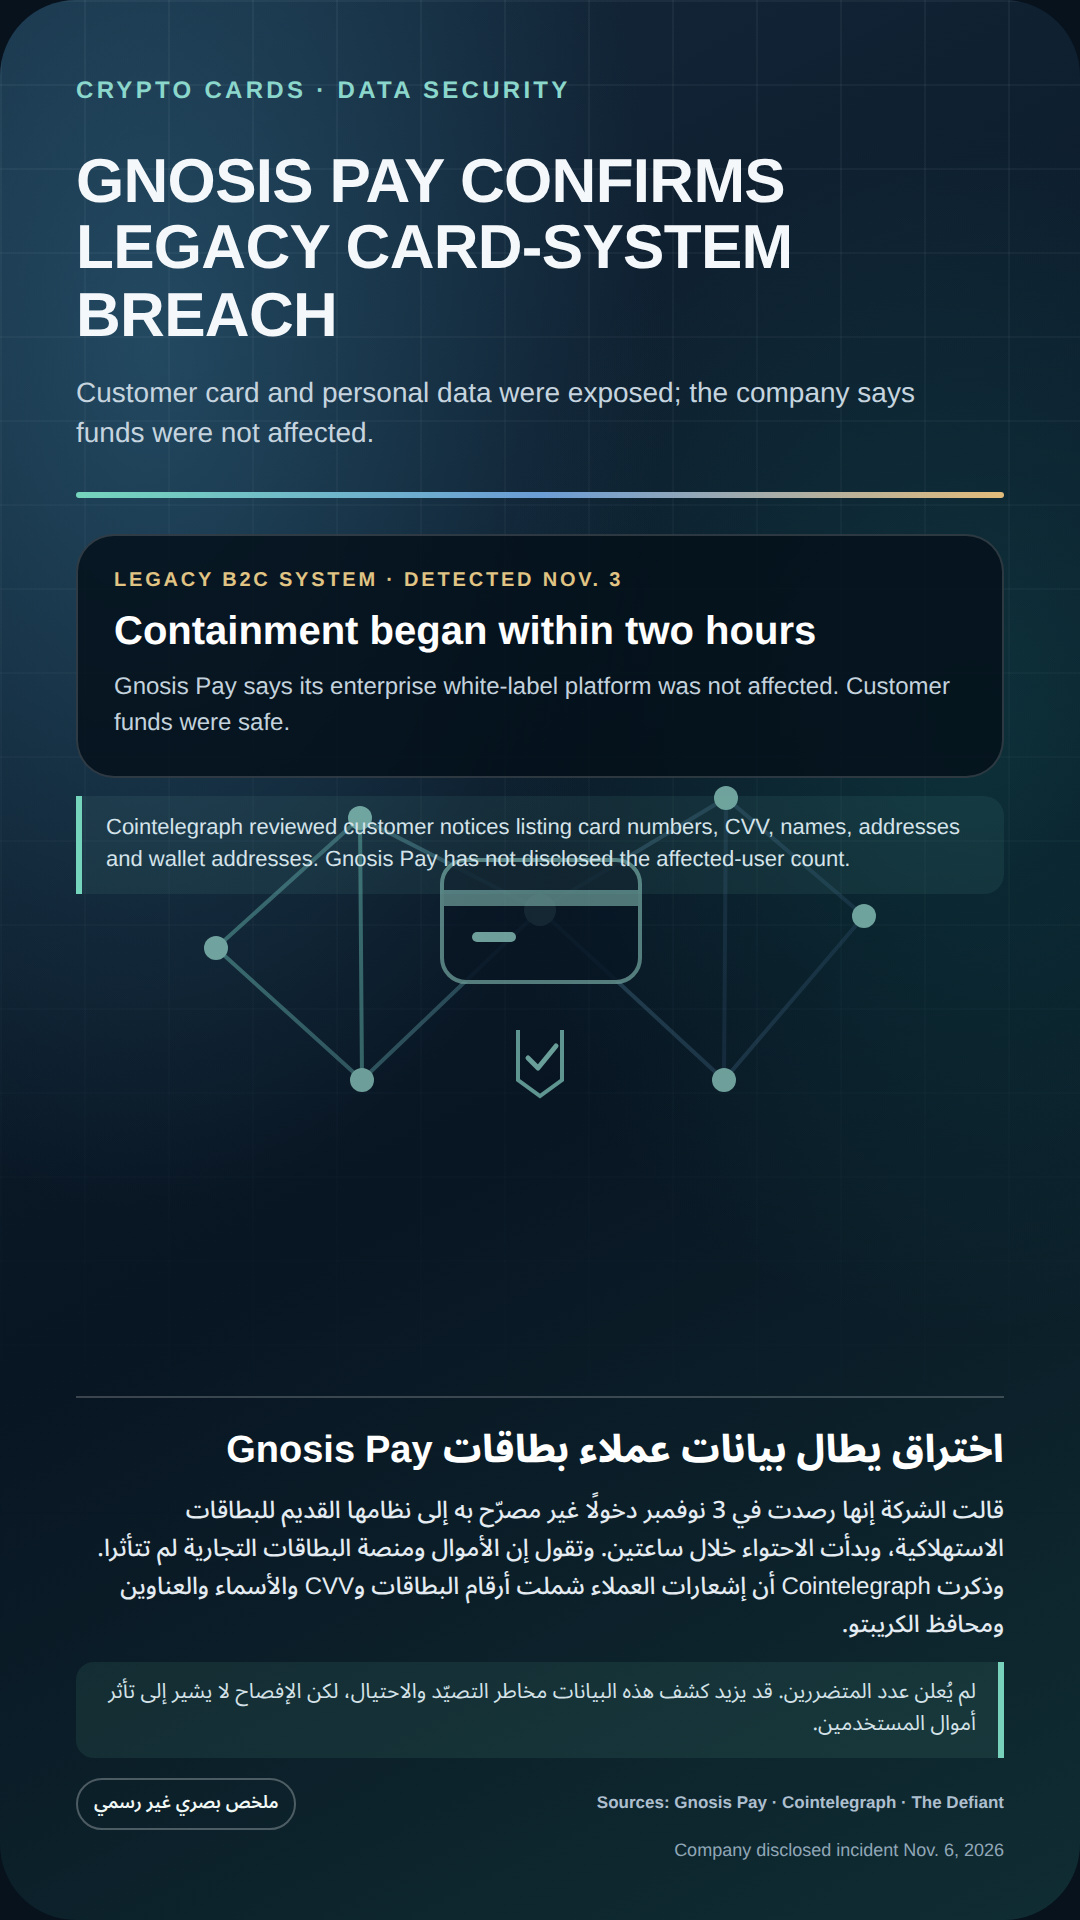
Die Fakten: Gnosis Pay erklärte, dass seine Überwachungssysteme am 3. November einen unbefugten Zugriff auf das Altsystem für seine Verbraucherkarten festgestellt hätten und innerhalb von zwei Stunden mit der Eindämmung begonnen worden sei. Kundengelder und die Plattform für Geschäftskarten seien nicht betroffen gewesen. Das Unternehmen habe die Sicherheitslücke behoben und für Online-Zahlungen eine zusätzliche 3D-Secure-Verifizierung eingeführt, bis das System am 20. Dezember außer Betrieb genommen wurde. Die Zahl der betroffenen Kunden wurde nicht bekannt gegeben.
Details zu den Daten: Den von Cointelegraph geprüften Kundenbenachrichtigungen zufolge umfassten die Daten vollständige Kartennummern, Ablaufdaten, CVV-Codes, Namen, Adressen und Wallet-Adressen; in einigen Fällen waren auch Bankdaten enthalten. Diese Angaben stammen aus den vom Bericht eingesehenen Benachrichtigungen und stellen keine vom Unternehmen öffentlich veröffentlichte Liste dar.
Hintergrund: Die offengelegten Daten könnten das Risiko von Phishing, Identitätsdiebstahl oder Kartenmissbrauch erhöhen. Das bedeutet nicht, dass Wallet-Guthaben gestohlen wurden; das Unternehmen erklärte, dass die Guthaben der Nutzer nicht betroffen gewesen seien.
Quellen:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
Die Fakten: Gnosis Pay erklärte, dass seine Überwachungssysteme am 3. November einen unbefugten Zugriff auf das Altsystem für seine Verbraucherkarten festgestellt hätten und innerhalb von zwei Stunden mit der Eindämmung begonnen worden sei. Kundengelder und die Plattform für Geschäftskarten seien nicht betroffen gewesen. Das Unternehmen habe die Sicherheitslücke behoben und für Online-Zahlungen eine zusätzliche 3D-Secure-Verifizierung eingeführt, bis das System am 20. Dezember außer Betrieb genommen wurde. Die Zahl der betroffenen Kunden wurde nicht bekannt gegeben.
Details zu den Daten: Den von Cointelegraph geprüften Kundenbenachrichtigungen zufolge umfassten die Daten vollständige Kartennummern, Ablaufdaten, CVV-Codes, Namen, Adressen und Wallet-Adressen; in einigen Fällen waren auch Bankdaten enthalten. Diese Angaben stammen aus den vom Bericht eingesehenen Benachrichtigungen und stellen keine vom Unternehmen öffentlich veröffentlichte Liste dar.
Hintergrund: Die offengelegten Daten könnten das Risiko von Phishing, Identitätsdiebstahl oder Kartenmissbrauch erhöhen. Das bedeutet nicht, dass Wallet-Guthaben gestohlen wurden; das Unternehmen erklärte, dass die Guthaben der Nutzer nicht betroffen gewesen seien.
Quellen:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system