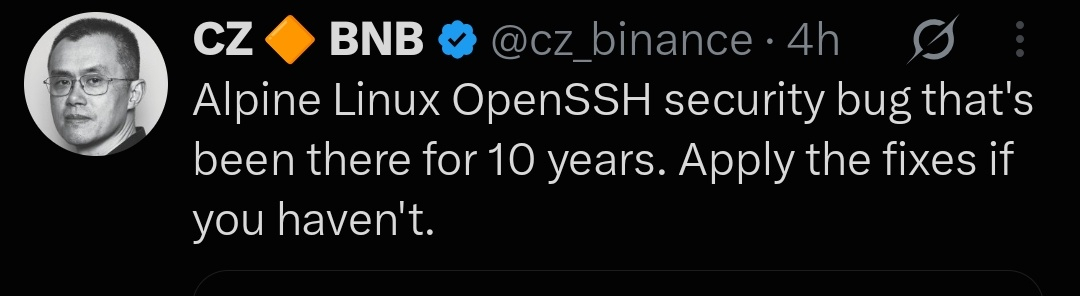
Leute, CZ hat vor einer schwerwiegenden OpenSSH-Sicherheitslücke in Alpine Linux gewarnt, die Berichten zufolge fast 10 Jahre lang unentdeckt blieb.
Die als SSHole bekannte Schwachstelle könnte Angreifern den Zugriff auf bestimmte SSH-Konten ermöglichen, ohne dass sie das richtige Passwort kennen.
Besorgniserregend ist, wie lange die Schwachstelle unentdeckt blieb. Ein kleiner Fehler bei der Passwortprüfung kann ein großes Sicherheitsrisiko darstellen, insbesondere für Server, auf denen sensible Daten verarbeitet werden.
OpenSSH hat eine Sicherheitslücke behoben. Betroffene Nutzer sollten ihre Systeme so bald wie möglich aktualisieren.
Meiner Meinung nach erinnert uns das daran, dass selbst vertrauenswürdige Software regelmäßig auf Sicherheitslücken überprüft werden muss. Eine Schwachstelle, die 10 Jahre lang unentdeckt bleibt, ist ein ernst zu nehmender Weckruf für die gesamte Tech-Branche.
Was denkst du darüber? Vergiss nicht, einen Kommentar zu hinterlassen 💭
Folge mir für weitere Inhalte 🙂