Asien verschärft die Sicherheit von Krypto-Plattformen nach Warnungen vor aktiven Angriffen
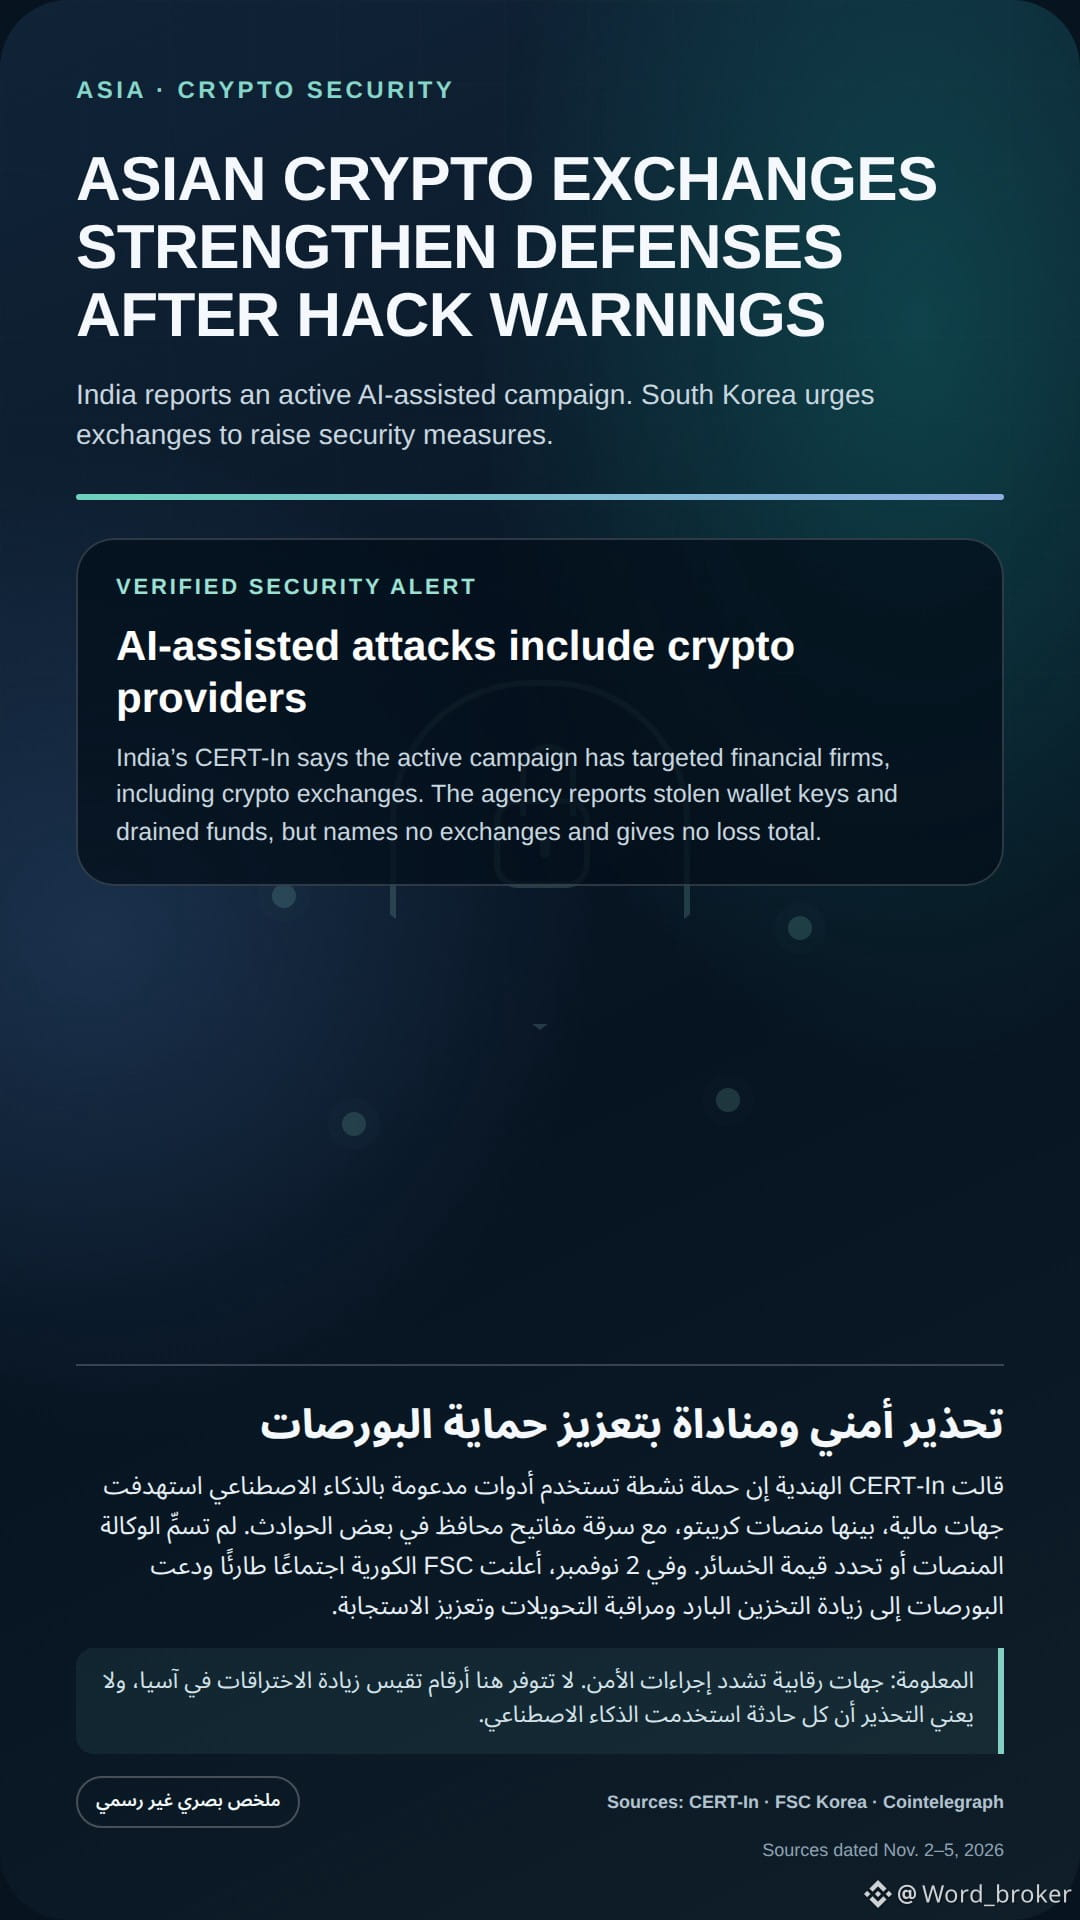
Fakten: CERT-In in Indien warnte am 4. November vor einer laufenden Kampagne, die durch KI-Tools unterstützt wird und Finanzunternehmen ins Visier nimmt, darunter auch Krypto-Plattformen. Die Behörde berichtete, dass bei einigen Vorfällen Wallet-Schlüssel gestohlen und Gelder transferiert wurden. Sie nannte jedoch weder die betroffenen Plattformen noch die Höhe der Verluste.
Am 2. November bestätigte die koreanische FSC, nach dem Binance-Vorfall eine Dringlichkeitssitzung abgehalten zu haben. Sie forderte Plattformen für digitale Vermögenswerte auf, die Cold Storage auszubauen, Ein- und Auszahlungen zu überwachen und ihre Reaktion auf Sicherheitsvorfälle zu verstärken.
Einordnung: Die Entwicklungen unterstreichen, wie wichtig der Schutz von Wallet-Schlüsseln und Kontrollen für die Freigabe von Transfers ist. Die Quellen enthalten keine Zahlen, anhand derer sich ein Anstieg der Hackerangriffe in Asien messen ließe, und belegen auch nicht, dass bei jedem Vorfall KI zum Einsatz kam.
Quellen:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Financial Services Commission Korea: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
Fakten: CERT-In in Indien warnte am 4. November vor einer laufenden Kampagne, die durch KI-Tools unterstützt wird und Finanzunternehmen ins Visier nimmt, darunter auch Krypto-Plattformen. Die Behörde berichtete, dass bei einigen Vorfällen Wallet-Schlüssel gestohlen und Gelder transferiert wurden. Sie nannte jedoch weder die betroffenen Plattformen noch die Höhe der Verluste.
Am 2. November bestätigte die koreanische FSC, nach dem Binance-Vorfall eine Dringlichkeitssitzung abgehalten zu haben. Sie forderte Plattformen für digitale Vermögenswerte auf, die Cold Storage auszubauen, Ein- und Auszahlungen zu überwachen und ihre Reaktion auf Sicherheitsvorfälle zu verstärken.
Einordnung: Die Entwicklungen unterstreichen, wie wichtig der Schutz von Wallet-Schlüsseln und Kontrollen für die Freigabe von Transfers ist. Die Quellen enthalten keine Zahlen, anhand derer sich ein Anstieg der Hackerangriffe in Asien messen ließe, und belegen auch nicht, dass bei jedem Vorfall KI zum Einsatz kam.
Quellen:
Cointelegraph: https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In: https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Financial Services Commission Korea: https://www.fsc.go.kr/no010101/88054
CrowdStrike: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/