Weniger als 82.000 US-Dollar – und trotzdem entzogen zwei Börsen noch in derselben Nacht die API-Schlüssel derselben Plattform 🦖
Am 5. November bestätigte die Krypto-Derivateplattform SignalPlus, dass sie gehackt worden war
🤔 有想法进群聊
Eine führende Börse und eine Optionsbörse widerriefen vorsorglich nacheinander die mit SignalPlus verknüpften API-Schlüssel
Die Plattform selbst gab bekannt, dass der Schaden weniger als 82.000 US-Dollar beträgt und sie bereits mit der vollständigen Entschädigung der betroffenen Nutzer begonnen hat
Der Angriffsweg war nicht besonders raffiniert und nutzte auch keine Zero-Day-Schwachstelle
SignalPlus zufolge ging der Angriff auf ein gehacktes Telegram-Konto eines Ansprechpartners bei einem technischen Drittanbieter zurück
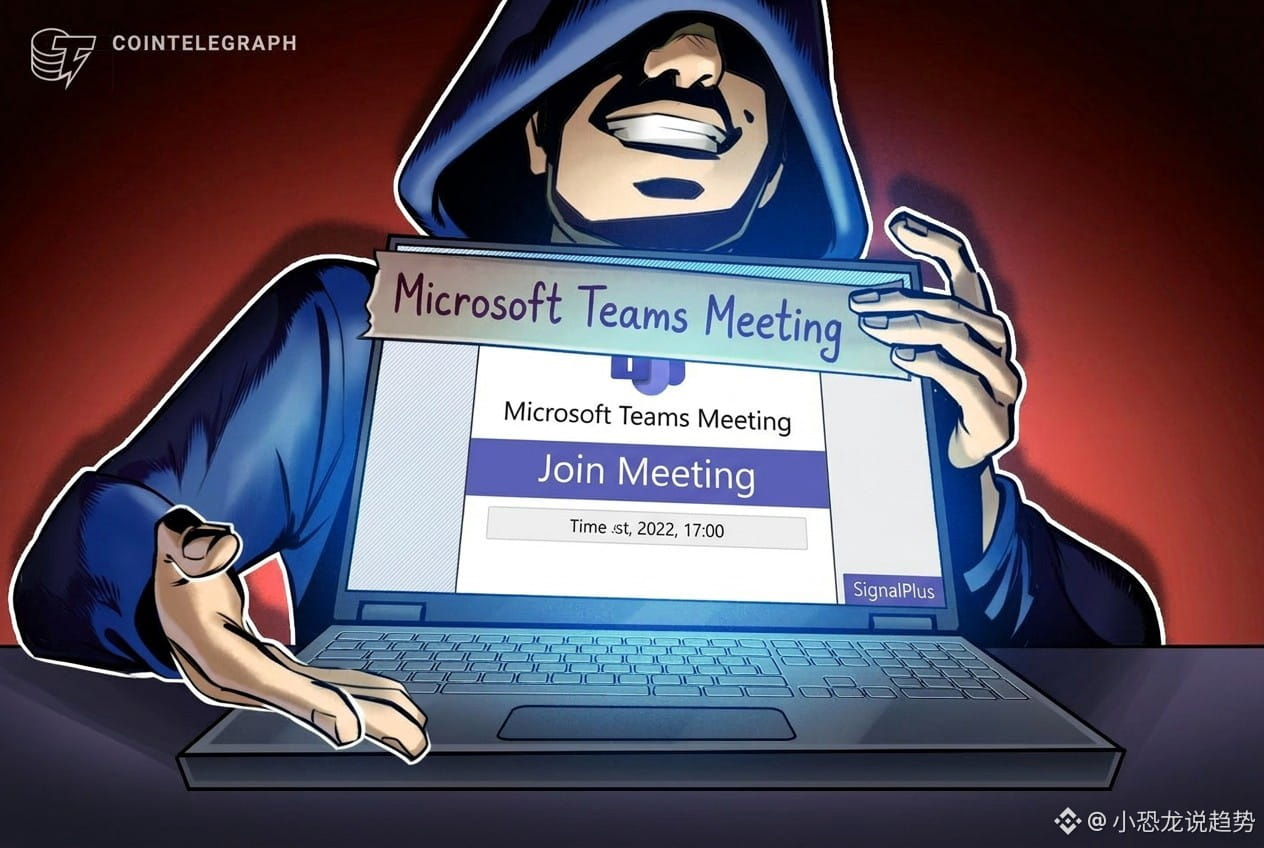
Der Angreifer gab sich als dieser Ansprechpartner aus und schickte einem Ingenieur der Plattform eine gefälschte Microsoft-Teams-Einladung zu einem Meeting
Nachdem der Ingenieur darauf geklickt hatte, wurde sein Computer übernommen. Der Angreifer blieb zunächst eine Weile unentdeckt und verschaffte sich am frühen Mittwochmorgen mit den Berechtigungen des Ingenieurs Zugang zum internen Netzwerk
Das Auffälligste an dieser Angriffskette ist nicht, wie versiert der Hacker war, sondern etwas, das die Plattform selbst einräumte
Bei der Anbindung an die Börsen-API verlangte sie keine IP-Allowlist 🔑
Das ist, als würde man den Zugang zum Handel mit einem Generalschlüssel sichern: Jeder, der ihn in die Hände bekommt, kann von überall aus die Tür öffnen
Die Plattform sagte dazu: „Wir übernehmen die Verantwortung für dieses Versäumnis. Künftig werden wir die Anforderungen für den API-Zugang verschärfen.“
Die Auswirkungen reichten bis zu den Nutzern
Eine Optionsbörse erklärte, dass über SignalPlus abgewickelte Trades sowie Überwachung und Automatisierung vollständig ausgefallen seien
Beide Börsen betonten, dass ihre eigenen Systeme nicht betroffen waren. Doch wenn ein Drittanbieter-Tool ausfällt, steht auch das Positionsmanagement der Nutzer still
Im größeren Zusammenhang betrachtet, ist dies kein Einzelfall
Am 29. Oktober legte eine Börse Details zu einem Diebstahl im Wert von 6,3 Milliarden US-Dollar offen. Auch dort war der Einstieg ein Mitarbeitercomputer
Der Angreifer gab sich als Personalvermittler aus und brachte jemanden mit einer gefälschten Programmieraufgabe dazu, eine Schadsoftware herunterzuladen
Die Börse erklärte, sie habe 2026 bereits 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberangriffe erkannt und abgewehrt. Zu den Methoden gehörten gefälschte Bewerbungsgespräche, Schadsoftwarepakete und der Diebstahl von Zugangsdaten von Mitarbeitern ⚠️
Meine Einschätzung: Das schwächste Glied ist längst nicht mehr die Cold Wallet der Börse
Sondern das Drittanbieter-Tool auf deinem Smartphone und der Computer auf dem Schreibtisch irgendeines Mitarbeiters
Eine Cold Wallet kann vor dem Diebstahl privater Schlüssel schützen, aber nicht davor, dass jemand mit legitimen Zugriffsrechten die Tür von innen öffnet
Für normale Trader gibt es drei Dinge, die sie sofort überprüfen sollten: Erzwingt das Drittanbieter-Tool eine IP-Allowlist? Sind die API-Schlüssel nur für den Handel und nicht für Auszahlungen freigeschaltet? Lassen sie sich im Ernstfall mit einem Klick widerrufen?
Glaubst du, dass solche Angriffe auf die Lieferkette Institutionen dazu bringen, eher eigene Infrastruktur aufzubauen – oder nutzen sie aus Bequemlichkeit weiterhin Drittanbieterplattformen?
Schreib deine Meinung in die Kommentare
Klick auf mein Profilbild und schau dir den Livestream an
Jeden Tag halten wir dich über die wichtigsten Themen am Kryptomarkt auf dem Laufenden. Wir zeigen dir nicht nur, was passiert, sondern helfen dir auch, die Logik und die Chancen dahinter zu verstehen 👀🚀
Am 5. November bestätigte die Krypto-Derivateplattform SignalPlus, dass sie gehackt worden war
🤔 有想法进群聊
Eine führende Börse und eine Optionsbörse widerriefen vorsorglich nacheinander die mit SignalPlus verknüpften API-Schlüssel
Die Plattform selbst gab bekannt, dass der Schaden weniger als 82.000 US-Dollar beträgt und sie bereits mit der vollständigen Entschädigung der betroffenen Nutzer begonnen hat
Der Angriffsweg war nicht besonders raffiniert und nutzte auch keine Zero-Day-Schwachstelle
SignalPlus zufolge ging der Angriff auf ein gehacktes Telegram-Konto eines Ansprechpartners bei einem technischen Drittanbieter zurück
Der Angreifer gab sich als dieser Ansprechpartner aus und schickte einem Ingenieur der Plattform eine gefälschte Microsoft-Teams-Einladung zu einem Meeting
Nachdem der Ingenieur darauf geklickt hatte, wurde sein Computer übernommen. Der Angreifer blieb zunächst eine Weile unentdeckt und verschaffte sich am frühen Mittwochmorgen mit den Berechtigungen des Ingenieurs Zugang zum internen Netzwerk
Das Auffälligste an dieser Angriffskette ist nicht, wie versiert der Hacker war, sondern etwas, das die Plattform selbst einräumte
Bei der Anbindung an die Börsen-API verlangte sie keine IP-Allowlist 🔑
Das ist, als würde man den Zugang zum Handel mit einem Generalschlüssel sichern: Jeder, der ihn in die Hände bekommt, kann von überall aus die Tür öffnen
Die Plattform sagte dazu: „Wir übernehmen die Verantwortung für dieses Versäumnis. Künftig werden wir die Anforderungen für den API-Zugang verschärfen.“
Die Auswirkungen reichten bis zu den Nutzern
Eine Optionsbörse erklärte, dass über SignalPlus abgewickelte Trades sowie Überwachung und Automatisierung vollständig ausgefallen seien
Beide Börsen betonten, dass ihre eigenen Systeme nicht betroffen waren. Doch wenn ein Drittanbieter-Tool ausfällt, steht auch das Positionsmanagement der Nutzer still
Im größeren Zusammenhang betrachtet, ist dies kein Einzelfall
Am 29. Oktober legte eine Börse Details zu einem Diebstahl im Wert von 6,3 Milliarden US-Dollar offen. Auch dort war der Einstieg ein Mitarbeitercomputer
Der Angreifer gab sich als Personalvermittler aus und brachte jemanden mit einer gefälschten Programmieraufgabe dazu, eine Schadsoftware herunterzuladen
Die Börse erklärte, sie habe 2026 bereits 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberangriffe erkannt und abgewehrt. Zu den Methoden gehörten gefälschte Bewerbungsgespräche, Schadsoftwarepakete und der Diebstahl von Zugangsdaten von Mitarbeitern ⚠️
Meine Einschätzung: Das schwächste Glied ist längst nicht mehr die Cold Wallet der Börse
Sondern das Drittanbieter-Tool auf deinem Smartphone und der Computer auf dem Schreibtisch irgendeines Mitarbeiters
Eine Cold Wallet kann vor dem Diebstahl privater Schlüssel schützen, aber nicht davor, dass jemand mit legitimen Zugriffsrechten die Tür von innen öffnet
Für normale Trader gibt es drei Dinge, die sie sofort überprüfen sollten: Erzwingt das Drittanbieter-Tool eine IP-Allowlist? Sind die API-Schlüssel nur für den Handel und nicht für Auszahlungen freigeschaltet? Lassen sie sich im Ernstfall mit einem Klick widerrufen?
Glaubst du, dass solche Angriffe auf die Lieferkette Institutionen dazu bringen, eher eigene Infrastruktur aufzubauen – oder nutzen sie aus Bequemlichkeit weiterhin Drittanbieterplattformen?
Schreib deine Meinung in die Kommentare
Klick auf mein Profilbild und schau dir den Livestream an
Jeden Tag halten wir dich über die wichtigsten Themen am Kryptomarkt auf dem Laufenden. Wir zeigen dir nicht nur, was passiert, sondern helfen dir auch, die Logik und die Chancen dahinter zu verstehen 👀🚀