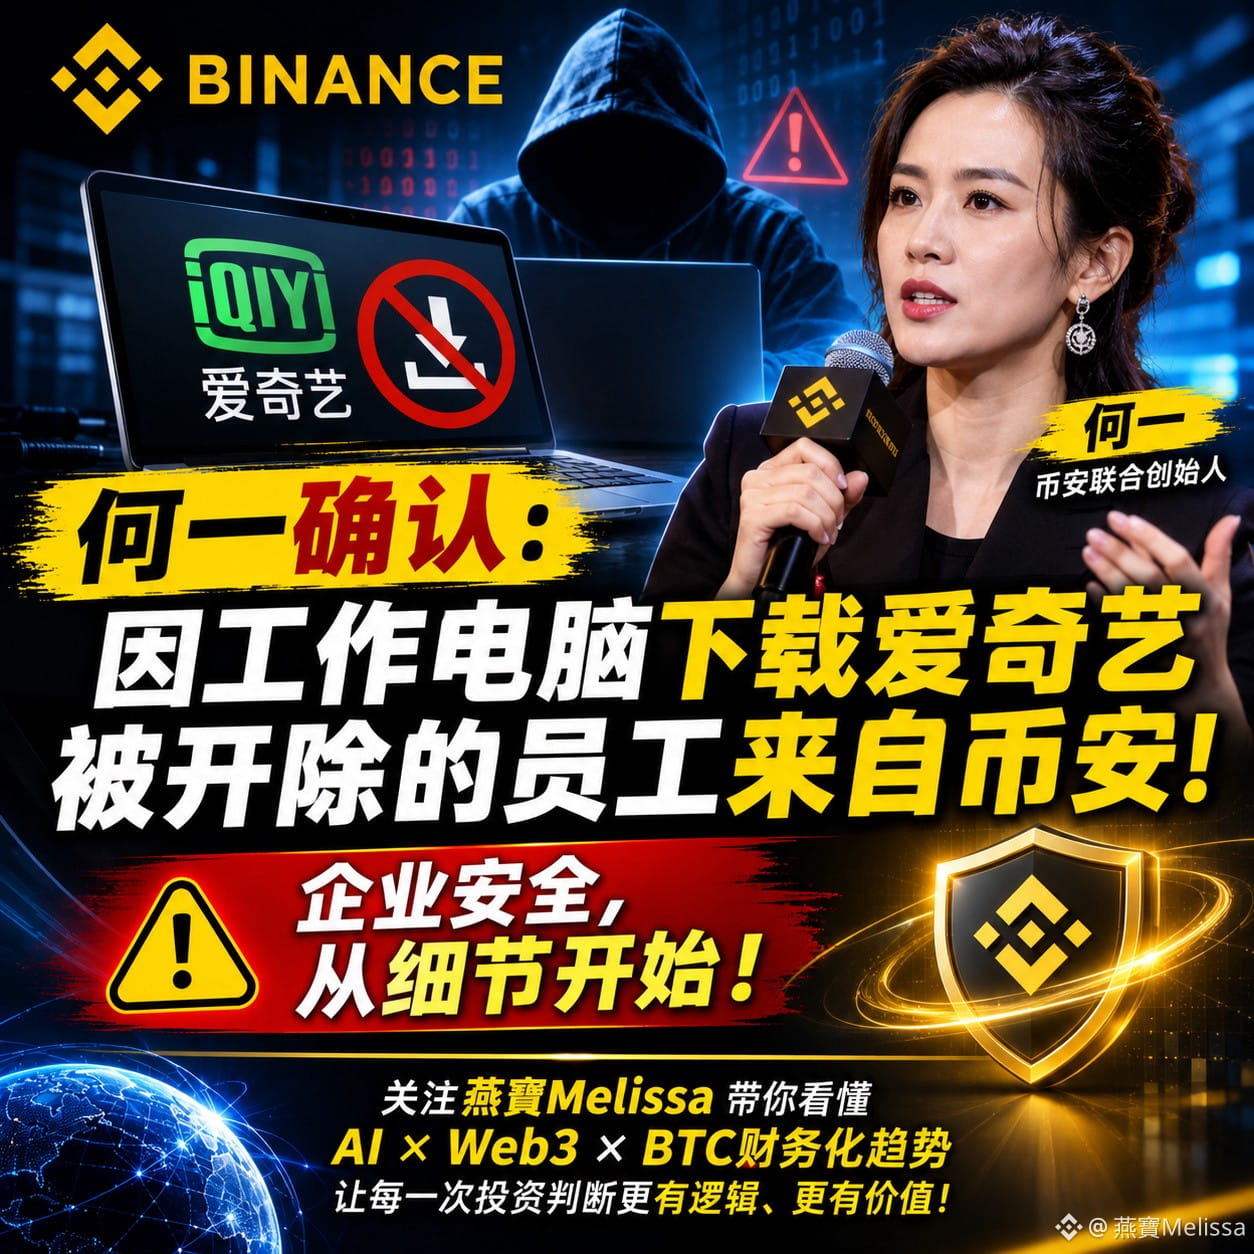

🚨 He Yi bestätigt persönlich: Der Mitarbeiter, der entlassen wurde, weil er iQIYI auf seinen Arbeitscomputer heruntergeladen hatte, war tatsächlich bei Binance!
Der Diebstahl von 6,3 Milliarden US-Dollar bei Binance sorgt weiterhin für Schlagzeilen. Nun äußerte sich He Yi erneut zu einem internen Managementvorfall, der für viel Gesprächsstoff gesorgt hatte.
Auf X schrieb sie:
„Derjenige, der entlassen wurde, weil er iQIYI auf seinen Arbeitscomputer heruntergeladen hatte, war ebenfalls bei Binance. Wir tragen die Konsequenzen und kommen dafür auf, aber so etwas darf nicht wieder vorkommen.“
Auf den ersten Blick klingt das beiläufig. Doch dahinter steckt eine Frage, die alle Web3-Teams alarmieren sollte: Die Sicherheit eines Unternehmens wird oft an den unscheinbarsten Stellen gefährdet.
Laut den zuvor von Binance veröffentlichten vorläufigen Untersuchungsergebnissen lief es folgendermaßen ab:
1️⃣ Gefälschte Bewerbung: Hacker nahmen über fingierte Probeaufgaben für Vorstellungsgespräche Kontakt zu Ingenieuren auf.
2️⃣ Einschleusen von Schadcode: Ein Mitarbeiter lud auf seinem Arbeitscomputer Code herunter, der als Probeaufgabe für ein Vorstellungsgespräch getarnt war. Das Gerät wurde mit einem Trojaner infiziert.
3️⃣ Internes Sicherheitsrisiko: Die Angreifer nutzten anschließend interne Tools, um ihren Zugriff auszuweiten.
4️⃣ Diebstahl von Vermögenswerten: Nach monatelanger Vorbereitung wurden die Vermögenswerte schließlich am 29. Oktober transferiert.
⚠️ Wichtig ist hier die Unterscheidung: Die Entlassung wegen des Downloads von iQIYI ist ein separater interner Managementvorfall, den He Yi bestätigt hat, und nicht die direkte Ursache des aktuellen Hackerangriffs.
Im KI-Zeitalter muss der Einstiegspunkt eines Hackerangriffs nicht auf der Blockchain liegen – er kann sich auf dem Computer befinden, den du täglich nutzt.
Echte Sicherheit bedeutet nicht, nach einem Diebstahl Entschädigung zu zahlen, sondern Schutzmaßnahmen zu schaffen, bevor ein Risiko eintritt.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB
Der Diebstahl von 6,3 Milliarden US-Dollar bei Binance sorgt weiterhin für Schlagzeilen. Nun äußerte sich He Yi erneut zu einem internen Managementvorfall, der für viel Gesprächsstoff gesorgt hatte.
Auf X schrieb sie:
„Derjenige, der entlassen wurde, weil er iQIYI auf seinen Arbeitscomputer heruntergeladen hatte, war ebenfalls bei Binance. Wir tragen die Konsequenzen und kommen dafür auf, aber so etwas darf nicht wieder vorkommen.“
Auf den ersten Blick klingt das beiläufig. Doch dahinter steckt eine Frage, die alle Web3-Teams alarmieren sollte: Die Sicherheit eines Unternehmens wird oft an den unscheinbarsten Stellen gefährdet.
Laut den zuvor von Binance veröffentlichten vorläufigen Untersuchungsergebnissen lief es folgendermaßen ab:
1️⃣ Gefälschte Bewerbung: Hacker nahmen über fingierte Probeaufgaben für Vorstellungsgespräche Kontakt zu Ingenieuren auf.
2️⃣ Einschleusen von Schadcode: Ein Mitarbeiter lud auf seinem Arbeitscomputer Code herunter, der als Probeaufgabe für ein Vorstellungsgespräch getarnt war. Das Gerät wurde mit einem Trojaner infiziert.
3️⃣ Internes Sicherheitsrisiko: Die Angreifer nutzten anschließend interne Tools, um ihren Zugriff auszuweiten.
4️⃣ Diebstahl von Vermögenswerten: Nach monatelanger Vorbereitung wurden die Vermögenswerte schließlich am 29. Oktober transferiert.
⚠️ Wichtig ist hier die Unterscheidung: Die Entlassung wegen des Downloads von iQIYI ist ein separater interner Managementvorfall, den He Yi bestätigt hat, und nicht die direkte Ursache des aktuellen Hackerangriffs.
Im KI-Zeitalter muss der Einstiegspunkt eines Hackerangriffs nicht auf der Blockchain liegen – er kann sich auf dem Computer befinden, den du täglich nutzt.
Echte Sicherheit bedeutet nicht, nach einem Diebstahl Entschädigung zu zahlen, sondern Schutzmaßnahmen zu schaffen, bevor ein Risiko eintritt.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB