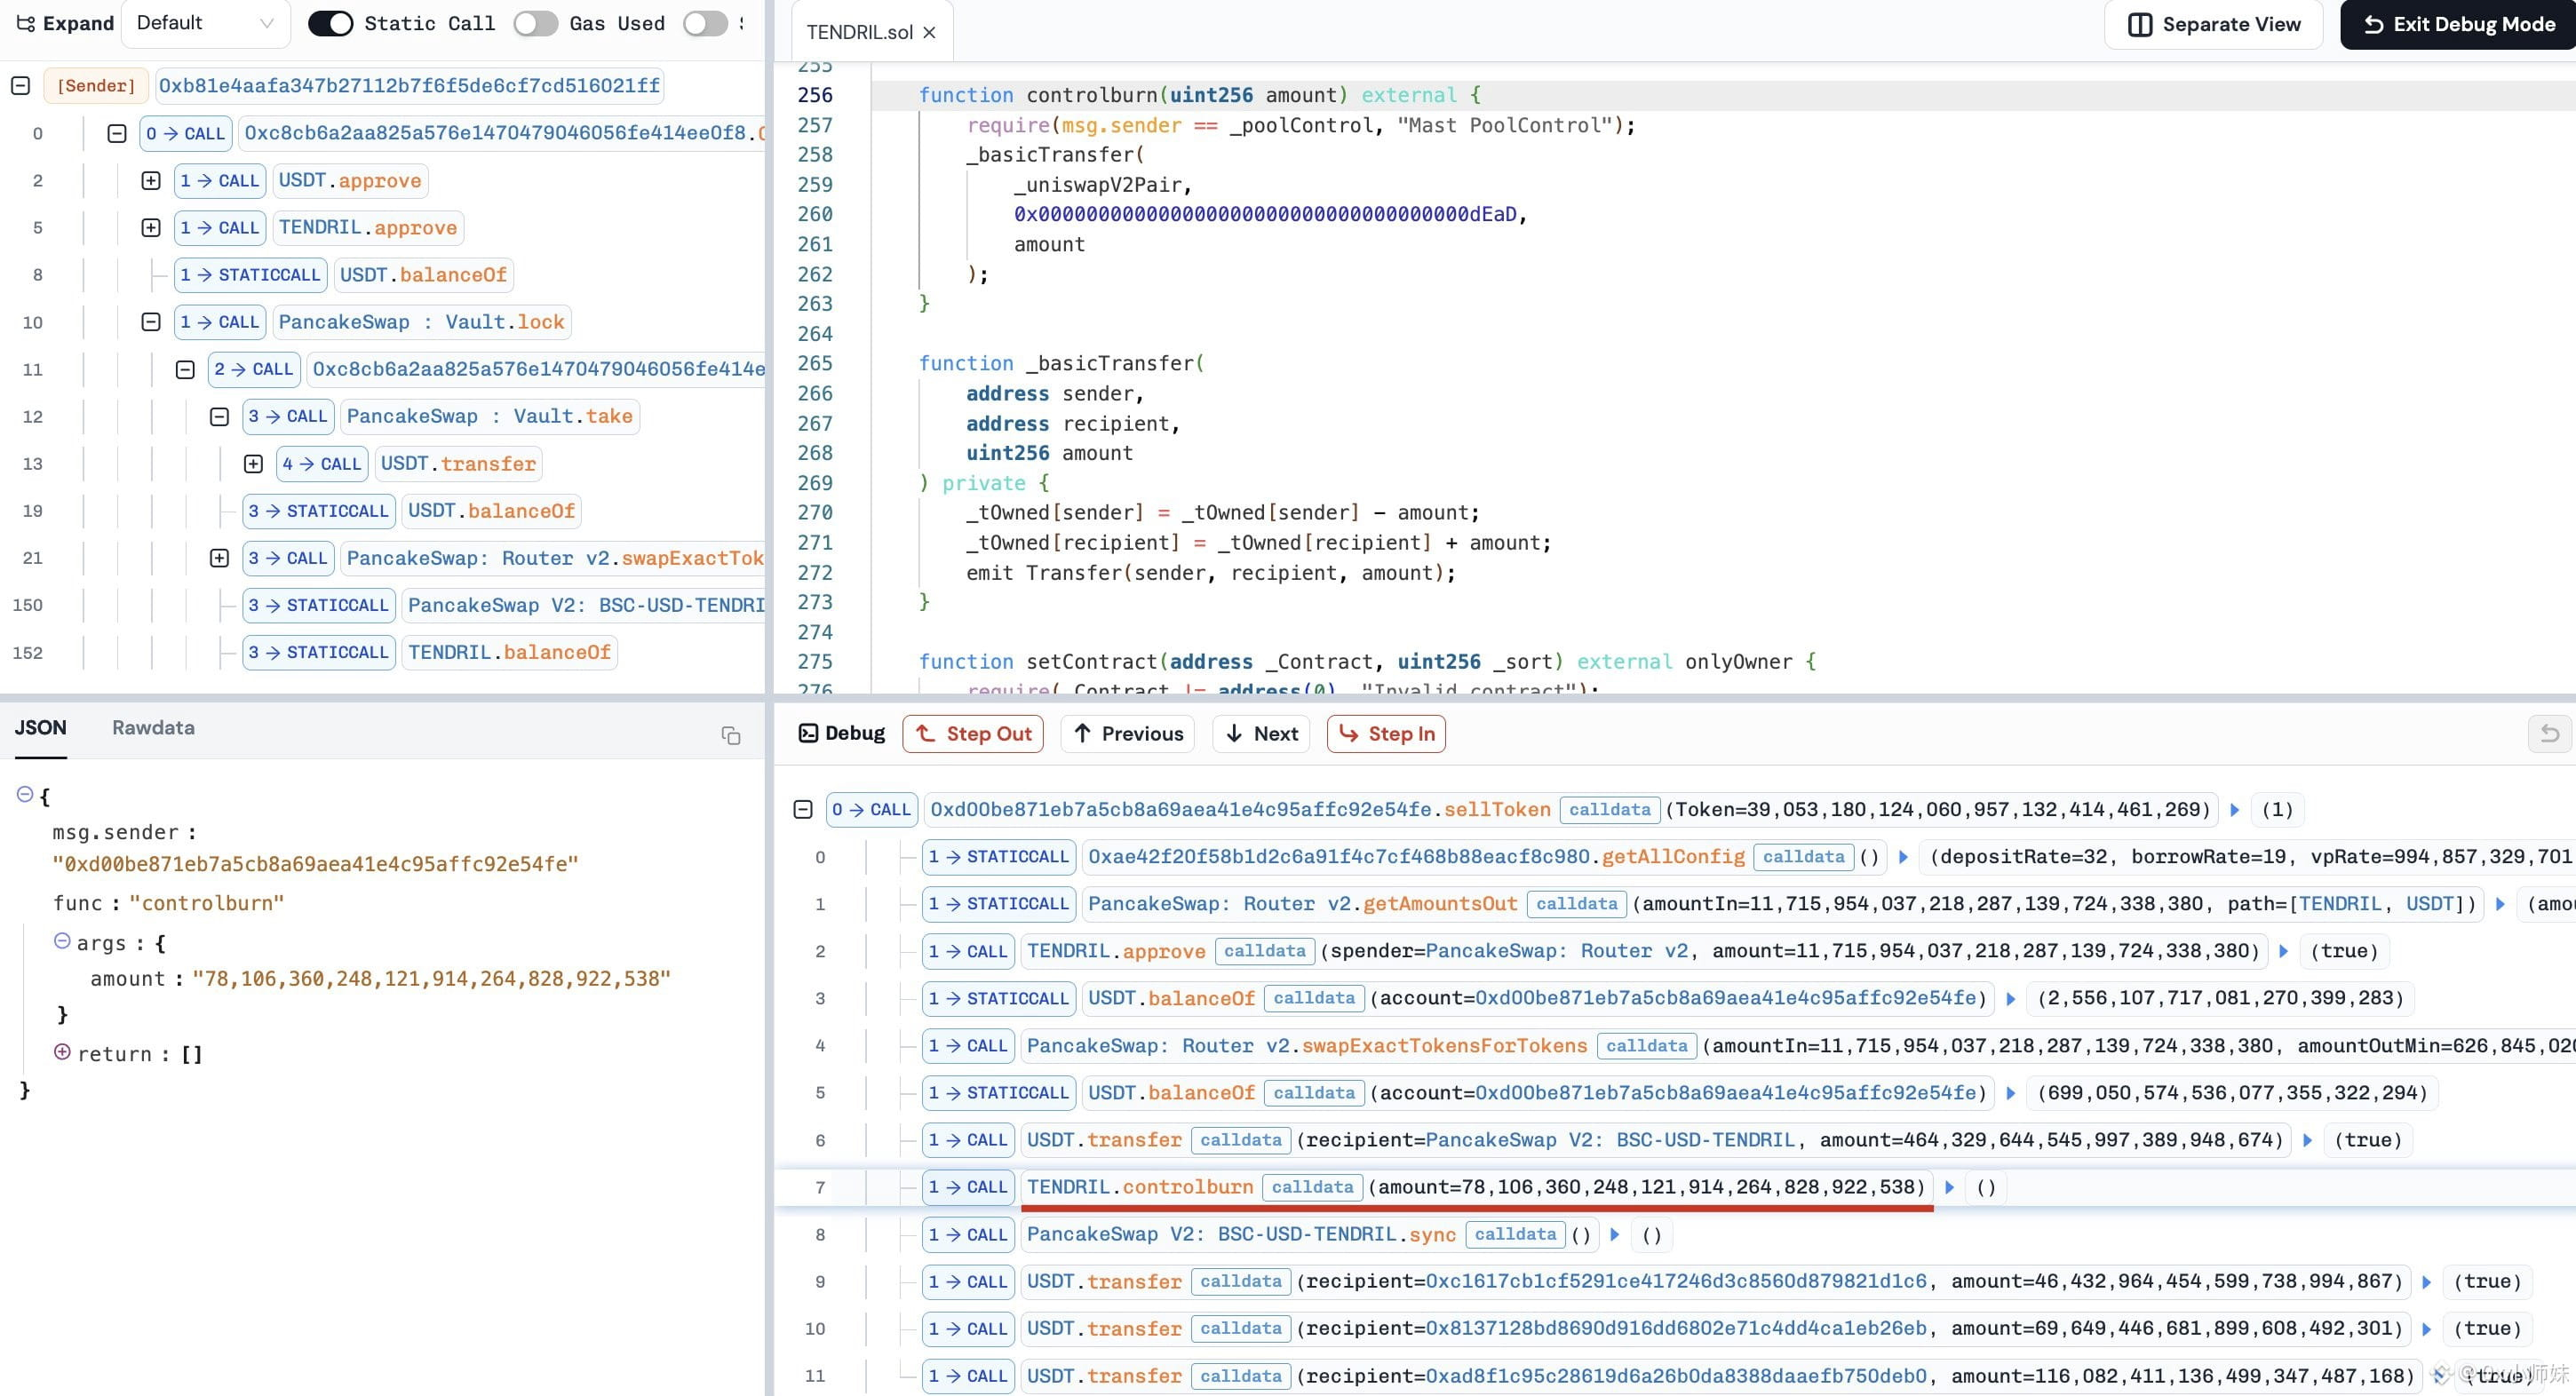

Auf der BNB Chain wurde erneut ein Token-Pool mit einer Verkaufssteuer von 30 % leergeräumt. Der Hacker nahm einen Flash-Kredit über 30 Millionen U auf, schöpfte den Pool blitzschnell aus und erbeutete mehr als 300.000 U.
BlockSec bestätigte, dass die Schwachstelle vollständig in der Logik der Verkaufssteuer des TENDRIL-Tokens lag. Der Hacker manipulierte mit einem Flash-Kredit über 30,64 Millionen USDT den Preis. Als der Verkauf die Steuer von 30 % auslöste, rief der Vertrag controlburn() und sync() auf und setzte die Reserven im Pool nahezu auf null. So konnte der Angreifer die verbliebenen 4,42 Millionen USDT abziehen. Nach der Rückzahlung des Kredits blieb ein Nettogewinn von 308.960 US-Dollar.
Viele Projekte wollen mit hohen Steuern Verkäufe verhindern, doch ihr Code ist oft löchrig wie ein Sieb. Bei Token mit solchen absurden Steuern auf der Blockchain gilt: Einfach die Finger davon zu lassen, ist der beste Schutz.
BlockSec bestätigte, dass die Schwachstelle vollständig in der Logik der Verkaufssteuer des TENDRIL-Tokens lag. Der Hacker manipulierte mit einem Flash-Kredit über 30,64 Millionen USDT den Preis. Als der Verkauf die Steuer von 30 % auslöste, rief der Vertrag controlburn() und sync() auf und setzte die Reserven im Pool nahezu auf null. So konnte der Angreifer die verbliebenen 4,42 Millionen USDT abziehen. Nach der Rückzahlung des Kredits blieb ein Nettogewinn von 308.960 US-Dollar.
Viele Projekte wollen mit hohen Steuern Verkäufe verhindern, doch ihr Code ist oft löchrig wie ein Sieb. Bei Token mit solchen absurden Steuern auf der Blockchain gilt: Einfach die Finger davon zu lassen, ist der beste Schutz.