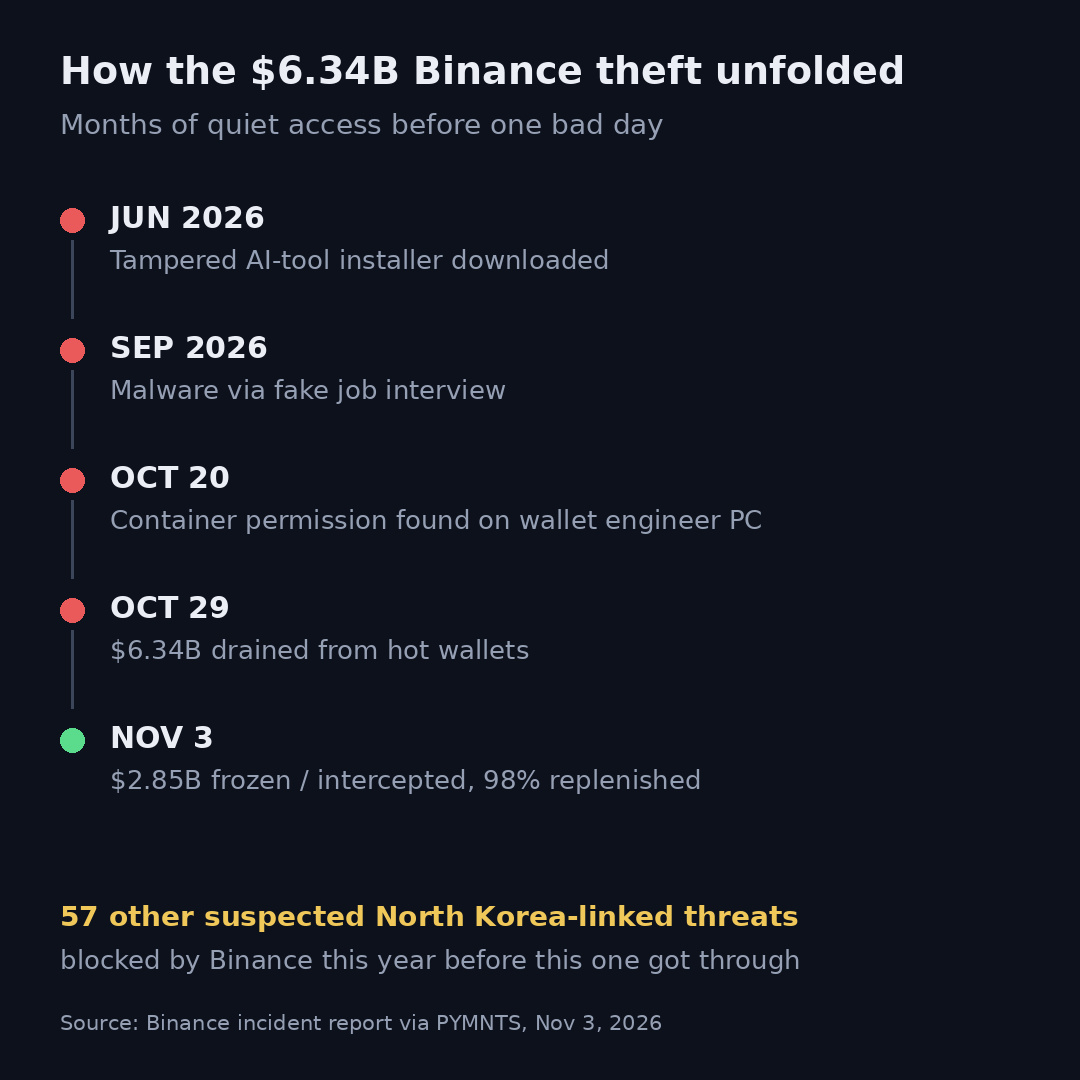
Binance hat diese Woche seinen eigenen Bericht zum Diebstahl von 6,34 Milliarden Dollar veröffentlicht, und die Zeitleiste ist mir im Gedächtnis geblieben – nicht die Summe.
Das war kein simpler Raubzug. Dem Bericht zufolge (via PYMNTS, 3. Nov.): Im Juni lud ein Entwickler aus dem Wallet-Team bei der Einrichtung eines beliebten KI-Coding-Tools ein manipuliertes Installationsprogramm herunter. Im September wurde ein zweiter Entwickler auf einer seriösen Jobplattform kontaktiert und lud sich Malware herunter, die in einer Coding-„Aufgabe“ eines gefälschten Bewerbungsgesprächs versteckt war. Am 20. Okt. entdeckten die Angreifer auf dem Rechner eines weiteren Wallet-Entwicklers eine Berechtigung zum Bereitstellen von Containern. Am 29. Okt. nutzten sie gestohlene Zugangsdaten, um einen Container bereitzustellen und die Hot Wallets leerzuräumen. Binance zufolge hatte das Unternehmen in diesem Jahr bereits 57 weitere mutmaßlich mit Nordkorea verbundene Angriffsversuche blockiert – dieser hier kam durch.
Auch bei der Wiederbeschaffung gibt es konkrete Fortschritte: Bislang wurden etwa 2,85 Milliarden Dollar eingefroren oder abgefangen, 98 % der betroffenen Token wurden wieder aufgefüllt, die Nutzer wurden vollständig aus Binances Notfallreserve und Unternehmensmitteln entschädigt, und Auszahlungen werden schrittweise wieder aufgenommen.
Meine Einschätzung: Am beunruhigendsten ist nicht die Höhe des Schadens, sondern die Verweildauer – monatelanger unbemerkter Zugriff, bevor es an einem einzigen Tag zum Desaster kam. Und der Einstiegspunkt sollte allen Entwicklern im Kryptobereich Sorgen bereiten: ein verseuchtes Installationsprogramm für ein KI-Tool. Wenn euer Team Coding-Tools herunterlädt, prüft die Quelle so sorgfältig wie bei einem Wallet-Download.
Und wieder die alte Lektion: Ein Guthaben auf einer Börse ist ein Handelsguthaben, kein Tresor – egal, ob ihr BTC oder etwas anderes haltet. Wenn ihr es nicht zum Handeln auf der Börse braucht, sollte es dort auch nicht liegen.
Hat der Oktober verändert, wo ihr eure Coins aufbewahrt, oder liegt der Großteil noch immer auf Börsen? $BTC
Das war kein simpler Raubzug. Dem Bericht zufolge (via PYMNTS, 3. Nov.): Im Juni lud ein Entwickler aus dem Wallet-Team bei der Einrichtung eines beliebten KI-Coding-Tools ein manipuliertes Installationsprogramm herunter. Im September wurde ein zweiter Entwickler auf einer seriösen Jobplattform kontaktiert und lud sich Malware herunter, die in einer Coding-„Aufgabe“ eines gefälschten Bewerbungsgesprächs versteckt war. Am 20. Okt. entdeckten die Angreifer auf dem Rechner eines weiteren Wallet-Entwicklers eine Berechtigung zum Bereitstellen von Containern. Am 29. Okt. nutzten sie gestohlene Zugangsdaten, um einen Container bereitzustellen und die Hot Wallets leerzuräumen. Binance zufolge hatte das Unternehmen in diesem Jahr bereits 57 weitere mutmaßlich mit Nordkorea verbundene Angriffsversuche blockiert – dieser hier kam durch.
Auch bei der Wiederbeschaffung gibt es konkrete Fortschritte: Bislang wurden etwa 2,85 Milliarden Dollar eingefroren oder abgefangen, 98 % der betroffenen Token wurden wieder aufgefüllt, die Nutzer wurden vollständig aus Binances Notfallreserve und Unternehmensmitteln entschädigt, und Auszahlungen werden schrittweise wieder aufgenommen.
Meine Einschätzung: Am beunruhigendsten ist nicht die Höhe des Schadens, sondern die Verweildauer – monatelanger unbemerkter Zugriff, bevor es an einem einzigen Tag zum Desaster kam. Und der Einstiegspunkt sollte allen Entwicklern im Kryptobereich Sorgen bereiten: ein verseuchtes Installationsprogramm für ein KI-Tool. Wenn euer Team Coding-Tools herunterlädt, prüft die Quelle so sorgfältig wie bei einem Wallet-Download.
Und wieder die alte Lektion: Ein Guthaben auf einer Börse ist ein Handelsguthaben, kein Tresor – egal, ob ihr BTC oder etwas anderes haltet. Wenn ihr es nicht zum Handeln auf der Börse braucht, sollte es dort auch nicht liegen.
Hat der Oktober verändert, wo ihr eure Coins aufbewahrt, oder liegt der Großteil noch immer auf Börsen? $BTC