Krypto: Der Binance-Hack begann mit einem falschen Vorstellungsgespräch
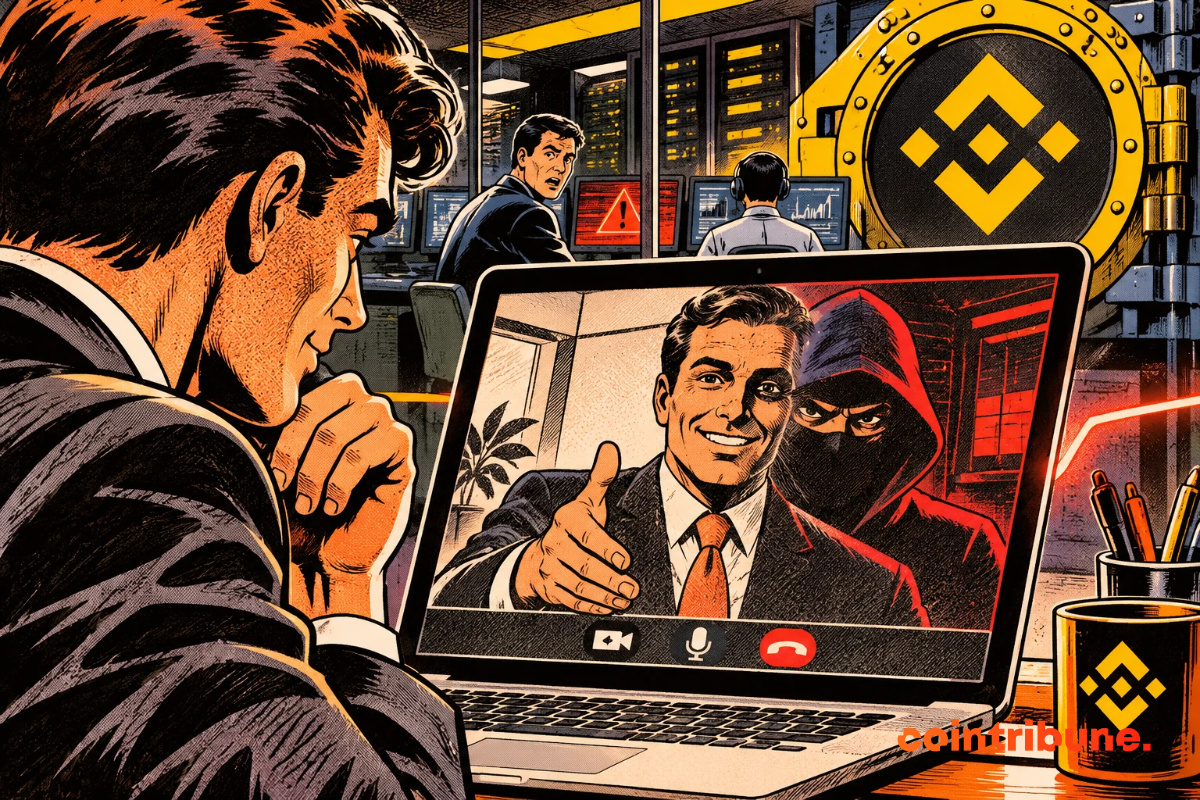
Ein falsches Vorstellungsgespräch ermöglichte es Hackern, den Computer eines Binance-Ingenieurs zu infizieren – noch vor dem Diebstahl von 6,34 Milliarden US-Dollar am 29. Oktober 2026. In seinem am 3. November veröffentlichten Bericht beschreibt die Kryptobörse eine monatelang vorbereitete Infiltration mit Schadprogrammen, gestohlenen Zugangsdaten und dem Missbrauch eines internen KI-Tools.
Ein Ingenieur lud nach zwei falschen Vorstellungsgesprächen eine infizierte Programmieraufgabe herunter.
Die Angreifer nutzten ein internes KI-Tool und gestohlene Bereitstellungszugangsdaten.
Binance zufolge wurden 98 % der betroffenen Vermögenswerte ersetzt und 2,85 Milliarden US-Dollar gesperrt oder abgefangen.
Eine vorgetäuschte Einstellung ermöglichte die Infiltration von Binance
Die Untersuchung zeigt, dass die Operation viel länger dauerte als angenommen. Nach dem Binance-Hack, der mit nordkoreanischen Hackern in Verbindung gebracht wird, hat die Plattform eine Ereignisfolge rekonstruiert, die im Juni 2026 begann – vier Monate vor dem Diebstahl.
Ein für den Wallet-Betrieb zuständiger Ingenieur lud damals bei der Suche nach einem KI-gestützten Programmier-Tool einen manipulierten Homebrew-Installer herunter.
Homebrew ist ein Paketmanager, der häufig von macOS- und Linux-Entwicklern verwendet wird.
Binance erkannte die Anomalie, ersetzte den Computer des Mitarbeiters und erneuerte die betroffenen Zugangsdaten. Die Hacker hatten jedoch bereits Informationen über seine Aufgaben und seine Kollegen gesammelt.
Im September begann eine zweite Operation.
Ein anderer Ingenieur erhielt über eine legitime Recruiting-Plattform ein Jobangebot. Der vermeintliche Recruiter stellte sich als Projektleiter eines Unternehmens vor.
$BNB
$LINK
$MACI.US
#hakeo
Ein falsches Vorstellungsgespräch ermöglichte es Hackern, den Computer eines Binance-Ingenieurs zu infizieren – noch vor dem Diebstahl von 6,34 Milliarden US-Dollar am 29. Oktober 2026. In seinem am 3. November veröffentlichten Bericht beschreibt die Kryptobörse eine monatelang vorbereitete Infiltration mit Schadprogrammen, gestohlenen Zugangsdaten und dem Missbrauch eines internen KI-Tools.
Ein Ingenieur lud nach zwei falschen Vorstellungsgesprächen eine infizierte Programmieraufgabe herunter.
Die Angreifer nutzten ein internes KI-Tool und gestohlene Bereitstellungszugangsdaten.
Binance zufolge wurden 98 % der betroffenen Vermögenswerte ersetzt und 2,85 Milliarden US-Dollar gesperrt oder abgefangen.
Eine vorgetäuschte Einstellung ermöglichte die Infiltration von Binance
Die Untersuchung zeigt, dass die Operation viel länger dauerte als angenommen. Nach dem Binance-Hack, der mit nordkoreanischen Hackern in Verbindung gebracht wird, hat die Plattform eine Ereignisfolge rekonstruiert, die im Juni 2026 begann – vier Monate vor dem Diebstahl.
Ein für den Wallet-Betrieb zuständiger Ingenieur lud damals bei der Suche nach einem KI-gestützten Programmier-Tool einen manipulierten Homebrew-Installer herunter.
Homebrew ist ein Paketmanager, der häufig von macOS- und Linux-Entwicklern verwendet wird.
Binance erkannte die Anomalie, ersetzte den Computer des Mitarbeiters und erneuerte die betroffenen Zugangsdaten. Die Hacker hatten jedoch bereits Informationen über seine Aufgaben und seine Kollegen gesammelt.
Im September begann eine zweite Operation.
Ein anderer Ingenieur erhielt über eine legitime Recruiting-Plattform ein Jobangebot. Der vermeintliche Recruiter stellte sich als Projektleiter eines Unternehmens vor.
$BNB
$LINK
$MACI.US
#hakeo