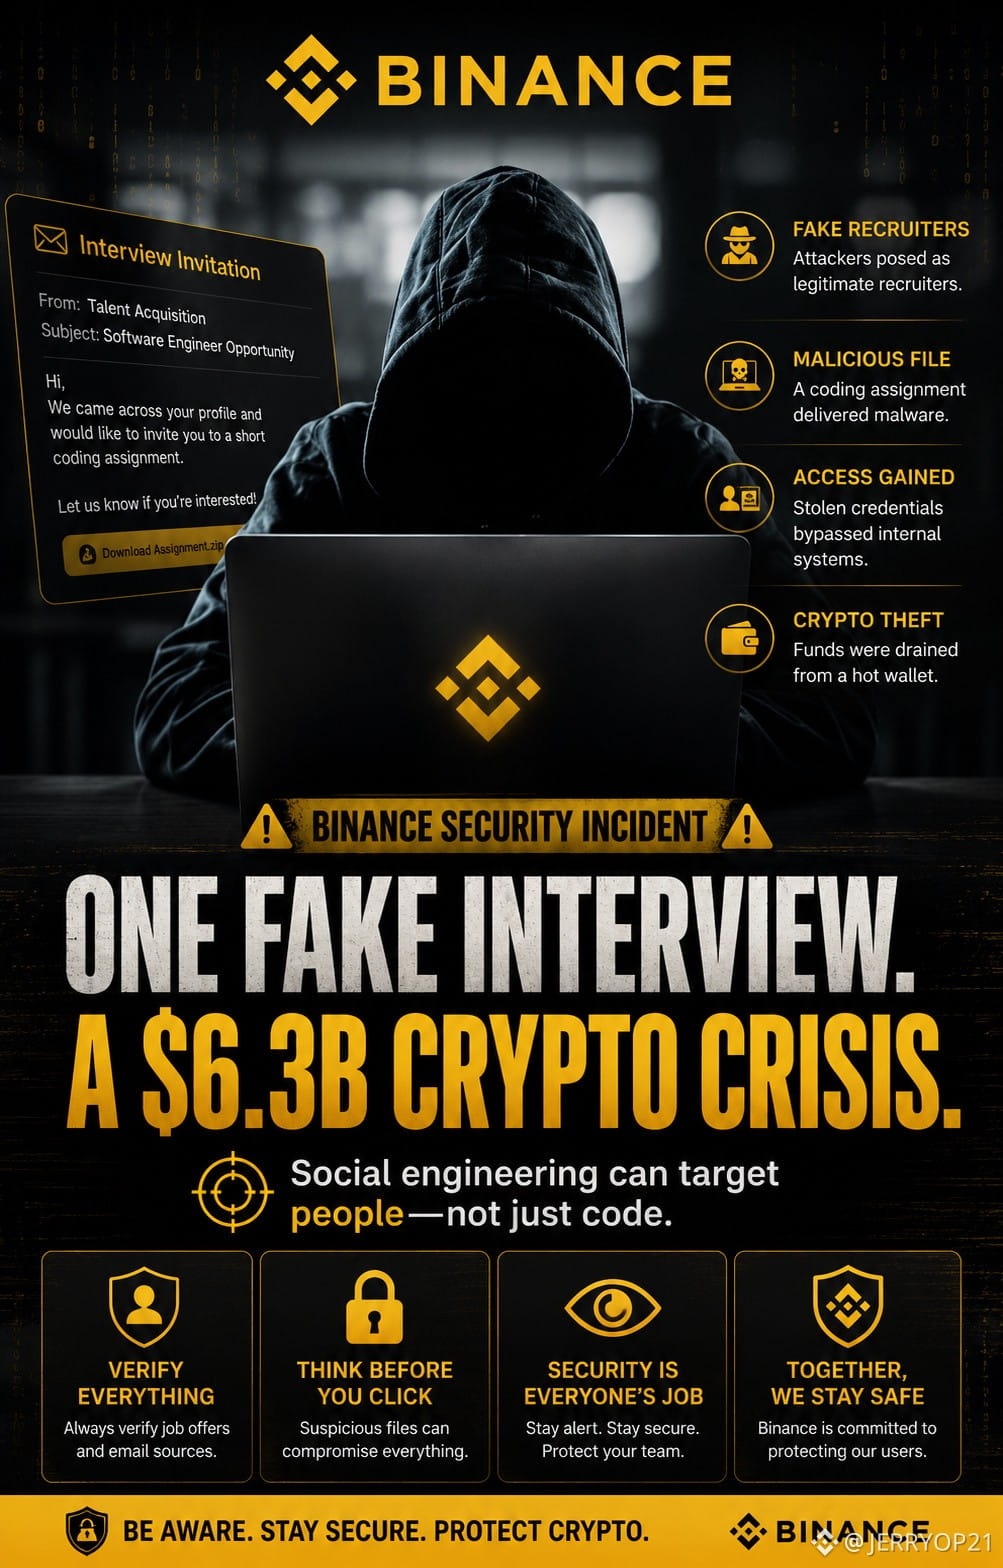
🚨 **EIN BINANCE-HACK IM WERT VON 6,3 MILLIARDEN DOLLAR BEGANN MIT EINEM GEFÄLSCHTEN VORSTELLUNGSGESPRÄCH!** 😱
Ein falscher Recruiter. Eine bösartige Programmieraufgabe. Und eine massive Krise der Kryptosicherheit.
Berichten zufolge nutzten die Angreifer eine ausgeklügelte Social-Engineering-Operation:
⚡ Ein Ingenieur lud eine mit Malware infizierte Programmieraufgabe herunter, nachdem er von falschen Recruitern kontaktiert worden war.
🤖 Die Angreifer sollen ein internes KI-Tool genutzt haben, um auf die Computer zweier Wallet-Ingenieure zuzugreifen.
🔑 Gestohlene Zugangsdaten ermöglichten es ihnen, am 29. Oktober ein bösartiges Skript auszuführen.
💰 Sie nutzten Ethereums EIP-7702-Funktion aus, um die Kontrolle über eine Hot Wallet zu erlangen.
⏳ Binance brauchte Berichten zufolge etwa vier Stunden, um den Vorfall einzudämmen.
**DAS NEUESTE UPDATE:**
🛡️ 2,85 Milliarden Dollar wurden eingefroren oder abgefangen.
✅ 98 % der betroffenen Token-Vermögenswerte wurden wiederhergestellt.
💪 Binance sagt, dass das Unternehmen die finanziellen Verluste selbst tragen wird – nicht seine Nutzer.
🇺🇸 Das FBI machte Nordkorea für den Angriff verantwortlich.
🔥 **DIE WICHTIGSTE LEKTION?**
Manchmal müssen Hacker das System gar nicht knacken. Sie müssen nur die Person täuschen, die es bedient.
Vertraue niemals einem unerwarteten Recruiter, einer Programmieraufgabe oder einem verdächtigen Download #Binance #Ethereum #ETH #CyberSecurity #BinanceSquare
Ein falscher Recruiter. Eine bösartige Programmieraufgabe. Und eine massive Krise der Kryptosicherheit.
Berichten zufolge nutzten die Angreifer eine ausgeklügelte Social-Engineering-Operation:
⚡ Ein Ingenieur lud eine mit Malware infizierte Programmieraufgabe herunter, nachdem er von falschen Recruitern kontaktiert worden war.
🤖 Die Angreifer sollen ein internes KI-Tool genutzt haben, um auf die Computer zweier Wallet-Ingenieure zuzugreifen.
🔑 Gestohlene Zugangsdaten ermöglichten es ihnen, am 29. Oktober ein bösartiges Skript auszuführen.
💰 Sie nutzten Ethereums EIP-7702-Funktion aus, um die Kontrolle über eine Hot Wallet zu erlangen.
⏳ Binance brauchte Berichten zufolge etwa vier Stunden, um den Vorfall einzudämmen.
**DAS NEUESTE UPDATE:**
🛡️ 2,85 Milliarden Dollar wurden eingefroren oder abgefangen.
✅ 98 % der betroffenen Token-Vermögenswerte wurden wiederhergestellt.
💪 Binance sagt, dass das Unternehmen die finanziellen Verluste selbst tragen wird – nicht seine Nutzer.
🇺🇸 Das FBI machte Nordkorea für den Angriff verantwortlich.
🔥 **DIE WICHTIGSTE LEKTION?**
Manchmal müssen Hacker das System gar nicht knacken. Sie müssen nur die Person täuschen, die es bedient.
Vertraue niemals einem unerwarteten Recruiter, einer Programmieraufgabe oder einem verdächtigen Download #Binance #Ethereum #ETH #CyberSecurity #BinanceSquare