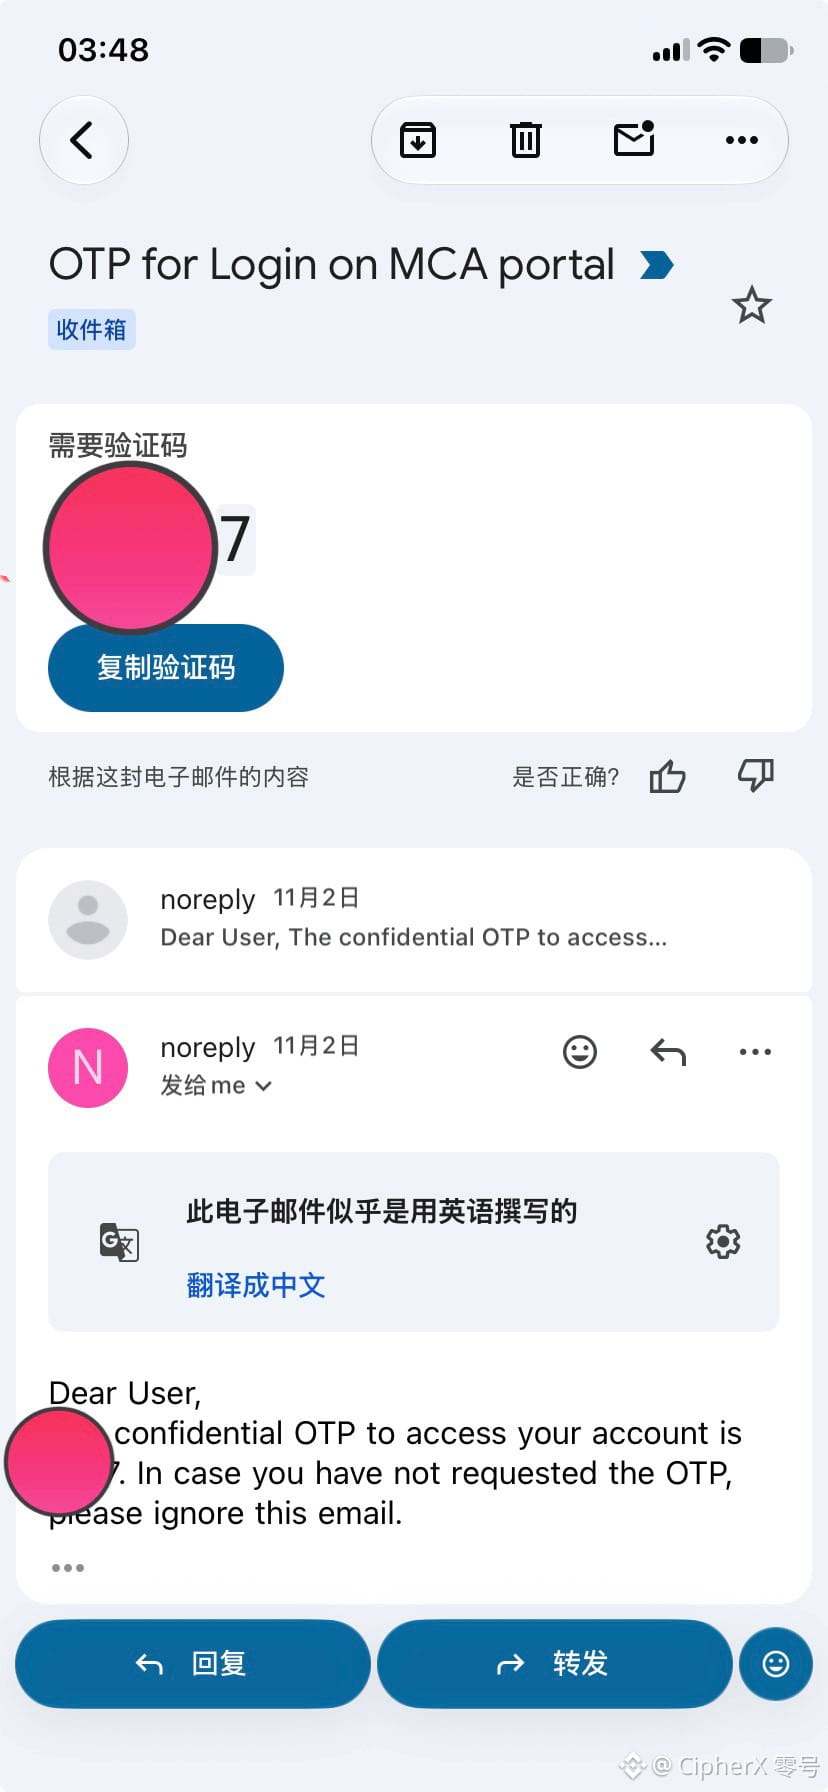
Meine Systeme wurden kürzlich am 2. und 4. November kurz hintereinander Ziel zweier gezielter Angriffe.
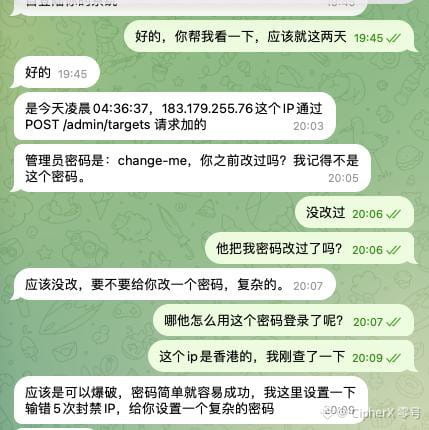
Während ich vom 3. auf den 4. November mein Passwort-Sicherheitsframework aktualisierte, nutzte ein Angreifer das Wartungsfenster, um am 4. um 4:36 Uhr morgens in mein KI-System einzudringen. Erst um 19:40 Uhr an diesem Abend bemerkte ich während des laufenden Betriebs, dass ein eingeschleuster, bösartiger Benutzername Hintergrund-Testskripte auf meinem System ausführte.
Das war ein ernster Weckruf in Sachen Zugriffssicherheit. Ich habe umgehend meine Passwortarchitektur vollständig neu aufgebaut und gehärtet, alle Zugangsdaten zurückgesetzt und eine spezielle Premium-Schutzebene eingerichtet, um die gesamte Umgebung abzusichern.
Unterdessen bin ich noch dabei, die Passwörter für meine Konten auf allen großen Plattformen zu aktualisieren. Das wird noch etwas Zeit in Anspruch nehmen.
Während ich vom 3. auf den 4. November mein Passwort-Sicherheitsframework aktualisierte, nutzte ein Angreifer das Wartungsfenster, um am 4. um 4:36 Uhr morgens in mein KI-System einzudringen. Erst um 19:40 Uhr an diesem Abend bemerkte ich während des laufenden Betriebs, dass ein eingeschleuster, bösartiger Benutzername Hintergrund-Testskripte auf meinem System ausführte.
Das war ein ernster Weckruf in Sachen Zugriffssicherheit. Ich habe umgehend meine Passwortarchitektur vollständig neu aufgebaut und gehärtet, alle Zugangsdaten zurückgesetzt und eine spezielle Premium-Schutzebene eingerichtet, um die gesamte Umgebung abzusichern.
Unterdessen bin ich noch dabei, die Passwörter für meine Konten auf allen großen Plattformen zu aktualisieren. Das wird noch etwas Zeit in Anspruch nehmen.