
🚨 BINANCES SICHERHEITSVORFALL VOM 29. OKTOBER: EINE WARNUNG, DIE DIE GESAMTE KRYPTOBRANCHE ERNST NEHMEN SOLLTE.
Binance hat weitere Details dazu veröffentlicht, wie sich der Angriff vom 29. Oktober abgespielt hat. Die Erkenntnisse machen eine erhebliche Schwachstelle deutlich, die jede Kryptoplattform beheben muss.
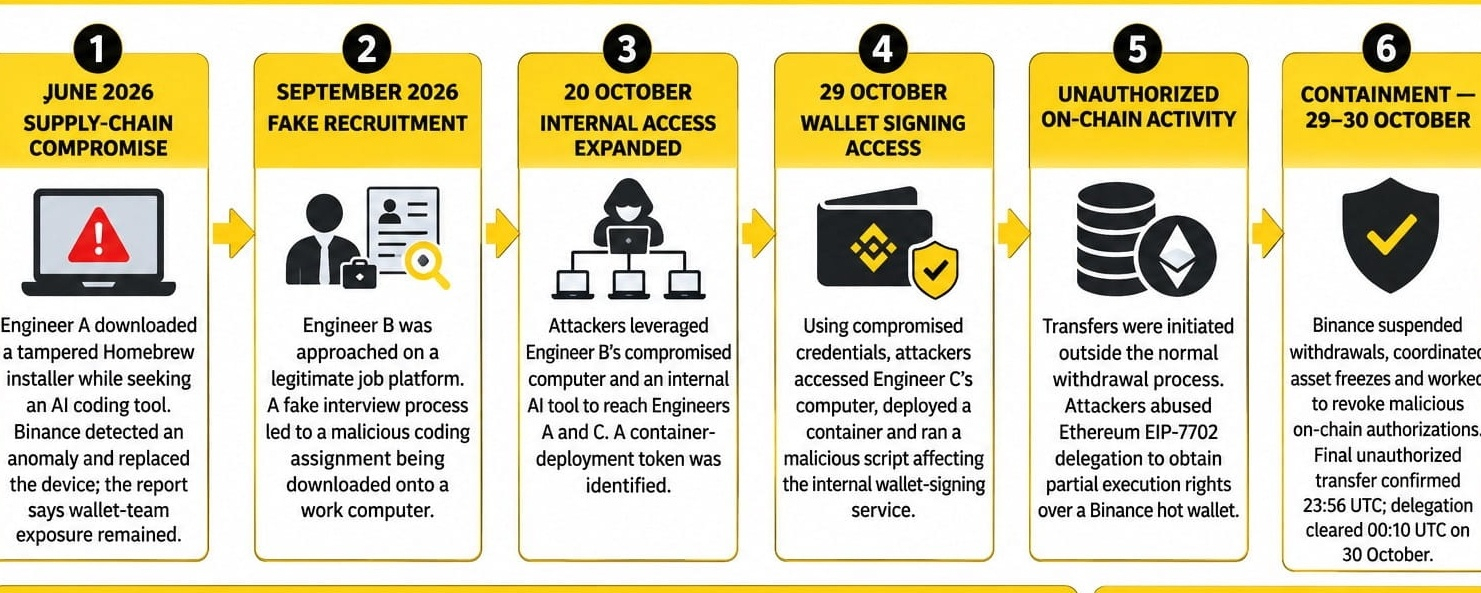
Laut Binances Ermittlungsupdate vom 3. November handelte es sich nicht einfach um den Diebstahl privater Schlüssel. Die Angreifer nutzten Berichten zufolge gefälschte Bewerbungsgespräche, Schadsoftware und kompromittierte Mitarbeiterzugänge, um in interne Systeme einzudringen.
Hier sind die wichtigsten Erkenntnisse:
🔹 Wie begann der Angriff?
Die Angreifer sollen Mitarbeiter über fingierte Bewerbungsgespräche und schädliche Software kontaktiert haben. Schließlich kompromittierten sie Geräte und interne Zugangsdaten.
🔹 Wie gelangten sie an die Wallet-Operationen?
Der kompromittierte interne Zugang wurde zusammen mit dem Missbrauch des Autorisierungsmechanismus EIP-7702 von Ethereum genutzt, um unbefugte Ausführungsrechte für eine Binance-Hot-Wallet zu erlangen.
🔹 Was war betroffen?
Es waren digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar betroffen, darunter XRP, SOL, OP, BTC und ETH.
🔹 Fortschritte bei der Wiederherstellung durch Binance
Bis zum 31. Oktober meldete Binance, dass Vermögenswerte im Wert von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden seien und 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt worden seien.
🔹 Wer war verantwortlich?
Binance erklärte, das FBI habe den Vorfall Nordkorea (DVRK) zugeschrieben.
🔹 Was hat Binance seitdem unternommen?
Die Börse gibt an, die betroffenen Wallet-Systeme neu aufgebaut, kompromittierte Geräte ersetzt, die Zugriffskontrollen verbessert und eine unabhängige Cybersicherheitsprüfung eingeleitet zu haben.
MEINE MARKTEINSCHÄTZUNG:
Eine wichtige Lehre sticht für mich hervor: Bei der Sicherheit von Kryptowährungen geht es nicht nur um private Schlüssel, Cold Wallets oder Blockchain-Technologie.
Manchmal ist der Mensch der größte Schwachpunkt.
Ein fingiertes Bewerbungsgespräch, ein einziger Download schädlicher Software oder ein kompromittiertes Mitarbeiterkonto kann für eine ganze Finanzplattform ernsthafte Risiken mit sich bringen.
Meiner Meinung nach sollten künftig folgende Prioritäten gelten:
• Mehr interne Sicherheit und besserer Schutz der Mitarbeiter.
• Unabhängige Cybersicherheitsprüfungen.
• Bessere Wallet-Autorisierungssysteme.
• Schnellere Erkennung und Abwehr von Bedrohungen.
• Vollständige Transparenz und Schutz der Nutzervermögen.
Der Kryptomarkt wächst, aber seine Sicherheitssysteme müssen noch schneller wachsen.
Was ist Ihrer Meinung nach das größte Sicherheitsrisiko: kompromittierte Mitarbeiter, böswillige KI-gestützte Angriffe oder Schwachstellen bei Hot Wallets?
Lasst uns darüber diskutieren.