Ein Binance-Ingenieur dachte, er würde sich um einen Job bewerben. Dann schlugen die Hacker zu
Der massive Cyberraub im Wert von 6,3 Milliarden US-Dollar, von dem die Kryptobörse Binance letzte Woche betroffen war, könnte sich innerhalb von nur etwa zwanzig Minuten abgespielt haben – doch die Angriffe waren monatelang vorbereitet worden.
Das geht aus einer ersten Einschätzung hervor, die Binance am Dienstag veröffentlichte. Darin beschreibt die Börse, wie sie Opfer des bislang größten Cyberraubs der Welt wurde. Die Hacker wurden vom FBI als eine staatlich unterstützte nordkoreanische Einheit identifiziert.
Die Erkenntnisse zeigen, dass die Hacker bereits im Juni damit begannen, die Sicherheitssysteme von Binance zu testen und zu infiltrieren. Die Kryptobörse konnte diesen Versuch jedoch erkennen und stoppen.
Der Versuch blieb zwar erfolglos, ermöglichte es den Hackern – vom FBI als nordkoreanische Militäreinheit namens TraderTraitor identifiziert –, mehr über Binance und seine Systeme zu erfahren.
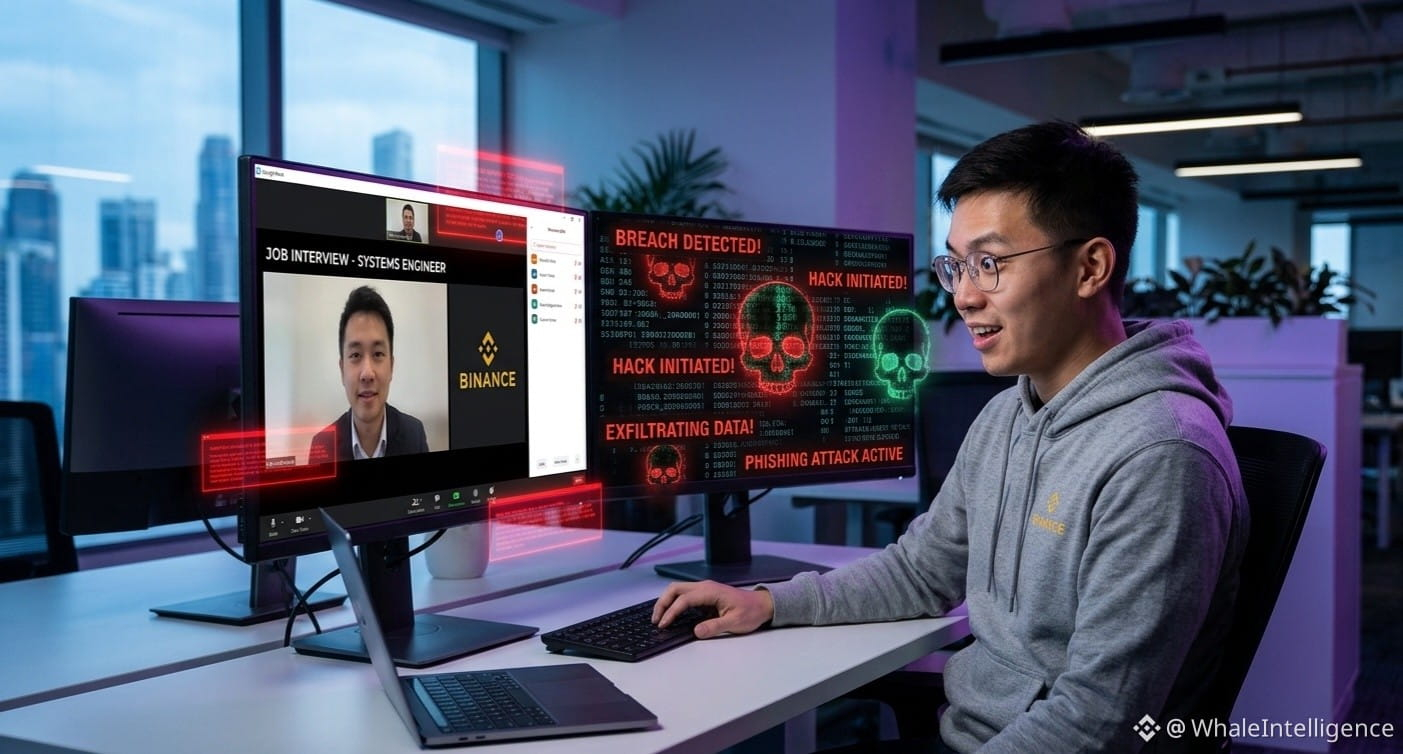
Dann versuchten es die Hacker erneut. Im September wurde ein Binance-Ingenieur über eine Jobplattform von einer Person kontaktiert, die sich als „Projektleiter“ eines Unternehmens ausgab, das sich später als fiktiv herausstellte.
Der Ingenieur führte daraufhin ein erstes Bewerbungsgespräch mit einer vermeintlichen Personalverantwortlichen des gefälschten Unternehmens. Die Hacker nutzten das Gespräch, um „Vertrauen aufzubauen“, erklärte die Börse. Die Person, die das Gespräch führte, teilte dem Binance-Mitarbeiter sogar vermeintliche Social-Media-Konten sowie persönliche Fotos und Videos mit.
„Das war ausgefeilter und hinterlistiger als bisher bekannte Methoden des Social Engineering“, erklärte Binance in seiner Einschätzung.
Dann schlugen die Hacker zu
Dem Ingenieur wurde anschließend mitgeteilt, dass er in einer beliebten Chat-App ein zweites Gespräch mit dem vermeintlichen Geschäftsführer des Unternehmens führen würde. In diesem Gespräch wurde der Binance-Mitarbeiter, der an seinem Arbeitslaptop saß, gebeten, im Rahmen des Bewerbungsverfahrens „eine Aufgabe“ herunterzuladen.
Doch die „Aufgabe“ enthielt Schadcode, der es den Hackern ermöglichte, einen Angriff vorzubereiten, der letzte Woche darin gipfelte, dass sie mit Kryptowährungen im Wert von mehr als 6 Milliarden US-Dollar verschwanden.
#CryptoNewss #BTC #crypto #Binance #CryptoCommunitys
Der massive Cyberraub im Wert von 6,3 Milliarden US-Dollar, von dem die Kryptobörse Binance letzte Woche betroffen war, könnte sich innerhalb von nur etwa zwanzig Minuten abgespielt haben – doch die Angriffe waren monatelang vorbereitet worden.
Das geht aus einer ersten Einschätzung hervor, die Binance am Dienstag veröffentlichte. Darin beschreibt die Börse, wie sie Opfer des bislang größten Cyberraubs der Welt wurde. Die Hacker wurden vom FBI als eine staatlich unterstützte nordkoreanische Einheit identifiziert.
Die Erkenntnisse zeigen, dass die Hacker bereits im Juni damit begannen, die Sicherheitssysteme von Binance zu testen und zu infiltrieren. Die Kryptobörse konnte diesen Versuch jedoch erkennen und stoppen.
Der Versuch blieb zwar erfolglos, ermöglichte es den Hackern – vom FBI als nordkoreanische Militäreinheit namens TraderTraitor identifiziert –, mehr über Binance und seine Systeme zu erfahren.
Dann versuchten es die Hacker erneut. Im September wurde ein Binance-Ingenieur über eine Jobplattform von einer Person kontaktiert, die sich als „Projektleiter“ eines Unternehmens ausgab, das sich später als fiktiv herausstellte.
Der Ingenieur führte daraufhin ein erstes Bewerbungsgespräch mit einer vermeintlichen Personalverantwortlichen des gefälschten Unternehmens. Die Hacker nutzten das Gespräch, um „Vertrauen aufzubauen“, erklärte die Börse. Die Person, die das Gespräch führte, teilte dem Binance-Mitarbeiter sogar vermeintliche Social-Media-Konten sowie persönliche Fotos und Videos mit.
„Das war ausgefeilter und hinterlistiger als bisher bekannte Methoden des Social Engineering“, erklärte Binance in seiner Einschätzung.
Dann schlugen die Hacker zu
Dem Ingenieur wurde anschließend mitgeteilt, dass er in einer beliebten Chat-App ein zweites Gespräch mit dem vermeintlichen Geschäftsführer des Unternehmens führen würde. In diesem Gespräch wurde der Binance-Mitarbeiter, der an seinem Arbeitslaptop saß, gebeten, im Rahmen des Bewerbungsverfahrens „eine Aufgabe“ herunterzuladen.
Doch die „Aufgabe“ enthielt Schadcode, der es den Hackern ermöglichte, einen Angriff vorzubereiten, der letzte Woche darin gipfelte, dass sie mit Kryptowährungen im Wert von mehr als 6 Milliarden US-Dollar verschwanden.
#CryptoNewss #BTC #crypto #Binance #CryptoCommunitys