Das ist lustig! Ein gefälschtes Vorstellungsgespräch half Hackern, Binance um 6,3 Mrd. Dollar zu bestehlen! Braucht da jemand einen neuen Job? 😅 $ASTER
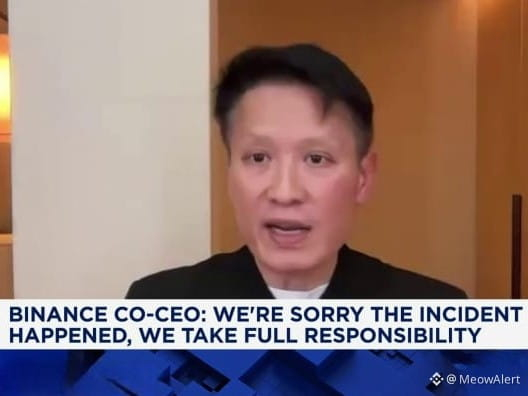
Leute, wer hätte gedacht, dass aus einem gefälschten Vorstellungsgespräch ein Kryptodiebstahl im Wert von 6,3 Milliarden Dollar werden könnte? Genau das ist beim Binance-Vorfall passiert. Berichten zufolge gaben sich Hacker als Personalvermittler aus und nutzten eine gefälschte Programmieraufgabe, um einen Mitarbeiter zu kompromittieren.
So ist es passiert:
Juni: Ein Mitarbeiter lud beim Versuch, ein KI-Programmierwerkzeug zu installieren, ein manipuliertes Softwarepaket herunter. Dadurch erhielten die Hacker frühzeitig die Möglichkeit, interne Informationen zu sammeln.
September: Ein weiterer Binance-Ingenieur wurde über ein gefälschtes Bewerbungsverfahren kontaktiert. Die Hacker organisierten Videointerviews und schickten schließlich eine Programmieraufgabe mit Schadsoftware.
20. Oktober: Angreifer nutzten Berichten zufolge kompromittierte Computer und ein internes KI-Tool, um auf die Systeme zweier Wallet-Entwickler zuzugreifen.
29. Oktober: Mithilfe gestohlener Zugangsdaten und bösartiger Skripte gelangten sie zur Wallet-Infrastruktur von Binance und stahlen Kryptowährungen im Wert von etwa 6,3 Mrd. Dollar.
Ein schockierendes Detail: Innerhalb weniger Stunden wurden 233,46 Millionen $XRP aus fünf Binance-Hot-Wallets transferiert.
Das FBI führte den Angriff auf eine nordkoreanische Hackergruppe zurück. Binance zufolge wurden Vermögenswerte im Wert von etwa 2,85 Mrd. Dollar eingefroren oder abgefangen. Außerdem wurden rund 98 % der betroffenen Token ersetzt.
Die Hacker bewarben sich bei Binance nicht um einen Job. Sie wurden zu den Interviewern, verschickten eine gefälschte Aufgabe und verwandelten ein Bewerbungsverfahren in einen riesigen Sicherheitsalbtraum! Braucht da jemand einen neuen Job?
Und wie ich euch schon früher gesagt habe: Das war eindeutig kein Angriff, der innerhalb weniger Stunden geplant wurde. Der Zeitplan zeigt monatelange Vorbereitung, die gezielte Auswahl von Mitarbeitern und sorgfältig geplante Schritte vor dem eigentlichen Einbruch in die Wallets. Die Hacker verschafften sich lange vor dem Diebstahl der Gelder Zugang. Das sieht nach einer im Voraus geplanten Operation aus, nicht nach einem spontanen Angriff über Nacht. 🐱 $BNB
Leute, wer hätte gedacht, dass aus einem gefälschten Vorstellungsgespräch ein Kryptodiebstahl im Wert von 6,3 Milliarden Dollar werden könnte? Genau das ist beim Binance-Vorfall passiert. Berichten zufolge gaben sich Hacker als Personalvermittler aus und nutzten eine gefälschte Programmieraufgabe, um einen Mitarbeiter zu kompromittieren.
So ist es passiert:
Juni: Ein Mitarbeiter lud beim Versuch, ein KI-Programmierwerkzeug zu installieren, ein manipuliertes Softwarepaket herunter. Dadurch erhielten die Hacker frühzeitig die Möglichkeit, interne Informationen zu sammeln.
September: Ein weiterer Binance-Ingenieur wurde über ein gefälschtes Bewerbungsverfahren kontaktiert. Die Hacker organisierten Videointerviews und schickten schließlich eine Programmieraufgabe mit Schadsoftware.
20. Oktober: Angreifer nutzten Berichten zufolge kompromittierte Computer und ein internes KI-Tool, um auf die Systeme zweier Wallet-Entwickler zuzugreifen.
29. Oktober: Mithilfe gestohlener Zugangsdaten und bösartiger Skripte gelangten sie zur Wallet-Infrastruktur von Binance und stahlen Kryptowährungen im Wert von etwa 6,3 Mrd. Dollar.
Ein schockierendes Detail: Innerhalb weniger Stunden wurden 233,46 Millionen $XRP aus fünf Binance-Hot-Wallets transferiert.
Das FBI führte den Angriff auf eine nordkoreanische Hackergruppe zurück. Binance zufolge wurden Vermögenswerte im Wert von etwa 2,85 Mrd. Dollar eingefroren oder abgefangen. Außerdem wurden rund 98 % der betroffenen Token ersetzt.
Die Hacker bewarben sich bei Binance nicht um einen Job. Sie wurden zu den Interviewern, verschickten eine gefälschte Aufgabe und verwandelten ein Bewerbungsverfahren in einen riesigen Sicherheitsalbtraum! Braucht da jemand einen neuen Job?
Und wie ich euch schon früher gesagt habe: Das war eindeutig kein Angriff, der innerhalb weniger Stunden geplant wurde. Der Zeitplan zeigt monatelange Vorbereitung, die gezielte Auswahl von Mitarbeitern und sorgfältig geplante Schritte vor dem eigentlichen Einbruch in die Wallets. Die Hacker verschafften sich lange vor dem Diebstahl der Gelder Zugang. Das sieht nach einer im Voraus geplanten Operation aus, nicht nach einem spontanen Angriff über Nacht. 🐱 $BNB