
En el ecosistema cripto, las frases semillas o "seed phrases" son un tema muy trivial. Como lo adelanté en la primera parte de esta serie, puedes leerla haciendo click aqui hoy nos toca ir un paso más allá en este análisis.
Recapitulando para no mezclar peras con manzanas: una frase semilla es, ni más ni menos, una representación legible para humanos de una clave criptográfica masiva después de todo cripto significa "secreto" que proviene del griego clásico "kryptos".
Por tanto consiste en una cadena de 12 a 24 palabras seleccionadas meticulosamente de un diccionario estandarizado denominado BIP-39, el cual contiene exactamente 2,048 palabras ordenadas alfabéticamente.
Por cuestiones de seguridad, omitiré dar una frase ejemplo de cómo luce una frase semilla; el 99% de ustedes las conoce a la perfección y entiende su estructura visual. Lo que la mayoría no comprende es la ingeniería inversa detrás de ellas.
Vale la pena realizar una parada técnica que muchos pasan por alto: no existe un solo diccionario BIP-39. El estándar cuenta con listas de palabras oficiales en diversos idiomas, incluyendo el español, el francés, el japonés y el chino.
Sin embargo, para efectos de consistencia global, auditoría de código y compatibilidad absoluta entre hardware, en este artículo nos enfocaremos estrictamente en el diccionario estándar en inglés, el cual es la columna vertebral de la inmensa mayoría de las implementaciones criptográficas a nivel internacional.
📌 Punto 1: Desmenuzando su estructura (La naturaleza mnemónica)
Técnicamente, a estas palabras se les denomina mnemonics (mnemotécnicos). En el desarrollo de software y la seguridad informática, la mnemotecnia es un método de asociación mental diseñado para facilitar el almacenamiento o la recuperación de información compleja.
Si quien creó Bitcoin hubiera obligado a los usuarios a respaldar sus billeteras copiando la entropía pura de 256 bits (una cadena indescifrable de 64 caracteres en hexadecimal o 256 unos y ceros en binario), el error humano habría destruido millones de dólares en fondos. Copiar un solo carácter mal, confundir un cero con una "O" o invertir el orden de un bit significaría perder el acceso a la billetera de forma permanente.
El estándar BIP-39 (Bitcoin Improvement Proposal 39) resolvió esto creando un puente entre la máquina y el humano. Los mnemonics actúan como una máscara matemática sobre la verdadera clave secreta. No son la clave en sí; son un mapa codificado para reconstruirla. El diccionario de 2,048 palabras está diseñado con una regla estricta: ninguna palabra se parece a otra en sus primeras cuatro letras. Esto permite que el software identifique la palabra exacta incluso si el usuario comete un error menor de ortografía al escribirla en su respaldo físico.
Cada una de las 2,048 palabras del diccionario equivale exactamente a un índice numérico en base 10 (del 0 al 2047). Para la computadora, ese índice se traduce en un número binario puro de 11 bits (2^11 = 2048).
Aquí tienes un ejemplo visual de cómo lucen las primeras 4 palabras del diccionario oficial convertidas "bajo el capó" en código binario:
Palabra 0000: abandon ➔ Índice: 0 ➔ Binario (11 bits): 00000000000
Palabra 0001: ability ➔ Índice: 1 ➔ Binario (11 bits): 00000000001
Palabra 0002: able ➔ Índice: 2 ➔ Binario (11 bits): 00000000010
Palabra 0003: about ➔ Índice: 3 ➔ Binario (11 bits): 00000000011
Cuando tu billetera te muestra 12 o 24 palabras, en realidad está uniendo estos bloques de 11 bits para formar una larga cadena de datos. Sin embargo, hay un secreto matemático oculto que los "creadores de contenido" promedio ignoran: El Checksum (Suma de verificación).
Por ejemplo, una frase de 12 palabras genera un total de 132 bits. De esos, los primeros 128 bits corresponden a la entropía (la aleatoriedad pura), pero los 4 bits restantes son un Checksum matemático obtenido al aplicar el algoritmo SHA-256 a la entropía inicial.
Esto significa que la última palabra de tu semilla no es en absoluto al azar. Si cambias una sola palabra, no solo alteras los bits, sino que la validación matemática del bloque se rompe de inmediato y el software rechazará la frase por completo.
📌 Punto 2: Seguridad y la anatomía de un ataque por fuerza bruta
Introducir tu frase semilla en internet es, en mi humilde opinión, jugar a la ruleta rusa. ¿Por qué lo digo? Porque estas 12 o 24 palabras tienen un propósito absoluto: son la llave maestra para reconstruir, importar o restablecer tu billetera entera en interfaces de software.
Al ingresarlas, el software calcula instantáneamente el árbol de derivación matemática para revivir todas tus direcciones (Bitcoin, Ethereum, etc.) activas en la blockchain.
Como desarrollador de software, les aseguro que estructurar una herramienta conceptual de fuerza bruta para intentar simular cómo se buscaría una frase mnemónica no es ninguna ciencia espacial. A continuación, les muestro un pequeño fragmento de código abstracto en Python, uno de mis lenguajes favoritos por su versatilidad y fácil ejecución.
EJEMPLO CONCEPTUAL CON FINES EDUCATIVOS
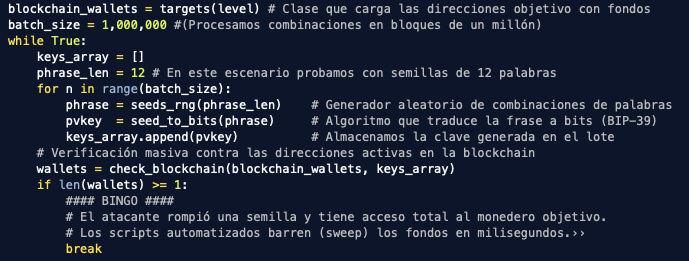
NOTA: Si bien el código conceptual proveído es a nivel CPU la verdadera búsqueda se realiza a nivel GPU pero me aventuro a comentar que incluso con clases y código bien optimizados corriendo en un CPU decente, es totalmente capaz de probar suerte y conseguir romper una frase semilla.
(Nota para los puristas: Python es excelente para prototipos rápidos, pero los verdaderos actores compilan estos programas directamente en kernels de bajo nivel usando C o C++ para interactuar directo con el hardware de las GPUs. Hablaremos de esto en otro artículo, ya que es un terreno fascinante donde me gustaría debatir con otros desarrolladores del canal).
Con este fragmento quise ser lo más explícito y directo posible. Este vector de ataque es teóricamente viable. De hecho, existen redes de servidores distribuidos escaneando el espacio matemático de forma continua, buscando frases semilla débiles o mal generadas para vaciar los fondos de billeteras comprometidas.
Cuando un atacante descifra tu semilla BIP-39, el riesgo es catastrófico: no te está robando una sola dirección, está comprometiendo el monedero entero, el cual puede contener múltiples cuentas y activos diferentes.
Conoces la famosa frase "No pongas todos los huevos en la misma cesta" pues aplica perfectamente aquí, y la ignorancia de esto cuesta millones de dólares al año.
📌 Punto 3: ¿Por qué no ha colapsado el sistema? (Inviabilidad vs Imposibilidad)
¿Significa esto que debes entrar en pánico y que tus fondos están en riesgo inminente hoy mismo? Absolutamente no. Si este ataque fuera sencillo de perpetrar de forma aleatoria, el ecosistema cripto global habría colapsado hace años.
Esto nos devuelve al centro del debate de mi artículo anterior: Romper una llave bien generada no es imposible, pero es computacionalmente inviable. Toda información digital, por definición, es propensa a ser "hackeada ó crackeada" si las condiciones de seguridad fallan.
Para tu tranquilidad mental, haz el siguiente cálculo matemático básico: el diccionario BIP-39 tiene 2,048 palabras. Si intentas adivinar una combinación de tan solo 3 palabras, el espacio de búsqueda es de (2048 * 2048 * 2048), lo que equivale a más de 8.5 mil millones de combinaciones posibles.
Ahora, gracias al Checksum que mencioné en el Punto 1, el ataque por fuerza bruta se vuelve aún más ridículo: el software descarta de inmediato cualquier combinación de palabras donde el Checksum no coincida, obligando al atacante a procesar un universo matemático colosal.
No existe poder de cómputo en la Tierra capaz de procesar de manera aleatoria una frase semilla con entropía real en un tiempo de vida humano. Dependen puramente de una suerte astronómica para golpear un balance positivo.
💡 Conclusión y Recomendación Técnica
A nivel de arquitectura de seguridad criptográfica, mi recomendación técnica es contundente: nunca utilices frases semilla de 12 palabras; migra siempre al estándar máximo de 24 palabras.
¿Por qué? Una frase de 12 palabras nace de una entropía inicial (aleatoriedad pura) de 128 bits, a la cual se le suman 4 bits de Checksum, completando así los 132 bits totales que componen las 12 palabras. Si bien es robusta, una frase de 24 palabras escala a 256 bits de entropía pura más 8 bits de Checksum (264 bits totales).
Esto eleva la seguridad a un nivel exponencial que ni siquiera la llegada de la computación cuántica comercial estándar podrá comprometer fácilmente. Asimismo, asegúrate siempre de que la entropía inicial no haya sido generada por un software defectuoso, una extensión de navegador expuesta o un dispositivo conectado a internet.
A mi parecer es una genialidad de la ingeniería de software: se usan 264 bits en la interfaz para empaquetar la aleatoriedad de forma segura con su código de error, pero al final del proceso de ingeniería inversa, la máquina opera estrictamente con una llave privada pura de 256 bits en la curva secp256k1. (usando el algoritmo HMAC-SHA512)
Si les gustó esta segunda parte, ¡háganme saber en los comentarios! En la Parte 3 podemos adentrarnos en las entrañas de los kernels optimizados de bajo nivel (C/C++), cómo las GPU procesan colisiones matemáticas en paralelo sin tocar internet, o desmenuzar qué son los archivos PSBT. o cualquier otro tema que me pidan.
Gracias por su tiempo
¡Los leo!
#Binance #bitcoin $BTC $ETH $USDT
Descargo de responsabilidad: Este contenido es estrictamente educativo e informativo. El código y los análisis expuestos son simulaciones conceptuales. No constituyen asesoría financiera ni incentivos para actividades ilícitas. El lector es el único responsable de la gestión y uso de la información provista.