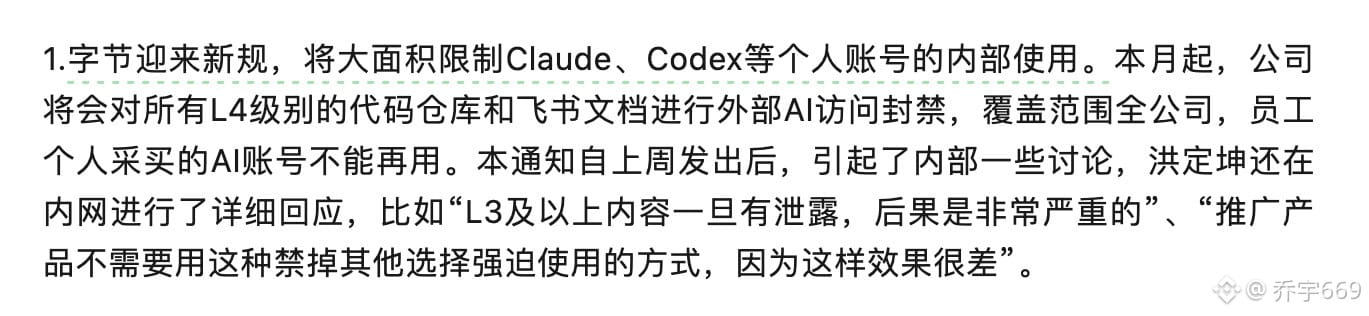
Laut durchgesickerten internen Informationen von ByteDance wird das Unternehmen ab diesem Monat den Zugriff externer KI auf alle Code-Repositories der Stufe L4 und Feishu-Dokumente im gesamten Unternehmen sperren. Auch Claude, Codex und andere sind davon betroffen. Selbst KI-Konten, die Mitarbeitende aus eigener Tasche bezahlen, dürfen nicht für entsprechende interne Arbeiten genutzt werden.
Befürworter sagen, damit solle verhindert werden, dass sensible Informationen der Stufe L3 oder höher über externe KI nach außen gelangen. Kritiker halten dagegen, dass ein Verbot externer KI nicht automatisch bedeutet, dass die Daten sicher sind.
Meine Meinung: Bei großen Tech-Unternehmen beginnt die Vorbeugung gegen Datenlecks damit, KI-Tools den Hahn abzudrehen. So gut die eigenen Produkte auch sein mögen: Wenn Mitarbeitenden pauschal der Zugang verwehrt wird, denken sie zuerst nicht an Sicherheit, sondern daran, wie umständlich das ist. Ich vermute, dass man die Nutzung zwar offiziell verbietet, Mitarbeitende aber heimlich weiterhin Wege finden werden, die Tools zu verwenden. Compliance-Prozesse lassen sich kontrollieren, tatsächliche Bedürfnisse nicht.
#KI-Trends
$BTC
Befürworter sagen, damit solle verhindert werden, dass sensible Informationen der Stufe L3 oder höher über externe KI nach außen gelangen. Kritiker halten dagegen, dass ein Verbot externer KI nicht automatisch bedeutet, dass die Daten sicher sind.
Meine Meinung: Bei großen Tech-Unternehmen beginnt die Vorbeugung gegen Datenlecks damit, KI-Tools den Hahn abzudrehen. So gut die eigenen Produkte auch sein mögen: Wenn Mitarbeitenden pauschal der Zugang verwehrt wird, denken sie zuerst nicht an Sicherheit, sondern daran, wie umständlich das ist. Ich vermute, dass man die Nutzung zwar offiziell verbietet, Mitarbeitende aber heimlich weiterhin Wege finden werden, die Tools zu verwenden. Compliance-Prozesse lassen sich kontrollieren, tatsächliche Bedürfnisse nicht.
#KI-Trends
$BTC