Ich habe den Bericht über den Diebstahl bei Binance zweimal gelesen. Bei der Zahl von 6,3 Milliarden bin ich nur kurz hängen geblieben. Was mich wirklich innehalten ließ, war die Frage, wie Ingenieur B darauf hereinfallen konnte.
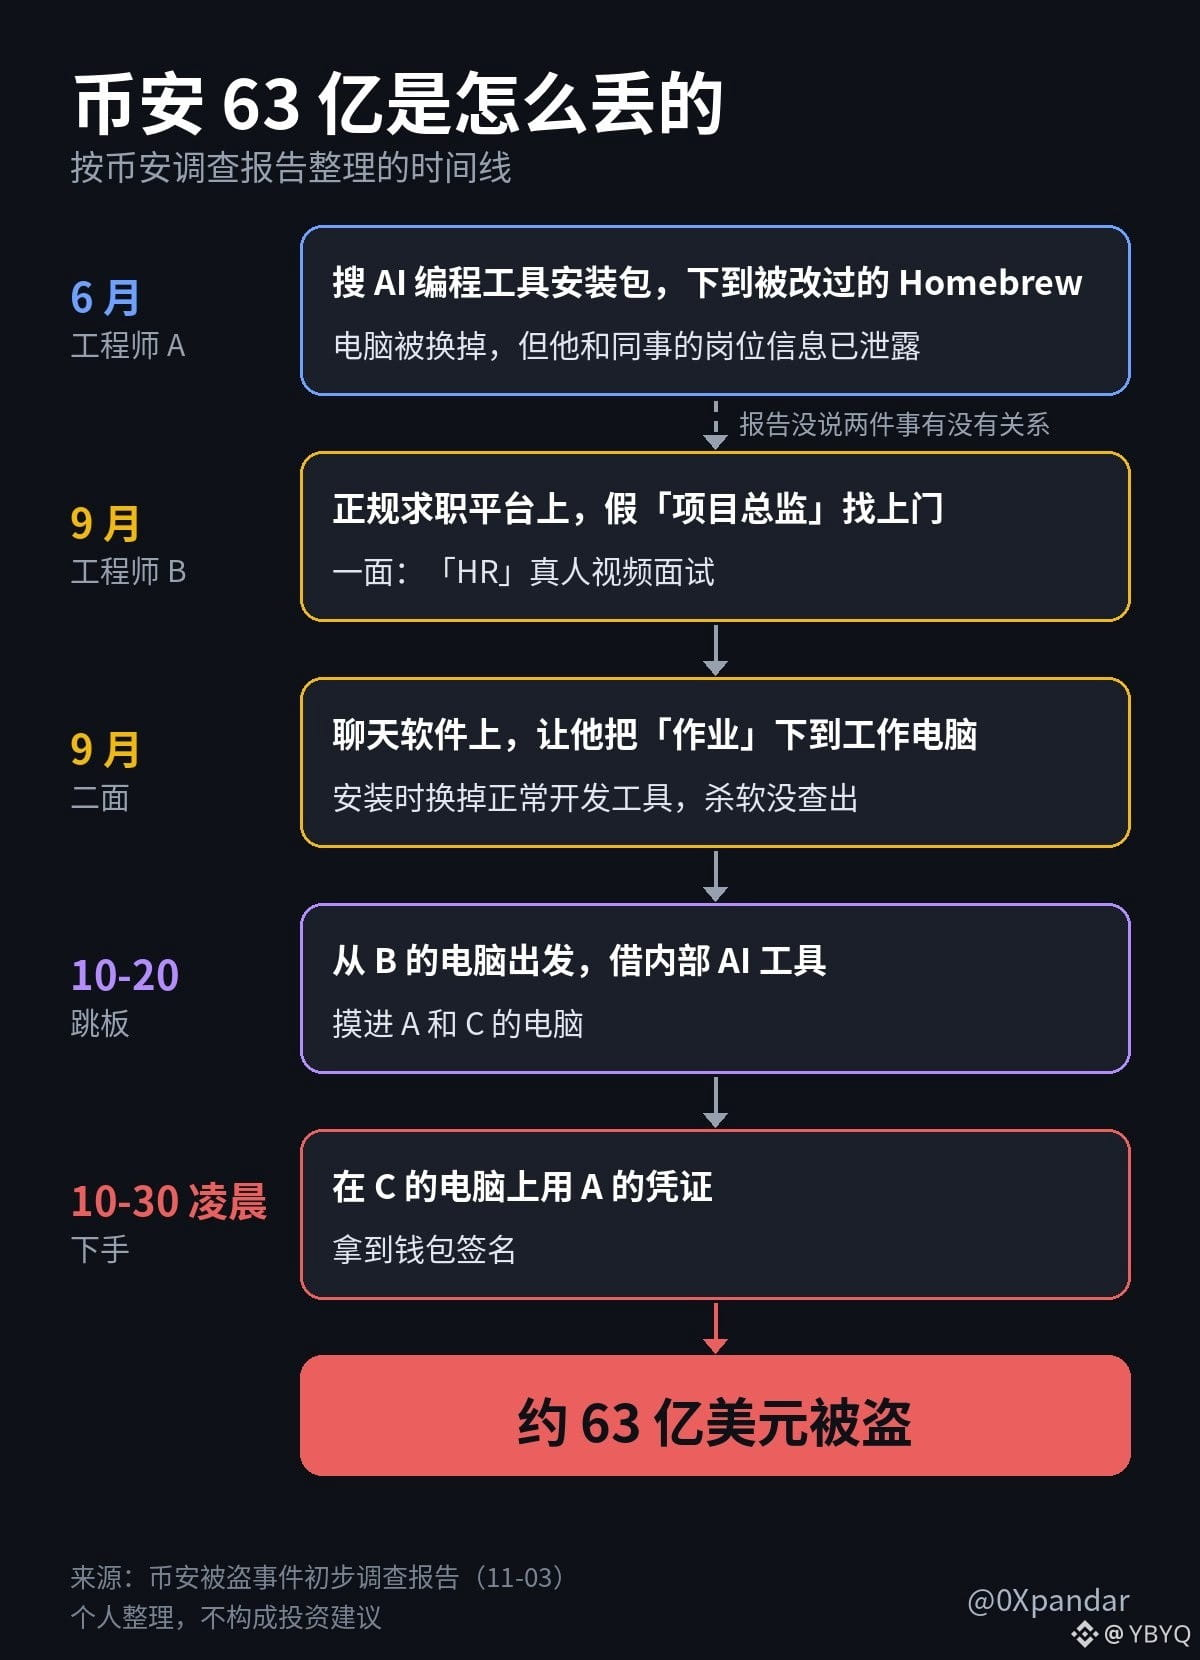
Auf einer seriösen Jobplattform wurde er von einem „Projektleiter“ kontaktiert. Die erste Runde war ein echtes Videointerview mit einer HR-Mitarbeiterin. Sie zeigte ihm sogar ihre Social-Media-Profile, auf denen ausschließlich private Fotos zu sehen waren.
Für die zweite Runde wechselten sie zu einer Chat-App. Kurz vor Schluss bat sie ihn, eine „Aufgabe“ auf seinen Arbeitscomputer herunterzuladen. Während der Installation wurde der Code ausgeführt und ersetzte heimlich ein legitimes Entwicklertool auf seinem Computer durch eine manipulierte Version. Die Antivirensoftware erkannte nichts.
Ein anderer Ingenieur, A, war schon früher betroffen – bereits im Juni. Er wollte ein KI-Programmiertool installieren und suchte in einer Suchmaschine nach dem Installationspaket. Heruntergeladen hat er ein manipuliertes Homebrew-Installationspaket. Das Sicherheitsteam bemerkte damals, dass auf diesem Computer etwas ausgetauscht worden war. Doch seine und die beruflichen Informationen seiner Kollegen waren dem Angreifer bereits bekannt. Ich vermute, dass B auf diese Weise ins Visier geriet.
Am 20. Oktober nutzten die Hacker Bs Computer als Sprungbrett und drangen mithilfe eines internen KI-Tools in die Computer von A und einem weiteren Ingenieur, C, ein. In den frühen Morgenstunden des 30. Oktober gelangten sie mit As Zugangsdaten schließlich bis zur Wallet-Signatur.
Als ich den Bericht zu Ende gelesen hatte, dachte ich zuerst: Solchen Maschen begegnen die Leute in der Kryptobranche ständig – nur unter einem anderen Vorwand.
In der Kryptobranche heißt es dann nicht „Vorstellungsgespräch“, sondern „Projektkooperation“, „Einladung zum Betatest“ oder „Botschafter-Rekrutierung“. Die Masche ist genau dieselbe: Erst baut man Vertrauen auf, dann sollst du eine Testversion herunterladen, ein Skript ausführen oder eine bestimmte Videokonferenzsoftware installieren.
In meinen eigenen Direktnachrichten gibt es so etwas: [Screenshot einer verdächtigen Nachricht + was die andere Person dich installieren ließ]
Binance selbst sagt, dass das Unternehmen in diesem Jahr 57 mutmaßlich nordkoreanische Angriffe abgewehrt hat. Die Methoden reichten von gefälschten Vorstellungsgesprächen über Malware, die als Entwicklertools getarnt war, und manipulierte Browser-Erweiterungen bis hin zu gefälschter Videokonferenzsoftware.
57 Angriffe abgewehrt – ein einziger, der durchkommt, kostet 6,3 Milliarden Dollar.
Nach der Lektüre des Berichts habe ich deshalb auch meinen eigenen Computer überprüft: [Was du überprüft hast, wie du es überprüft hast und was du dabei entdeckt hast]
Yuxian sagte, man solle nicht einfach über die Ingenieure lachen und sie für leichtgläubig halten. Erst wenn man selbst angegriffen werde, merke man, wie viele Tricks es gibt. Da stimme ich zu. Wenn schon ein ganzes Sicherheitsteam von Binance darauf hereingefallen ist, sollten wir erst recht nicht unvorsichtig sein.
Ich halte mich an drei Regeln:
1. Alles, was andere mich herunterladen, installieren oder ausführen lassen wollen, fasse ich auf keinem Computer und keinem Handy an, auf dem ich meine Kryptowerte verwalte.
2. Wallets, Erweiterungen und Entwicklertools rufe ich ausschließlich über die offiziellen Websites auf. Ich tippe die Adresse selbst ein oder nutze ein gespeichertes Lesezeichen. Suchergebnisse klicke ich nicht an.
3. Wenn es bei einem „Vorstellungsgespräch“ oder einer „Kooperation“ darum geht, dass ich Software installieren, Code ausführen oder meinen Bildschirm teilen soll, beende ich das Gespräch sofort.
Geräte, auf denen ich meine Kryptowerte verwalte, nutze ich ausschließlich dafür. Yang Haipo von ViaBTC kritisierte Binance. Sein erster Punkt war, dass Programmieren, Chatten und Surfen nicht von der Produktionsumgebung getrennt waren. Auf uns als Privatpersonen übertragen heißt das: ein Gerät zum Chatten und Herunterladen, ein anderes zum Signieren und Überweisen. Ein altes Handy tut es auch.
Und noch etwas: Ein echtes Videogespräch und ein Profil voller privater Fotos beweisen gar nichts – genau darauf ist B hereingefallen. Ob die andere Person echt ist, erkennt man daran, wozu sie dich auffordert. Wenn jemand von dir verlangt, etwas auf deinem eigenen Computer zu installieren, beende das Gespräch.
Wenn du in letzter Zeit ähnliche Nachrichten bekommen hast, mach einen Screenshot und poste ihn in den Kommentaren – persönliche Daten bitte schwärzen. Ich schaue ihn mir gern mit dir zusammen an.
#提醒VorBetrug
#避坑提醒 #crypto #meme #BSC
Auf einer seriösen Jobplattform wurde er von einem „Projektleiter“ kontaktiert. Die erste Runde war ein echtes Videointerview mit einer HR-Mitarbeiterin. Sie zeigte ihm sogar ihre Social-Media-Profile, auf denen ausschließlich private Fotos zu sehen waren.
Für die zweite Runde wechselten sie zu einer Chat-App. Kurz vor Schluss bat sie ihn, eine „Aufgabe“ auf seinen Arbeitscomputer herunterzuladen. Während der Installation wurde der Code ausgeführt und ersetzte heimlich ein legitimes Entwicklertool auf seinem Computer durch eine manipulierte Version. Die Antivirensoftware erkannte nichts.
Ein anderer Ingenieur, A, war schon früher betroffen – bereits im Juni. Er wollte ein KI-Programmiertool installieren und suchte in einer Suchmaschine nach dem Installationspaket. Heruntergeladen hat er ein manipuliertes Homebrew-Installationspaket. Das Sicherheitsteam bemerkte damals, dass auf diesem Computer etwas ausgetauscht worden war. Doch seine und die beruflichen Informationen seiner Kollegen waren dem Angreifer bereits bekannt. Ich vermute, dass B auf diese Weise ins Visier geriet.
Am 20. Oktober nutzten die Hacker Bs Computer als Sprungbrett und drangen mithilfe eines internen KI-Tools in die Computer von A und einem weiteren Ingenieur, C, ein. In den frühen Morgenstunden des 30. Oktober gelangten sie mit As Zugangsdaten schließlich bis zur Wallet-Signatur.
Als ich den Bericht zu Ende gelesen hatte, dachte ich zuerst: Solchen Maschen begegnen die Leute in der Kryptobranche ständig – nur unter einem anderen Vorwand.
In der Kryptobranche heißt es dann nicht „Vorstellungsgespräch“, sondern „Projektkooperation“, „Einladung zum Betatest“ oder „Botschafter-Rekrutierung“. Die Masche ist genau dieselbe: Erst baut man Vertrauen auf, dann sollst du eine Testversion herunterladen, ein Skript ausführen oder eine bestimmte Videokonferenzsoftware installieren.
In meinen eigenen Direktnachrichten gibt es so etwas: [Screenshot einer verdächtigen Nachricht + was die andere Person dich installieren ließ]
Binance selbst sagt, dass das Unternehmen in diesem Jahr 57 mutmaßlich nordkoreanische Angriffe abgewehrt hat. Die Methoden reichten von gefälschten Vorstellungsgesprächen über Malware, die als Entwicklertools getarnt war, und manipulierte Browser-Erweiterungen bis hin zu gefälschter Videokonferenzsoftware.
57 Angriffe abgewehrt – ein einziger, der durchkommt, kostet 6,3 Milliarden Dollar.
Nach der Lektüre des Berichts habe ich deshalb auch meinen eigenen Computer überprüft: [Was du überprüft hast, wie du es überprüft hast und was du dabei entdeckt hast]
Yuxian sagte, man solle nicht einfach über die Ingenieure lachen und sie für leichtgläubig halten. Erst wenn man selbst angegriffen werde, merke man, wie viele Tricks es gibt. Da stimme ich zu. Wenn schon ein ganzes Sicherheitsteam von Binance darauf hereingefallen ist, sollten wir erst recht nicht unvorsichtig sein.
Ich halte mich an drei Regeln:
1. Alles, was andere mich herunterladen, installieren oder ausführen lassen wollen, fasse ich auf keinem Computer und keinem Handy an, auf dem ich meine Kryptowerte verwalte.
2. Wallets, Erweiterungen und Entwicklertools rufe ich ausschließlich über die offiziellen Websites auf. Ich tippe die Adresse selbst ein oder nutze ein gespeichertes Lesezeichen. Suchergebnisse klicke ich nicht an.
3. Wenn es bei einem „Vorstellungsgespräch“ oder einer „Kooperation“ darum geht, dass ich Software installieren, Code ausführen oder meinen Bildschirm teilen soll, beende ich das Gespräch sofort.
Geräte, auf denen ich meine Kryptowerte verwalte, nutze ich ausschließlich dafür. Yang Haipo von ViaBTC kritisierte Binance. Sein erster Punkt war, dass Programmieren, Chatten und Surfen nicht von der Produktionsumgebung getrennt waren. Auf uns als Privatpersonen übertragen heißt das: ein Gerät zum Chatten und Herunterladen, ein anderes zum Signieren und Überweisen. Ein altes Handy tut es auch.
Und noch etwas: Ein echtes Videogespräch und ein Profil voller privater Fotos beweisen gar nichts – genau darauf ist B hereingefallen. Ob die andere Person echt ist, erkennt man daran, wozu sie dich auffordert. Wenn jemand von dir verlangt, etwas auf deinem eigenen Computer zu installieren, beende das Gespräch.
Wenn du in letzter Zeit ähnliche Nachrichten bekommen hast, mach einen Screenshot und poste ihn in den Kommentaren – persönliche Daten bitte schwärzen. Ich schaue ihn mir gern mit dir zusammen an.
#提醒VorBetrug
#避坑提醒 #crypto #meme #BSC