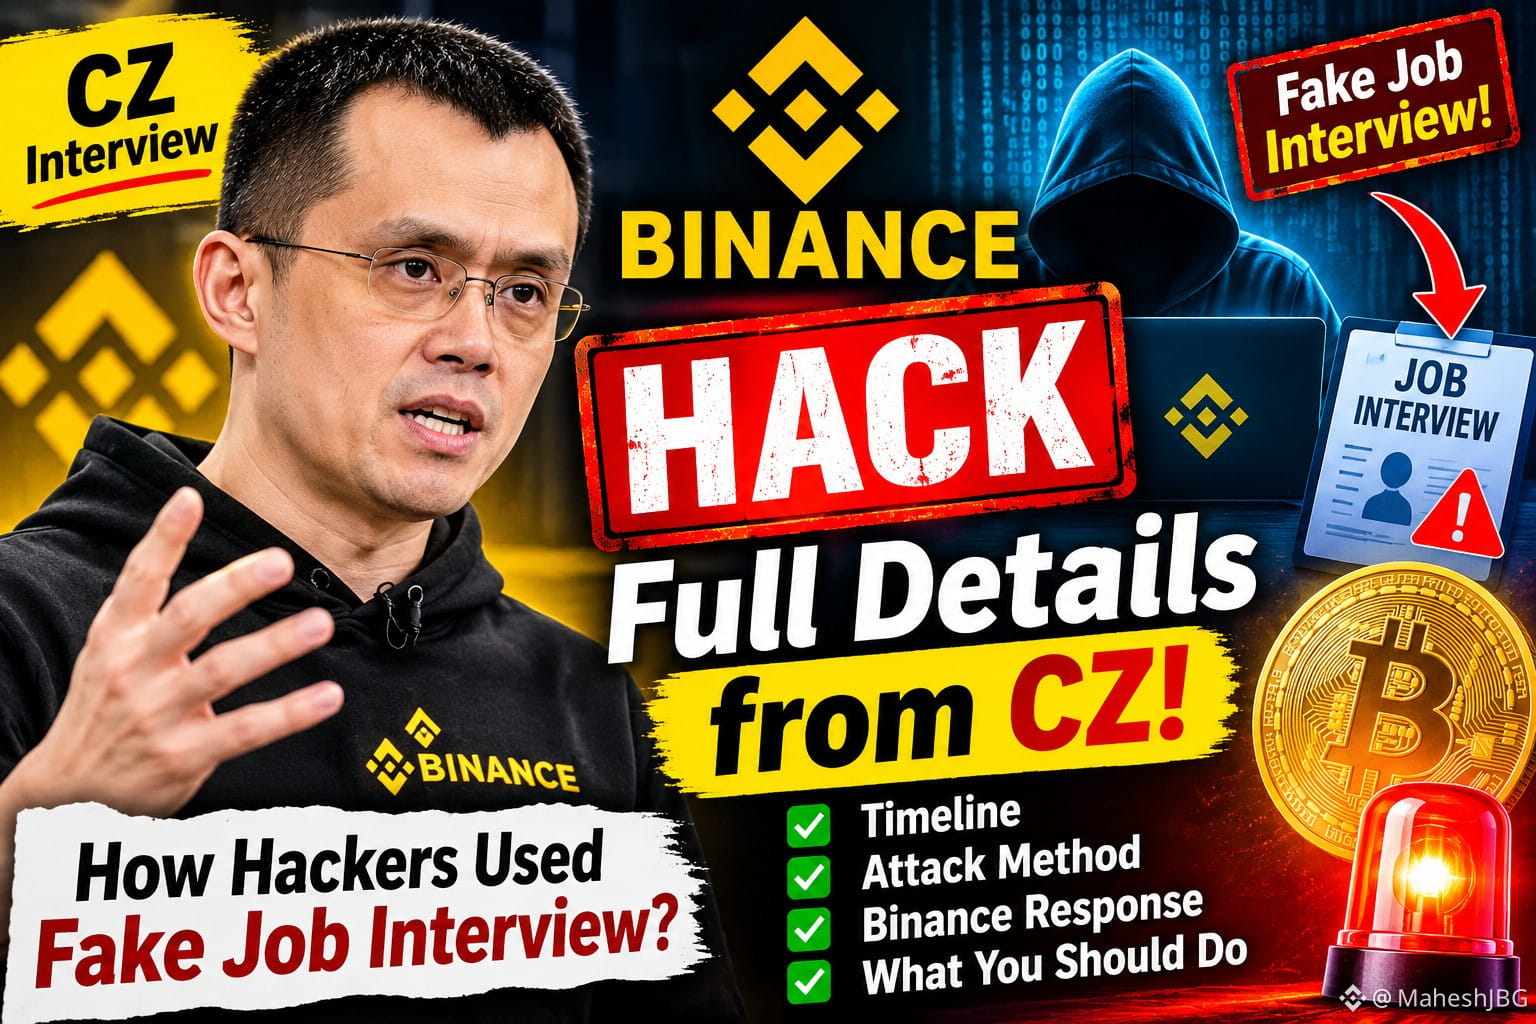
Laut dem Lagebericht von Binance und den öffentlichen Aussagen von CZ war der Angriff kein einfacher Hack, sondern eine gezielte Social-Engineering-Kampagne, die sich über Monate erstreckte.
Zeitleiste des Angriffs
- Juni 2026: Ein Ingenieur lud ein schädliches Entwicklertool herunter, das als legitime Software getarnt war. Die Malware verschaffte den Angreifern einen ersten Zugang.
- September 2026: Ein weiterer Binance-Ingenieur wurde über ein gefälschtes Vorstellungsgespräch kontaktiert. Während des Bewerbungsverfahrens sollte der Ingenieur eine „technische Aufgabe“ herunterladen und ausführen, die heimlich Malware installierte.
- 20. Oktober: Die Angreifer nutzten die kompromittierten Geräte und missbrauchten ein internes KI-Tool, um ihren Zugang zu den Binance-Systemen auszuweiten.
- 29. Oktober: Mithilfe gestohlener Zugangsdaten führten die Angreifer schädliche Skripte aus und plünderten innerhalb weniger Minuten Vermögenswerte aus mit dem Internet verbundenen Hot Wallets. Binance fror etwa 2,8 bis 3,0 Milliarden Dollar ein, insgesamt waren jedoch rund 6,3 Milliarden Dollar in Kryptowährungen betroffen.
Was CZ sagte
In seinem ersten Interview nach dem Vorfall betonte CZ:
- Die Krypto-Branche muss bei der Sicherheit enger zusammenarbeiten.
- KI hilft sowohl Angreifern als auch Verteidigern. Daher benötigen Börsen eine leistungsfähigere, KI-gestützte Erkennung.
- Börsen sollten Informationen über Bedrohungen austauschen und gestohlene Vermögenswerte branchenweit schneller einfrieren.
- Binance wird betroffene Nutzer entschädigen und weiterhin massiv in Cybersicherheit investieren.
Lehren für Krypto-Nutzer
- Installiere niemals Software, die dir unbekannte Personalvermittler oder Gesprächspartner bei Vorstellungsgesprächen schicken.
- Verwende nach Möglichkeit getrennte Geräte für Arbeit und Kryptowährungen.
- Aktiviere hardwarebasierte Zwei-Faktor-Authentifizierung statt SMS.
- Überprüfe Personalvermittler und Unternehmen, bevor du Programmieraufgaben oder Tests herunterlädst.
- Sei vorsichtig bei unaufgeforderten Jobangeboten über LinkedIn oder Telegram.
$BNB $ETH $XRP
Zeitleiste des Angriffs
- Juni 2026: Ein Ingenieur lud ein schädliches Entwicklertool herunter, das als legitime Software getarnt war. Die Malware verschaffte den Angreifern einen ersten Zugang.
- September 2026: Ein weiterer Binance-Ingenieur wurde über ein gefälschtes Vorstellungsgespräch kontaktiert. Während des Bewerbungsverfahrens sollte der Ingenieur eine „technische Aufgabe“ herunterladen und ausführen, die heimlich Malware installierte.
- 20. Oktober: Die Angreifer nutzten die kompromittierten Geräte und missbrauchten ein internes KI-Tool, um ihren Zugang zu den Binance-Systemen auszuweiten.
- 29. Oktober: Mithilfe gestohlener Zugangsdaten führten die Angreifer schädliche Skripte aus und plünderten innerhalb weniger Minuten Vermögenswerte aus mit dem Internet verbundenen Hot Wallets. Binance fror etwa 2,8 bis 3,0 Milliarden Dollar ein, insgesamt waren jedoch rund 6,3 Milliarden Dollar in Kryptowährungen betroffen.
Was CZ sagte
In seinem ersten Interview nach dem Vorfall betonte CZ:
- Die Krypto-Branche muss bei der Sicherheit enger zusammenarbeiten.
- KI hilft sowohl Angreifern als auch Verteidigern. Daher benötigen Börsen eine leistungsfähigere, KI-gestützte Erkennung.
- Börsen sollten Informationen über Bedrohungen austauschen und gestohlene Vermögenswerte branchenweit schneller einfrieren.
- Binance wird betroffene Nutzer entschädigen und weiterhin massiv in Cybersicherheit investieren.
Lehren für Krypto-Nutzer
- Installiere niemals Software, die dir unbekannte Personalvermittler oder Gesprächspartner bei Vorstellungsgesprächen schicken.
- Verwende nach Möglichkeit getrennte Geräte für Arbeit und Kryptowährungen.
- Aktiviere hardwarebasierte Zwei-Faktor-Authentifizierung statt SMS.
- Überprüfe Personalvermittler und Unternehmen, bevor du Programmieraufgaben oder Tests herunterlädst.
- Sei vorsichtig bei unaufgeforderten Jobangeboten über LinkedIn oder Telegram.
$BNB $ETH $XRP