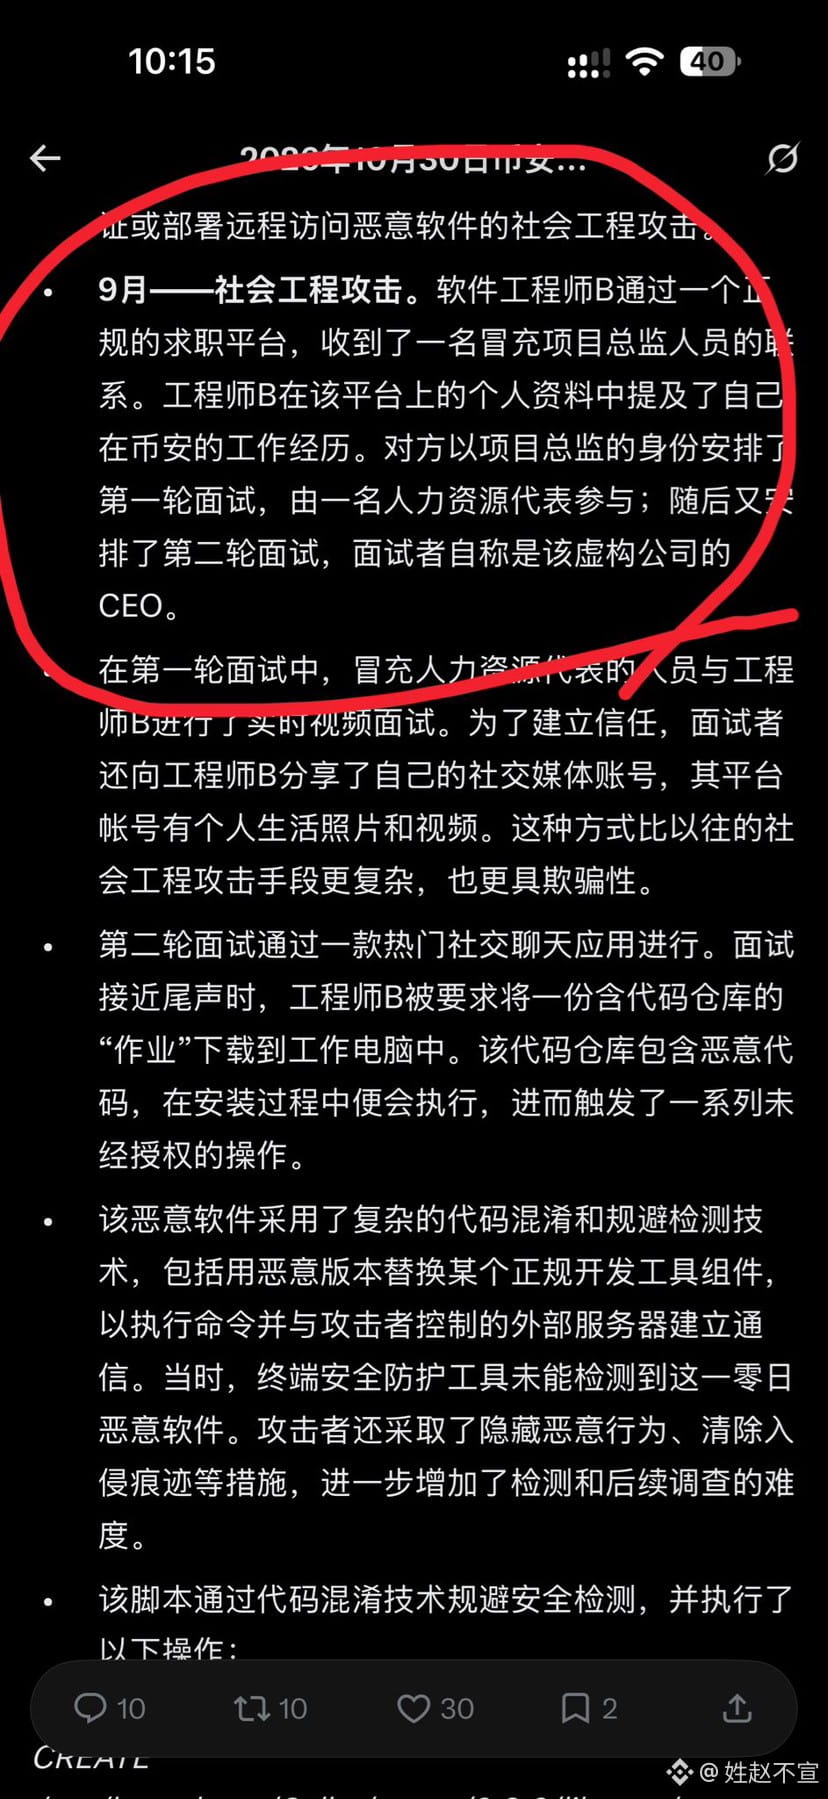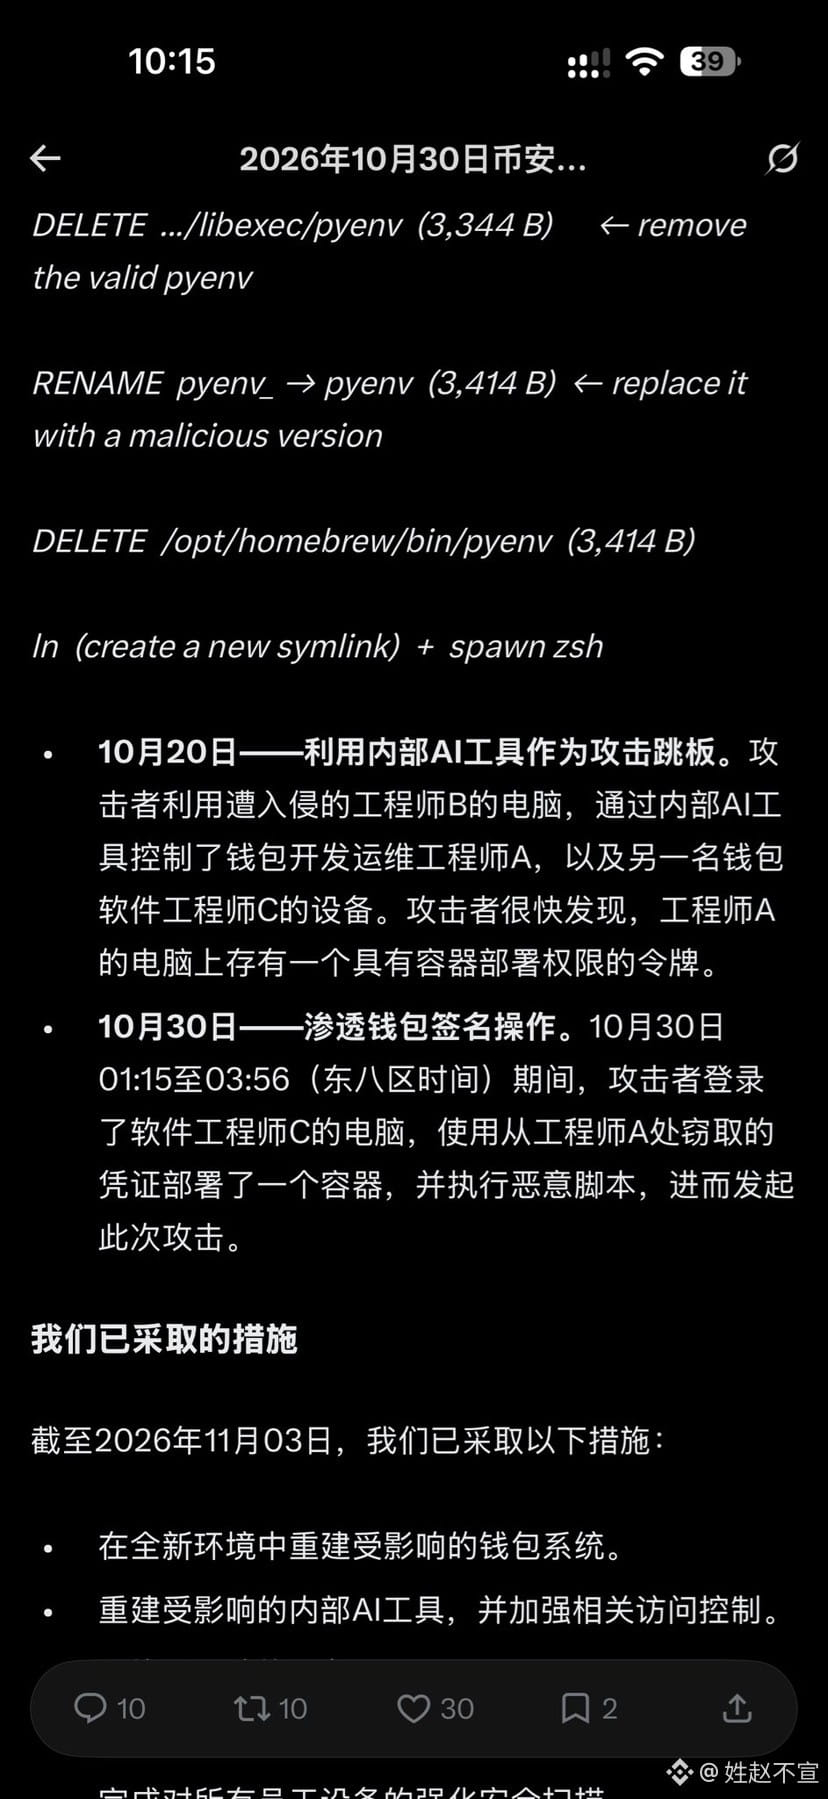

Binance hat gerade den gesamten Ablauf des Social-Engineering-Angriffs nordkoreanischer Hacker öffentlich gemacht.
Wie sich herausstellte, gelang der Angriff durch einen derzeit beschäftigten Mitarbeiter, der sich von einem hoch dotierten Jobangebot zum Wechseln verleiten ließ. Mit seinem Arbeitscomputer nahm er aus der Ferne an einem von nordkoreanischen Hackern geführten Bewerbungsgespräch teil und lud eine „Aufgabe“ herunter. So wurde sein Computer erfolgreich zu einem kompromittierten Rechner und Sprungbrett.
Schon zuvor hatten @zachxbt und andere immer wieder aufgedeckt, dass nordkoreanische 🇰🇵 Hacker sich bei Projekten bewerben, um dort einzudringen. Die gefälschten Firmen und Stellenanzeigen sind eine weiterentwickelte Version dieses Betrugs. Vermutlich hatten selbst sie nicht damit gerechnet, einen so großen Fisch 🐟 an Land zu ziehen.
Es verdient Anerkennung, dass Binance so schnell und verständlich offengelegt hat, wie der Angriff ablief.
Man kann wohl nur sagen: Wo das Gute einen Schritt macht, macht das Böse gleich zwei. Was für eine verrückte Welt 😂😂
Wie sich herausstellte, gelang der Angriff durch einen derzeit beschäftigten Mitarbeiter, der sich von einem hoch dotierten Jobangebot zum Wechseln verleiten ließ. Mit seinem Arbeitscomputer nahm er aus der Ferne an einem von nordkoreanischen Hackern geführten Bewerbungsgespräch teil und lud eine „Aufgabe“ herunter. So wurde sein Computer erfolgreich zu einem kompromittierten Rechner und Sprungbrett.
Schon zuvor hatten @zachxbt und andere immer wieder aufgedeckt, dass nordkoreanische 🇰🇵 Hacker sich bei Projekten bewerben, um dort einzudringen. Die gefälschten Firmen und Stellenanzeigen sind eine weiterentwickelte Version dieses Betrugs. Vermutlich hatten selbst sie nicht damit gerechnet, einen so großen Fisch 🐟 an Land zu ziehen.
Es verdient Anerkennung, dass Binance so schnell und verständlich offengelegt hat, wie der Angriff ablief.
Man kann wohl nur sagen: Wo das Gute einen Schritt macht, macht das Böse gleich zwei. Was für eine verrückte Welt 😂😂