Ehrliche Frage: Wenn dir ein netter Recruiter einen „kleinen technischen Test“ zum Installieren schickt – führst du ihn aus?
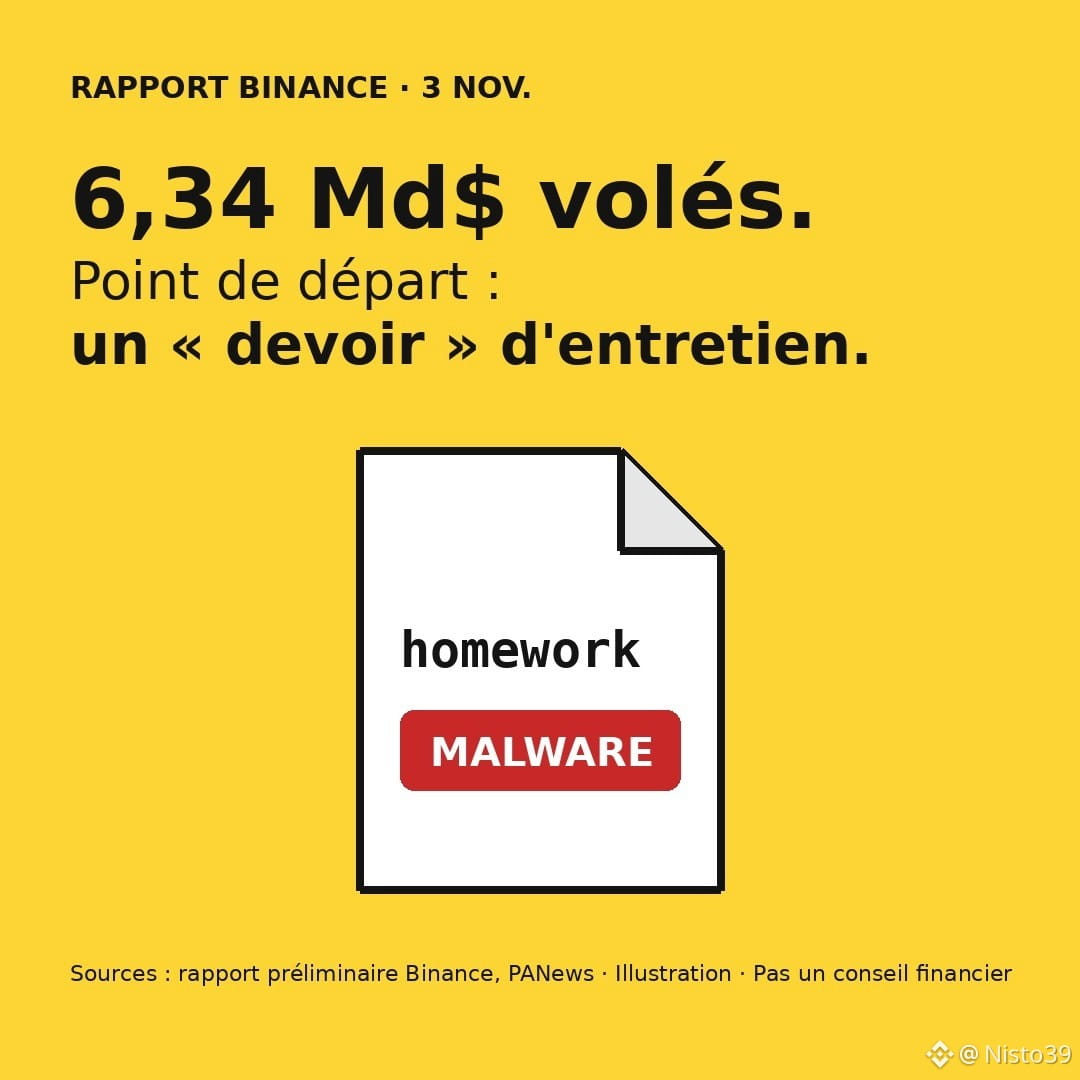
Ein Binance-Ingenieur hat das im September getan. Laut dem vorläufigen Bericht, den Binance am 3. November veröffentlichte, öffnete dieser Schritt die Tür zum Diebstahl am 29. Oktober: 6,34 Milliarden $.
Kurzfassung:
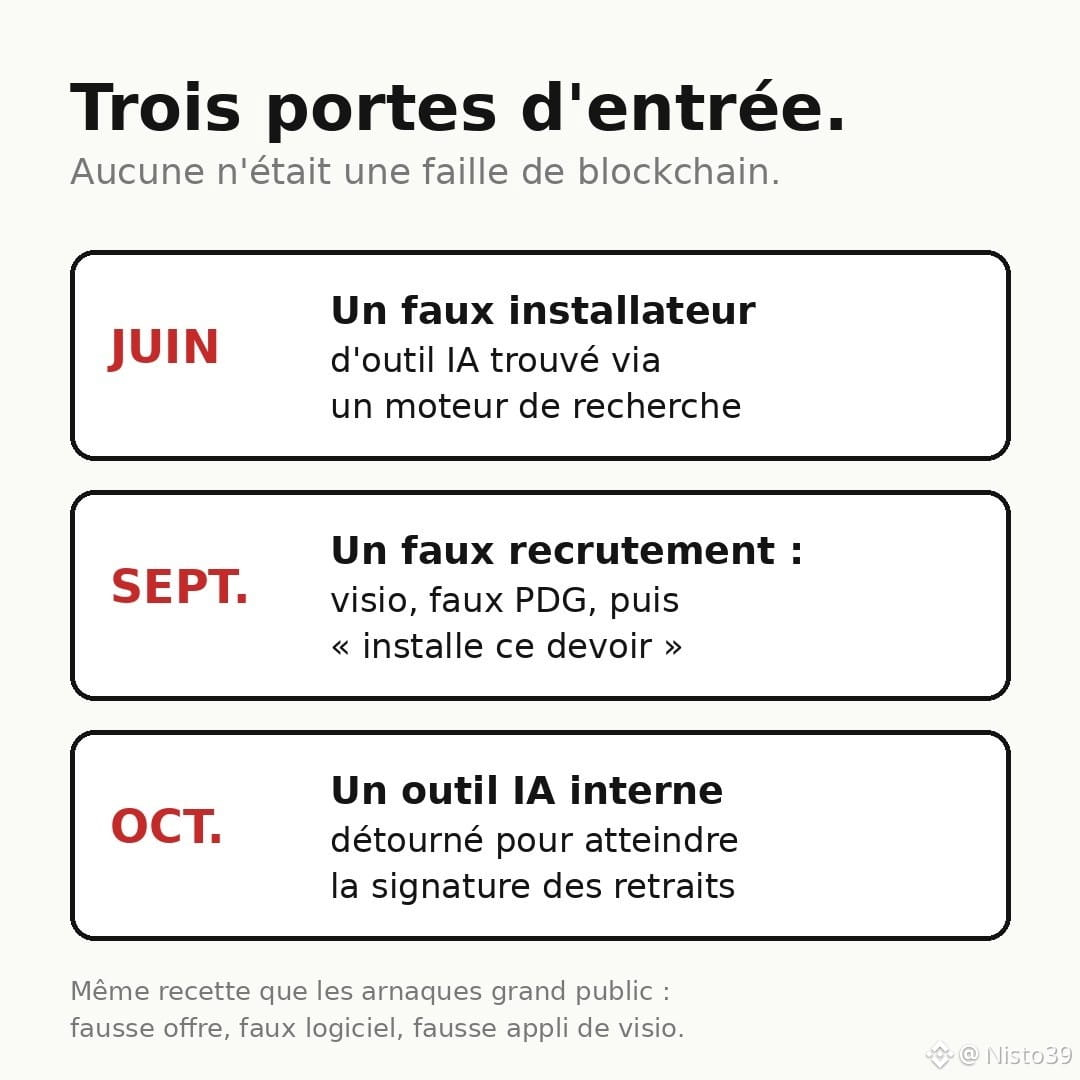
• Juni: Ein Ingenieur sucht über eine Suchmaschine nach einem KI-Coding-Tool und installiert eine manipulierte Version. Der PC wird ersetzt, aber Informationen über sein Team sind durchgesickert.
• September: Ein Kollege wird über eine echte Jobplattform kontaktiert. Eine falsche Person aus der Personalabteilung führt einen Videoanruf, zeigt ihre Social-Media-Profile, um Vertrauen zu schaffen, und danach meldet sich ein falscher CEO. Am Ende heißt es: „Lade diese Aufgabe auf deinen Arbeits-PC herunter.“ Die Malware wird ausgeführt, das Antivirenprogramm bemerkt nichts.
• Oktober: Über ein internes KI-Tool arbeiten sie sich bis zu dem Dienst vor, der Auszahlungen signiert.
Was mich besonders beeindruckt: keine spektakuläre Sicherheitslücke in der Blockchain. Nur Geduld und missbrauchtes Vertrauen.
Und es trifft nicht nur die Großen. Binance sagt, 2026 insgesamt 57 mit Nordkorea verbundene Angriffe abgewehrt zu haben – mit den Maschen, denen wir alle begegnen: falsches Jobangebot, gefälschte Software aus einer Anzeige, gefälschte Videoanruf-App „für das Vorstellungsgespräch“.
Binance meldet, dass bis zum 31.10. Vermögenswerte im Wert von 2,85 Mrd. $ eingefroren oder blockiert und 98 % der Vermögenswerte wiederhergestellt wurden. $BNB a verlor in der Woche rund 8 %, und $ETH steht im Mittelpunkt des Falls: Die Hacker missbrauchten EIP-7702, eine Ethereum-Funktion, mit der ein Konto Aktionen an einen Smart Contract delegieren kann.
Wurde dir schon einmal ein Job angeboten, für den du „nur eine Datei installieren“ solltest? Was hat dich stutzig gemacht?
Quellen: Binance-Bericht, The Hacker News, PANews, CoinEdition. Keine Finanzberatung.
#Binance #Securite #Arnaque #Crypto
Ein Binance-Ingenieur hat das im September getan. Laut dem vorläufigen Bericht, den Binance am 3. November veröffentlichte, öffnete dieser Schritt die Tür zum Diebstahl am 29. Oktober: 6,34 Milliarden $.
Kurzfassung:
• Juni: Ein Ingenieur sucht über eine Suchmaschine nach einem KI-Coding-Tool und installiert eine manipulierte Version. Der PC wird ersetzt, aber Informationen über sein Team sind durchgesickert.
• September: Ein Kollege wird über eine echte Jobplattform kontaktiert. Eine falsche Person aus der Personalabteilung führt einen Videoanruf, zeigt ihre Social-Media-Profile, um Vertrauen zu schaffen, und danach meldet sich ein falscher CEO. Am Ende heißt es: „Lade diese Aufgabe auf deinen Arbeits-PC herunter.“ Die Malware wird ausgeführt, das Antivirenprogramm bemerkt nichts.
• Oktober: Über ein internes KI-Tool arbeiten sie sich bis zu dem Dienst vor, der Auszahlungen signiert.
Was mich besonders beeindruckt: keine spektakuläre Sicherheitslücke in der Blockchain. Nur Geduld und missbrauchtes Vertrauen.
Und es trifft nicht nur die Großen. Binance sagt, 2026 insgesamt 57 mit Nordkorea verbundene Angriffe abgewehrt zu haben – mit den Maschen, denen wir alle begegnen: falsches Jobangebot, gefälschte Software aus einer Anzeige, gefälschte Videoanruf-App „für das Vorstellungsgespräch“.
Binance meldet, dass bis zum 31.10. Vermögenswerte im Wert von 2,85 Mrd. $ eingefroren oder blockiert und 98 % der Vermögenswerte wiederhergestellt wurden. $BNB a verlor in der Woche rund 8 %, und $ETH steht im Mittelpunkt des Falls: Die Hacker missbrauchten EIP-7702, eine Ethereum-Funktion, mit der ein Konto Aktionen an einen Smart Contract delegieren kann.
Wurde dir schon einmal ein Job angeboten, für den du „nur eine Datei installieren“ solltest? Was hat dich stutzig gemacht?
Quellen: Binance-Bericht, The Hacker News, PANews, CoinEdition. Keine Finanzberatung.
#Binance #Securite #Arnaque #Crypto