Am 29. Oktober wurden von Binance Vermögenswerte im Wert von rund 6,34 Milliarden US-Dollar abgezogen. Der vorläufige Bericht, den @binance gestern Abend veröffentlichte, zeigt, dass die Angreifer über zwei der frühesten Einstiegspunkte kamen – zwei Dinge, die Beschäftigte in der Kryptobranche fast täglich tun: in einer Suchmaschine nach einem KI-Programmiertool suchen und es installieren sowie an einem Bewerbungsgespräch teilnehmen.
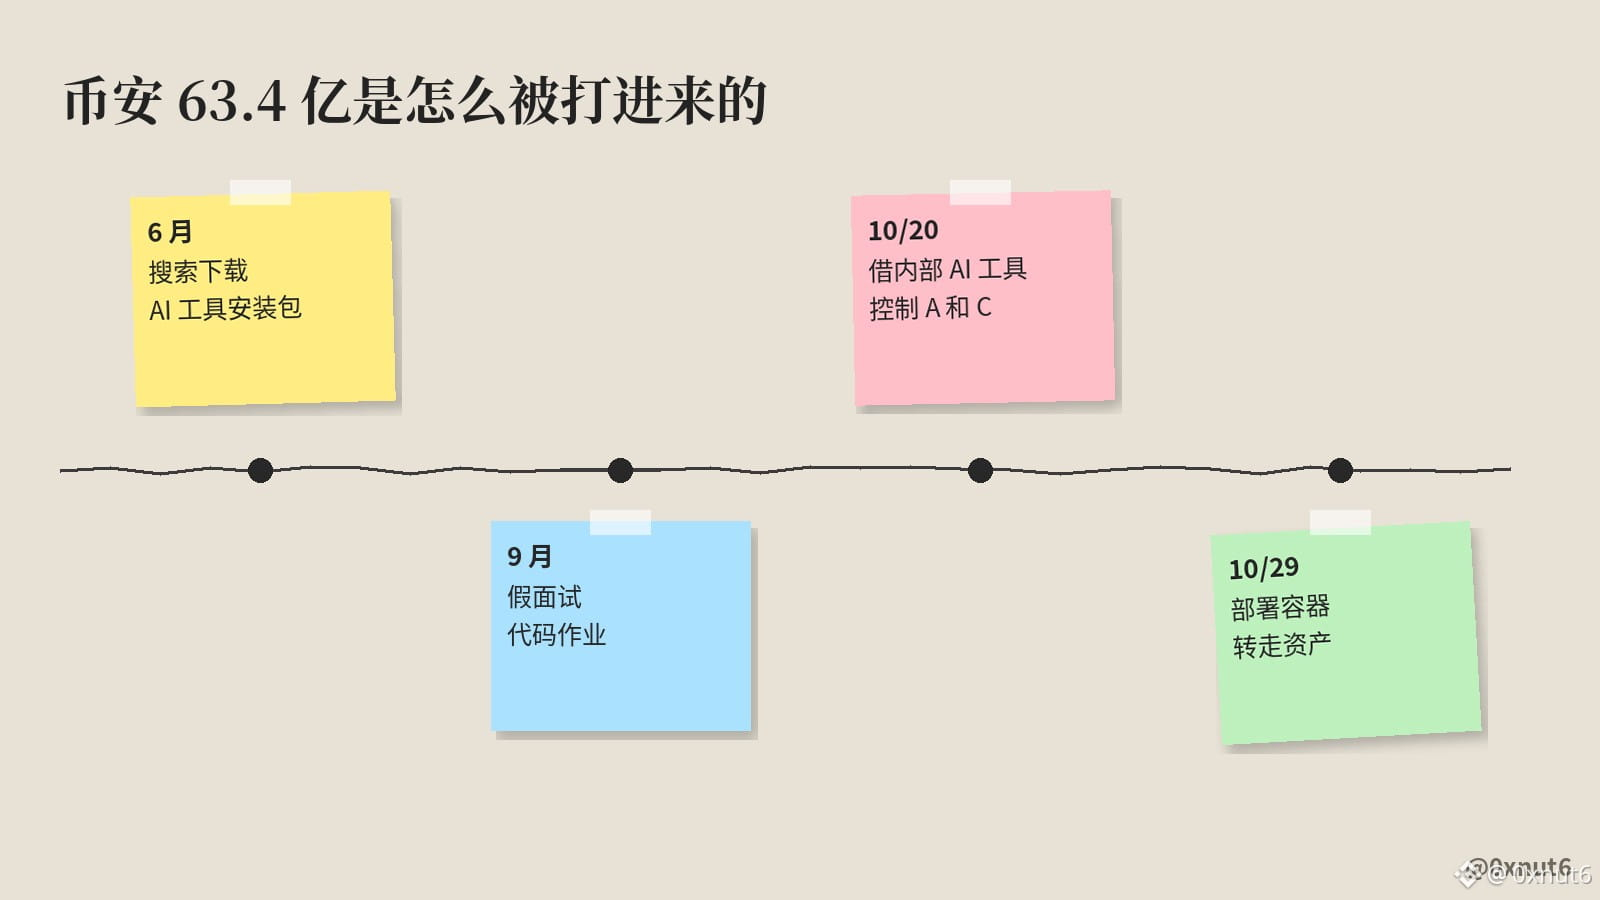
Der erste Einstiegspunkt war im Juni. Wallet-Betriebsingenieur A suchte nach einem beliebten KI-Programmiertool und lud ein manipuliertes Homebrew-Installationspaket herunter. Das Sicherheitsteam von Binance bemerkte damals Auffälligkeiten, tauschte den Computer aus und erneuerte die Zugangsdaten. Der Computerwechsel verhinderte diesen Einbruch, nicht aber die Folgen der bereits durchgesickerten Informationen: Die Angreifer wussten bereits, welche Position A hatte und wer zu seinem Wallet-Team gehörte.
Der zweite Einstiegspunkt war im September. Ingenieur B wurde auf einer seriösen Jobplattform von einer Person kontaktiert, die sich als Projektdirektor ausgab. Beim ersten Gespräch führte ein angeblicher HR-Mitarbeiter ein Videointerview und teilte außerdem ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen zu gewinnen. Beim zweiten Gespräch gab sich die Person als CEO aus und forderte B schließlich auf, eine Programmieraufgabe auf seinen Arbeitscomputer herunterzuladen. Dieses Repository führte bei der Installation automatisch Befehle aus, ersetzte das pyenv auf dem Computer durch eine schädliche Version und stellte eine Verbindung zum Server der Angreifer her. Die Endgeräteschutzsoftware schlug damals nicht Alarm.
Die weiteren Schritte bauten auf diesen beiden Computern auf. Am 20. Oktober übernahmen die Angreifer mithilfe von Bs Computer und einem internen KI-Tool auch die Computer von A und einem weiteren Wallet-Ingenieur C und fanden auf As Computer ein Token für die Containerbereitstellung. Am 29. Oktober setzten sie mit diesem Token einen Container auf und riefen den Signaturdienst auf, um Vermögenswerte abzuziehen.
Der SlowMist-Gründer Yu Xian @evilcos hält dies für einen fortgeschrittenen, anhaltenden Angriff, der sich über mehrere Monate erstreckte. Wer den Bericht gelesen hat, sollte umso mehr prüfen, ob er selbst oder Kollegen auf ähnliche vergiftete Downloads hereinfallen könnten. Binance zufolge wurden in diesem Jahr bereits 57 ähnliche Versuche abgewehrt, die mutmaßlich mit Nordkorea in Verbindung standen. Zu den Methoden gehörten fingierte Bewerbungsgespräche, als beliebte Entwicklungstools getarnte Malware und gefälschte Videokonferenzsoftware. Was diesmal nicht abgewehrt wurde, waren genau das im Juni über eine Suche gefundene Installationspaket und die Programmieraufgabe aus dem Bewerbungsgespräch im September.
$BNB $BTC
Der erste Einstiegspunkt war im Juni. Wallet-Betriebsingenieur A suchte nach einem beliebten KI-Programmiertool und lud ein manipuliertes Homebrew-Installationspaket herunter. Das Sicherheitsteam von Binance bemerkte damals Auffälligkeiten, tauschte den Computer aus und erneuerte die Zugangsdaten. Der Computerwechsel verhinderte diesen Einbruch, nicht aber die Folgen der bereits durchgesickerten Informationen: Die Angreifer wussten bereits, welche Position A hatte und wer zu seinem Wallet-Team gehörte.
Der zweite Einstiegspunkt war im September. Ingenieur B wurde auf einer seriösen Jobplattform von einer Person kontaktiert, die sich als Projektdirektor ausgab. Beim ersten Gespräch führte ein angeblicher HR-Mitarbeiter ein Videointerview und teilte außerdem ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen zu gewinnen. Beim zweiten Gespräch gab sich die Person als CEO aus und forderte B schließlich auf, eine Programmieraufgabe auf seinen Arbeitscomputer herunterzuladen. Dieses Repository führte bei der Installation automatisch Befehle aus, ersetzte das pyenv auf dem Computer durch eine schädliche Version und stellte eine Verbindung zum Server der Angreifer her. Die Endgeräteschutzsoftware schlug damals nicht Alarm.
Die weiteren Schritte bauten auf diesen beiden Computern auf. Am 20. Oktober übernahmen die Angreifer mithilfe von Bs Computer und einem internen KI-Tool auch die Computer von A und einem weiteren Wallet-Ingenieur C und fanden auf As Computer ein Token für die Containerbereitstellung. Am 29. Oktober setzten sie mit diesem Token einen Container auf und riefen den Signaturdienst auf, um Vermögenswerte abzuziehen.
Der SlowMist-Gründer Yu Xian @evilcos hält dies für einen fortgeschrittenen, anhaltenden Angriff, der sich über mehrere Monate erstreckte. Wer den Bericht gelesen hat, sollte umso mehr prüfen, ob er selbst oder Kollegen auf ähnliche vergiftete Downloads hereinfallen könnten. Binance zufolge wurden in diesem Jahr bereits 57 ähnliche Versuche abgewehrt, die mutmaßlich mit Nordkorea in Verbindung standen. Zu den Methoden gehörten fingierte Bewerbungsgespräche, als beliebte Entwicklungstools getarnte Malware und gefälschte Videokonferenzsoftware. Was diesmal nicht abgewehrt wurde, waren genau das im Juni über eine Suche gefundene Installationspaket und die Programmieraufgabe aus dem Bewerbungsgespräch im September.
$BNB $BTC