🚨 SICHERHEITSVORFALL: Binance vereitelte 2026 57 mutmaßliche nordkoreanische Cyberangriffe
Binance-Mitgründerin Yi He gab nach dem jüngsten Sicherheitsvorfall entscheidende Details bekannt und beleuchtete die massiven, anhaltenden Cyberbedrohungen, denen die Börse im Laufe des Jahres 2026 ausgesetzt war.
🔑 Die wichtigsten Erkenntnisse:
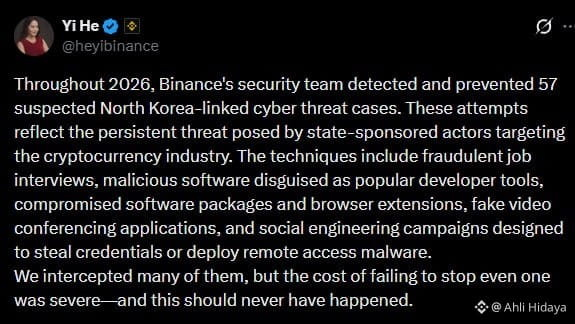
57 Angriffe vereitelt: Das Sicherheitsteam von Binance erkannte und blockierte Anfang 2026 erfolgreich 57 ausgeklügelte Cyberangriffe, die mutmaßlich mit nordkoreanischen Bedrohungsgruppen (TraderTraitor/Lazarus) in Verbindung standen.
Eingesetzte Methoden: Die Hacker nutzten fortschrittliche Social-Engineering-Methoden, darunter gefälschte Bewerbungsgespräche, schädliche Entwicklerpakete, manipulierte KI-Tools und betrügerische Videokonferenzsoftware.
Yi Hes Erklärung: „Wir haben viele davon abgefangen, doch die Folgen, wenn auch nur einer nicht gestoppt worden wäre, wären schwerwiegend gewesen – und das hätte niemals passieren dürfen“, erklärte Yi He. Dabei räumte sie den Sicherheitsvorfall ein und bekräftigte zugleich Binances Engagement für Sicherheit.
98 % der Vermögenswerte wiederhergestellt: Als Beleg für eine branchenführende Widerstandsfähigkeit hat Binance bereits 98 % der gestohlenen Token aus eigenen Rücklagen ersetzt und damit #SAFU für alle Nutzer sichergestellt.
💡 Einblick in die Branche: Cyberbedrohungen im Web3 werden immer ausgeklügelter und erreichen ein beispielloses Niveau. Binances entschlossene Gegenmaßnahmen, umfangreiche Investitionen in KI-gestützte Bedrohungserkennung und die schnelle Wiederauffüllung der Mittel setzen einen hohen Maßstab für Sicherheit und Nutzerschutz im gesamten Krypto-Ökosystem.
Was halten Sie von den Sicherheitsmaßnahmen von Börsen in Zukunft? Diskutieren wir in den Kommentaren! 👇
#Binance #Security #CryptoNews #Web3 #SAFU #BinanceSquare$BTC $BNB
#dyor
Binance-Mitgründerin Yi He gab nach dem jüngsten Sicherheitsvorfall entscheidende Details bekannt und beleuchtete die massiven, anhaltenden Cyberbedrohungen, denen die Börse im Laufe des Jahres 2026 ausgesetzt war.
🔑 Die wichtigsten Erkenntnisse:
57 Angriffe vereitelt: Das Sicherheitsteam von Binance erkannte und blockierte Anfang 2026 erfolgreich 57 ausgeklügelte Cyberangriffe, die mutmaßlich mit nordkoreanischen Bedrohungsgruppen (TraderTraitor/Lazarus) in Verbindung standen.
Eingesetzte Methoden: Die Hacker nutzten fortschrittliche Social-Engineering-Methoden, darunter gefälschte Bewerbungsgespräche, schädliche Entwicklerpakete, manipulierte KI-Tools und betrügerische Videokonferenzsoftware.
Yi Hes Erklärung: „Wir haben viele davon abgefangen, doch die Folgen, wenn auch nur einer nicht gestoppt worden wäre, wären schwerwiegend gewesen – und das hätte niemals passieren dürfen“, erklärte Yi He. Dabei räumte sie den Sicherheitsvorfall ein und bekräftigte zugleich Binances Engagement für Sicherheit.
98 % der Vermögenswerte wiederhergestellt: Als Beleg für eine branchenführende Widerstandsfähigkeit hat Binance bereits 98 % der gestohlenen Token aus eigenen Rücklagen ersetzt und damit #SAFU für alle Nutzer sichergestellt.
💡 Einblick in die Branche: Cyberbedrohungen im Web3 werden immer ausgeklügelter und erreichen ein beispielloses Niveau. Binances entschlossene Gegenmaßnahmen, umfangreiche Investitionen in KI-gestützte Bedrohungserkennung und die schnelle Wiederauffüllung der Mittel setzen einen hohen Maßstab für Sicherheit und Nutzerschutz im gesamten Krypto-Ökosystem.
Was halten Sie von den Sicherheitsmaßnahmen von Börsen in Zukunft? Diskutieren wir in den Kommentaren! 👇
#Binance #Security #CryptoNews #Web3 #SAFU #BinanceSquare$BTC $BNB
#dyor