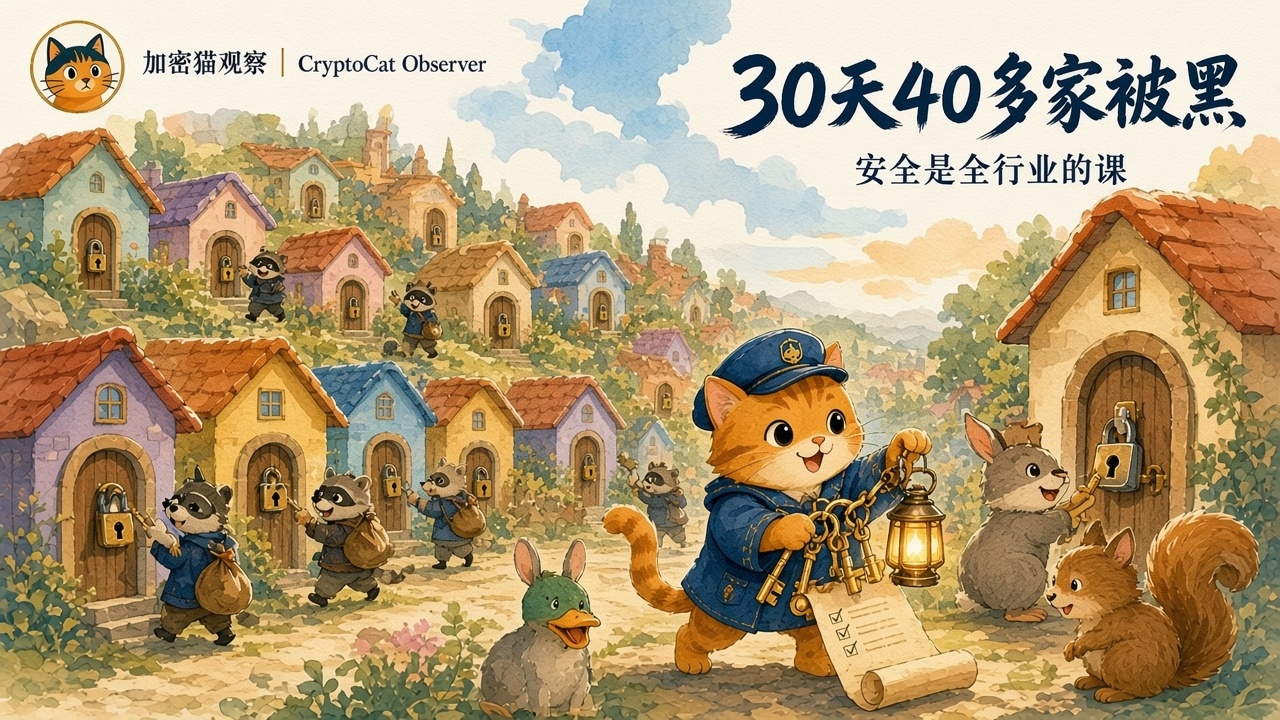
Am frühen Morgen des 4. November (UTC+8) teilte CZ eine Liste: In den 30 Tagen vom 6. Oktober bis zum 2. November wurden mehr als 40 Unternehmen und Krypto-Projekte gehackt – Binance war nur eines davon. Auf der Liste standen auch bekannte Namen wie Polymarket, Ledger, Chainalysis und GitBook sowie zahlreiche Plattformen für KI- und Entwicklertools.
Nachdem Binance am 3. November einen vorläufigen Untersuchungsbericht veröffentlicht hatte, kritisierten viele, die Ingenieure hätten einen Anfängerfehler gemacht. Yu Xian, Gründer von SlowMist, schrieb auf X: Von außen zuzuschauen ist am einfachsten. Erst wenn man selbst ins Visier gerät, merkt man, wie viele Tricks die Angreifer draufhaben: Sie durchschauen die menschliche Natur, kundschaften alles im Voraus aus und lassen Schadcode an Antivirensoftware vorbeischlüpfen – ein Glied greift ins andere.
Im Bericht steht eindeutig, dass die Angriffe bereits im Juni vorbereitet wurden. Zunächst platzierten die Angreifer manipulierte Versionen gängiger Tools in Suchanzeigen. Im September brachten sie dann bei einem gefälschten Bewerbungsgespräch einen Ingenieur dazu, Code mit einer Hintertür auszuführen. Binance erklärte außerdem, dass das Sicherheitsteam seit Beginn des Jahres 2026 bereits 57 ähnliche verdächtige Angriffe abgewehrt habe.
Auch gewöhnliche Nutzer sollten sich vor diesen Tricks schützen: Software nur von der offiziellen Website herunterladen und nicht auf Anzeigen in Suchergebnissen klicken. „Testaufgaben“ oder „Dokumente“ von Fremden nicht einfach öffnen. Die Seed-Phrase gehört ausschließlich in die eigenen Hände.
Binance hat zugesagt, die Verluste zu übernehmen, sodass Nutzer nicht betroffen sind. Auszahlungen werden ebenfalls schrittweise wieder freigeschaltet. Absolute Sicherheit gibt es nicht – aus dieser Lektion muss die gesamte Branche gemeinsam lernen.
#币安 #BNB #安全 stellt keine Anlageberatung dar
Nachdem Binance am 3. November einen vorläufigen Untersuchungsbericht veröffentlicht hatte, kritisierten viele, die Ingenieure hätten einen Anfängerfehler gemacht. Yu Xian, Gründer von SlowMist, schrieb auf X: Von außen zuzuschauen ist am einfachsten. Erst wenn man selbst ins Visier gerät, merkt man, wie viele Tricks die Angreifer draufhaben: Sie durchschauen die menschliche Natur, kundschaften alles im Voraus aus und lassen Schadcode an Antivirensoftware vorbeischlüpfen – ein Glied greift ins andere.
Im Bericht steht eindeutig, dass die Angriffe bereits im Juni vorbereitet wurden. Zunächst platzierten die Angreifer manipulierte Versionen gängiger Tools in Suchanzeigen. Im September brachten sie dann bei einem gefälschten Bewerbungsgespräch einen Ingenieur dazu, Code mit einer Hintertür auszuführen. Binance erklärte außerdem, dass das Sicherheitsteam seit Beginn des Jahres 2026 bereits 57 ähnliche verdächtige Angriffe abgewehrt habe.
Auch gewöhnliche Nutzer sollten sich vor diesen Tricks schützen: Software nur von der offiziellen Website herunterladen und nicht auf Anzeigen in Suchergebnissen klicken. „Testaufgaben“ oder „Dokumente“ von Fremden nicht einfach öffnen. Die Seed-Phrase gehört ausschließlich in die eigenen Hände.
Binance hat zugesagt, die Verluste zu übernehmen, sodass Nutzer nicht betroffen sind. Auszahlungen werden ebenfalls schrittweise wieder freigeschaltet. Absolute Sicherheit gibt es nicht – aus dieser Lektion muss die gesamte Branche gemeinsam lernen.
#币安 #BNB #安全 stellt keine Anlageberatung dar