Der vollständige Ablauf des „6,3-Milliarden-Dollar-Hacks“ ist endlich öffentlich: Es war weder ein angeworbener Insider noch ein Computerfehler – sondern eine fünfmonatige, sorgfältig geplante Infiltration.
Binance hat gestern einen Bericht zur Aufarbeitung des Vorfalls veröffentlicht. Darin wird die gesamte Angriffskette des größten Kryptodiebstahls der Geschichte vom 29. Oktober rekonstruiert:
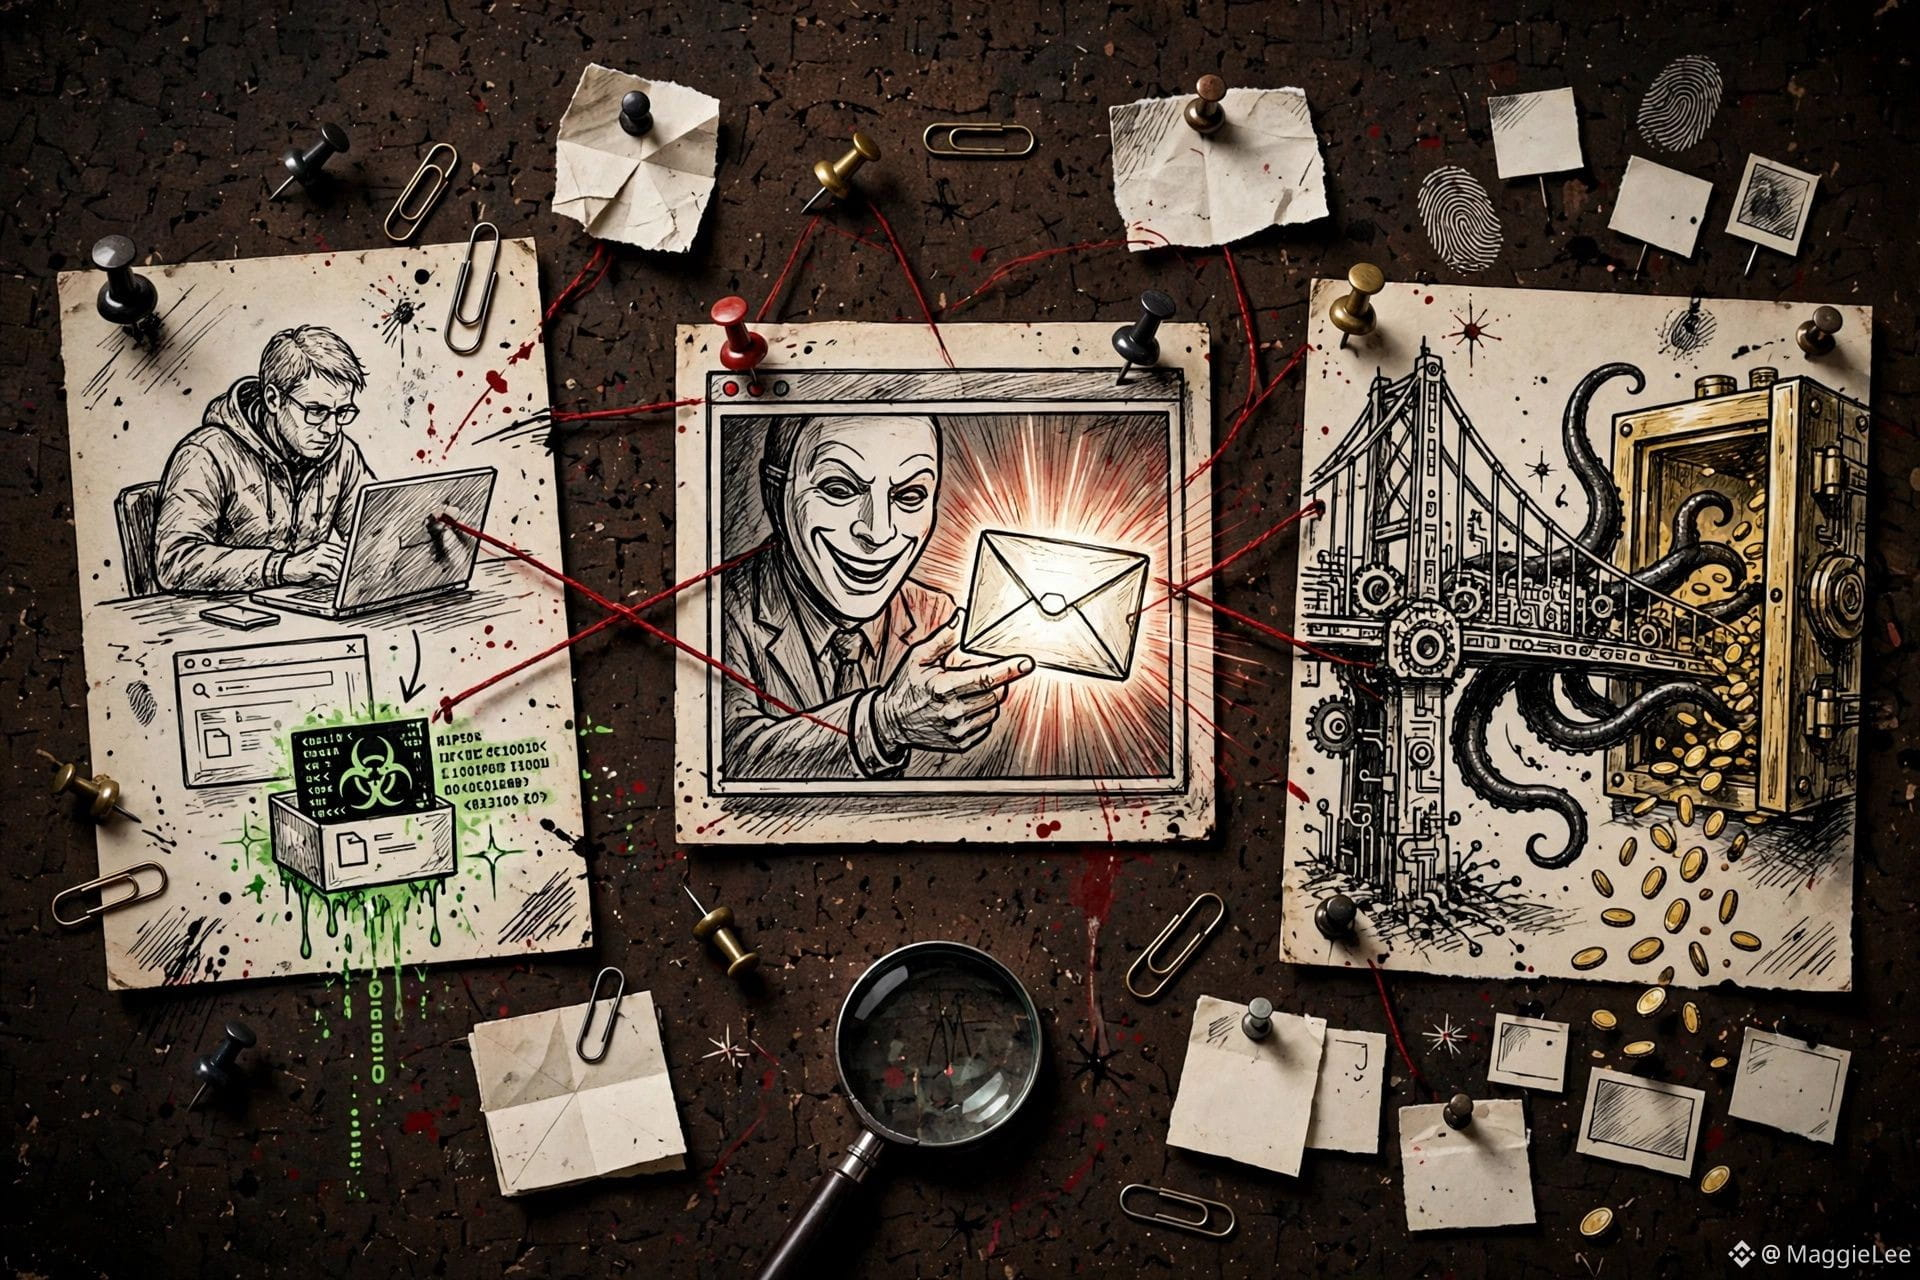
Schritt eins: Juni. Ein DevOps-Ingenieur des Wallet-Teams suchte über eine Suchmaschine nach KI-Programmierwerkzeugen und lud ein Homebrew-Installationspaket herunter, das über eine manipulierte Google-Anzeige mit Schadsoftware verseucht worden war – der Computer war infiziert. Binances Sicherheitsteam bemerkte den Vorfall damals und tauschte das Gerät aus, übersah aber die zweite Angriffswelle: Die Hacker löschten die legitime ausführbare pyenv-Datei, ersetzten sie durch eine manipulierte Version und richteten eine Hintertür ein. Die Endpoint-Schutzsoftware schlug keinen Alarm.
Schritt zwei: September. Ein zweiter Ingenieur wurde auf einer Jobplattform mit einem „Fake-Vorstellungsgespräch“ geködert: Zuerst gab es ein echtes Videointerview, und die Personalabteilung schickte sogar ein persönliches Social-Media-Konto mit Foto, um Vertrauen zu gewinnen. Die zweite Runde führte zum „CEO eines nicht existierenden Unternehmens“. Schließlich erhielt der Ingenieur eine „Programmieraufgabe“ – sobald man sie ausführte, startete ein Zero-Day-Trojaner. Über mehrere Monate verschafften sich die Hacker so die Zugriffsrechte mehrerer Ingenieure.
Schritt drei: 20. Oktober. Die Hacker nutzten den Computer des zweiten Ingenieurs und drangen über ein internes KI-Tool von Binance seitlich in die Rechner des ersten Ingenieurs und eines dritten Wallet-Ingenieurs ein. Am 29. Oktober zwischen 17:15 und 19:56 Uhr loggten sie sich auf dem Computer des dritten Ingenieurs ein, richteten Container ein und führten bösartige Skripte aus. Vermögenswerte im Wert von 6,34 Milliarden US-Dollar begannen abzufließen.
Besonders lesenswert ist eine Erklärung im Bericht: Warum konnte man den Vorfall fast zwei Stunden nach der ersten verdächtigen Überweisung nicht stoppen? Weil die Hot Wallets MPC (Multi-Party Computation) verwenden – es gibt keinen einzelnen privaten Schlüssel, mit dem sich eine bösartige EIP-7702-Autorisierung „mit einem Klick rückgängig machen“ lässt. Das Sicherheitsdesign, das einzelne Schwachstellen ausschließen soll, wurde bei der Notfallreaktion ausgerechnet zum langsamsten Glied der Kette. Zum ersten Mal gab es einen derart kostspieligen Zielkonflikt zwischen Sicherheit und der Geschwindigkeit, mit der Verluste begrenzt werden können.
Zu den Zahlen: Rund 2,85 Milliarden US-Dollar wurden eingefroren oder abgefangen. 98 % der betroffenen Vermögenswerte wurden aus Unternehmensreserven ersetzt, die Nutzer tragen keine Verluste. He Yi hat die Behauptung eines „Insiders“ zurückgewiesen, und Teng räumte gegenüber CNBC ein: „This shouldn't have happened. We take full responsibility“.
Aber lasst euch nicht von „98 % ersetzt“ in die Irre führen. Binance kann sich das leisten, weil es Binance ist. Ein Angriff dieser Größenordnung auf eine kleine oder mittelgroße Kryptobörse würde direkt zum Totalausfall führen – dort gäbe es keine 98 %, die man ersetzen könnte. Die eigentliche Lehre aus diesem Fall lautet nicht „Binance ist sehr sicher“, sondern: „Nur Binance kann sich dieses Lehrgeld leisten“.
Nebenbei: Binance zufolge wurden in diesem Jahr bereits 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberbedrohungen abgewehrt. Das FBI führt den 6,3-Milliarden-Dollar-Hack auf TraderTraitor zurück. Doch die Angriffsmethoden – gefälschte Vorstellungsgespräche, vergiftete Entwickler-Tools und manipulierte KI-Tools – bestehen aus Dingen, die Entwickler täglich benutzen. Die Angriffsfläche hat sich längst verändert, aber unsere Abwehr ist noch nicht mitgezogen.
Persönliche Recherche, keine Anlageberatung.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #Börsensicherheit
Binance hat gestern einen Bericht zur Aufarbeitung des Vorfalls veröffentlicht. Darin wird die gesamte Angriffskette des größten Kryptodiebstahls der Geschichte vom 29. Oktober rekonstruiert:
Schritt eins: Juni. Ein DevOps-Ingenieur des Wallet-Teams suchte über eine Suchmaschine nach KI-Programmierwerkzeugen und lud ein Homebrew-Installationspaket herunter, das über eine manipulierte Google-Anzeige mit Schadsoftware verseucht worden war – der Computer war infiziert. Binances Sicherheitsteam bemerkte den Vorfall damals und tauschte das Gerät aus, übersah aber die zweite Angriffswelle: Die Hacker löschten die legitime ausführbare pyenv-Datei, ersetzten sie durch eine manipulierte Version und richteten eine Hintertür ein. Die Endpoint-Schutzsoftware schlug keinen Alarm.
Schritt zwei: September. Ein zweiter Ingenieur wurde auf einer Jobplattform mit einem „Fake-Vorstellungsgespräch“ geködert: Zuerst gab es ein echtes Videointerview, und die Personalabteilung schickte sogar ein persönliches Social-Media-Konto mit Foto, um Vertrauen zu gewinnen. Die zweite Runde führte zum „CEO eines nicht existierenden Unternehmens“. Schließlich erhielt der Ingenieur eine „Programmieraufgabe“ – sobald man sie ausführte, startete ein Zero-Day-Trojaner. Über mehrere Monate verschafften sich die Hacker so die Zugriffsrechte mehrerer Ingenieure.
Schritt drei: 20. Oktober. Die Hacker nutzten den Computer des zweiten Ingenieurs und drangen über ein internes KI-Tool von Binance seitlich in die Rechner des ersten Ingenieurs und eines dritten Wallet-Ingenieurs ein. Am 29. Oktober zwischen 17:15 und 19:56 Uhr loggten sie sich auf dem Computer des dritten Ingenieurs ein, richteten Container ein und führten bösartige Skripte aus. Vermögenswerte im Wert von 6,34 Milliarden US-Dollar begannen abzufließen.
Besonders lesenswert ist eine Erklärung im Bericht: Warum konnte man den Vorfall fast zwei Stunden nach der ersten verdächtigen Überweisung nicht stoppen? Weil die Hot Wallets MPC (Multi-Party Computation) verwenden – es gibt keinen einzelnen privaten Schlüssel, mit dem sich eine bösartige EIP-7702-Autorisierung „mit einem Klick rückgängig machen“ lässt. Das Sicherheitsdesign, das einzelne Schwachstellen ausschließen soll, wurde bei der Notfallreaktion ausgerechnet zum langsamsten Glied der Kette. Zum ersten Mal gab es einen derart kostspieligen Zielkonflikt zwischen Sicherheit und der Geschwindigkeit, mit der Verluste begrenzt werden können.
Zu den Zahlen: Rund 2,85 Milliarden US-Dollar wurden eingefroren oder abgefangen. 98 % der betroffenen Vermögenswerte wurden aus Unternehmensreserven ersetzt, die Nutzer tragen keine Verluste. He Yi hat die Behauptung eines „Insiders“ zurückgewiesen, und Teng räumte gegenüber CNBC ein: „This shouldn't have happened. We take full responsibility“.
Aber lasst euch nicht von „98 % ersetzt“ in die Irre führen. Binance kann sich das leisten, weil es Binance ist. Ein Angriff dieser Größenordnung auf eine kleine oder mittelgroße Kryptobörse würde direkt zum Totalausfall führen – dort gäbe es keine 98 %, die man ersetzen könnte. Die eigentliche Lehre aus diesem Fall lautet nicht „Binance ist sehr sicher“, sondern: „Nur Binance kann sich dieses Lehrgeld leisten“.
Nebenbei: Binance zufolge wurden in diesem Jahr bereits 57 mutmaßlich mit Nordkorea in Verbindung stehende Cyberbedrohungen abgewehrt. Das FBI führt den 6,3-Milliarden-Dollar-Hack auf TraderTraitor zurück. Doch die Angriffsmethoden – gefälschte Vorstellungsgespräche, vergiftete Entwickler-Tools und manipulierte KI-Tools – bestehen aus Dingen, die Entwickler täglich benutzen. Die Angriffsfläche hat sich längst verändert, aber unsere Abwehr ist noch nicht mitgezogen.
Persönliche Recherche, keine Anlageberatung.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #Börsensicherheit