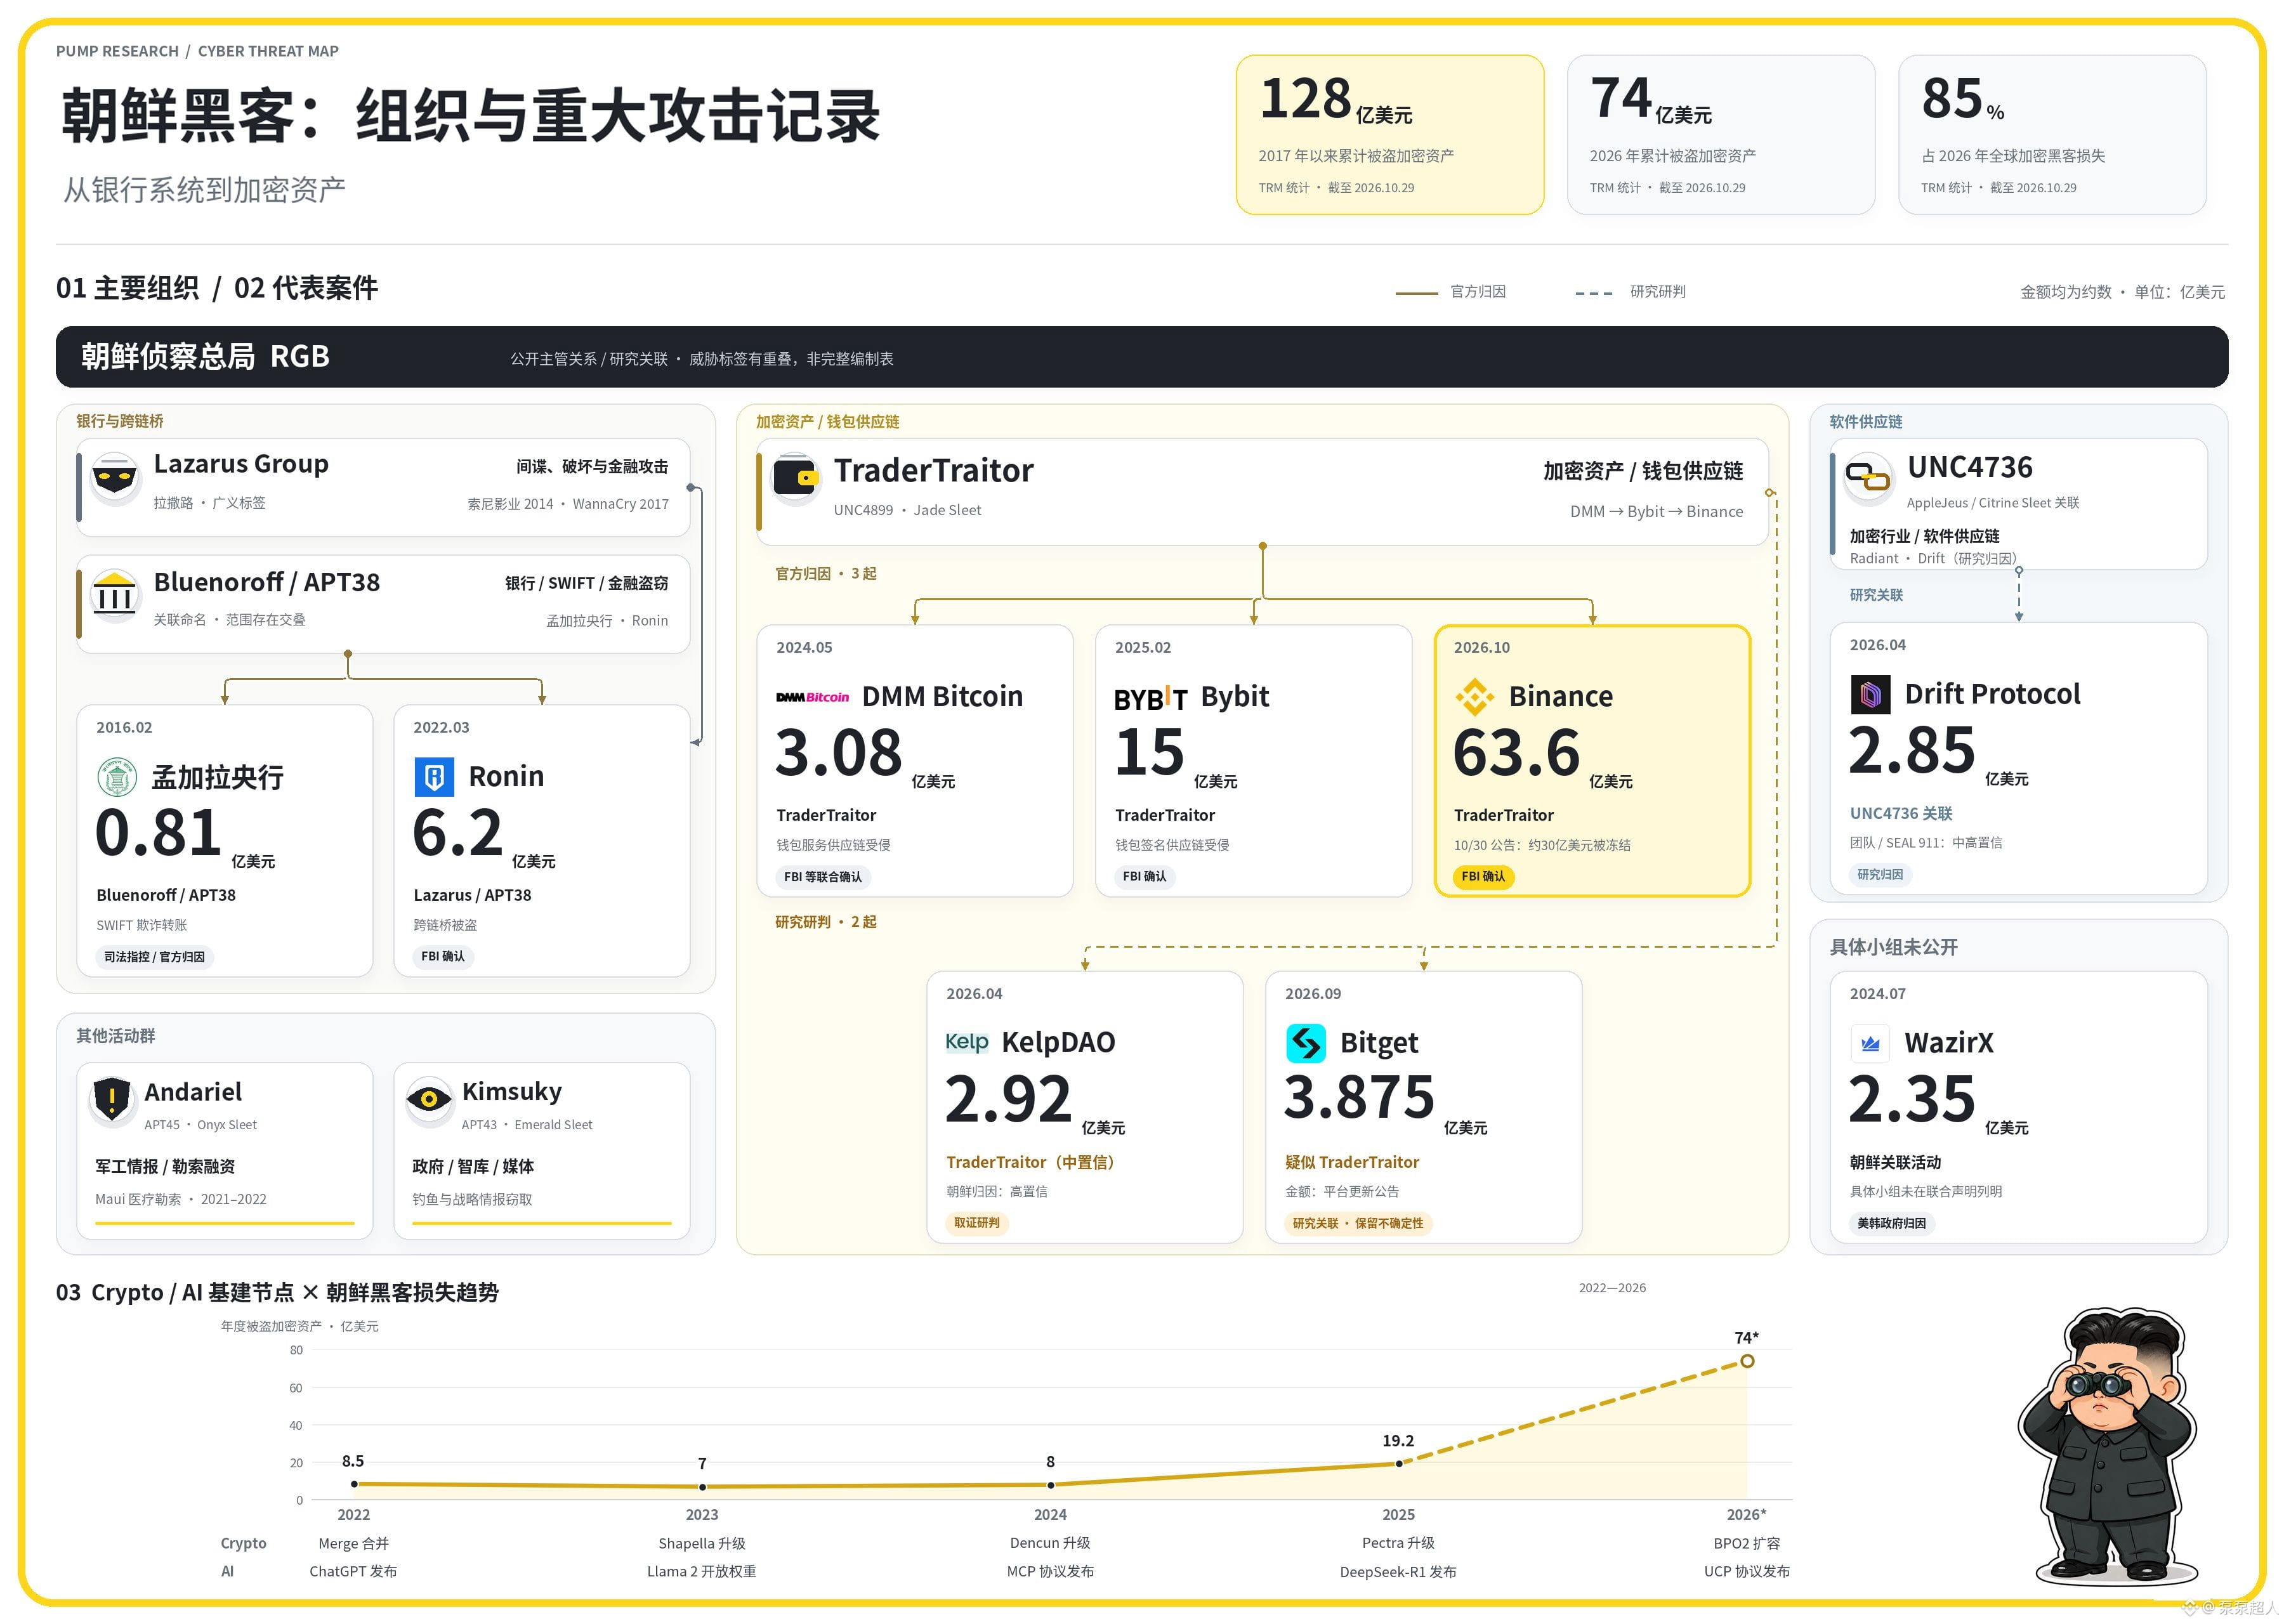

Aufgabenteilung nordkoreanischer Hackergruppen und ein Überblick über die Vorgehensweise bei früheren „größeren Fällen“
Nordkorea ist vermutlich das einzige Land, das die Hackerindustrie zu einer tragenden Säule seiner Volkswirtschaft gemacht hat
Die Gruppen arbeiten arbeitsteilig zusammen und nehmen Ziele von Finanzinstituten wie Banken bis hin zu Software-Lieferketten ins Visier
Die Zahl der eingesetzten Personen, die Breite der Infiltration und das Ausmaß der verursachten Schäden dürften jeweils einzigartig sein
👉 Gestern veröffentlichte Binance einen Untersuchungsbericht zum Hackerangriff
Anhand der Vorgehensweise lassen sich Ähnlichkeiten zu früheren Angriffen nordkoreanischer Hacker erkennen
1️⃣ Lazarus Group: umfassende Cyberangriffe
Umfasst Informationsdiebstahl, Finanzdiebstahl und zerstörerische Angriffe; die Gruppe ist das zentrale Element zahlreicher miteinander verbundener Operationen
Beispielfälle: Sony Pictures (2014), WannaCry (2017), 3CX-Lieferkette (2023), die Köderkampagne „Dream Job“ mit fingierten Jobangeboten
2️⃣ TraderTraitor: spezialisiert auf den Diebstahl von Krypto-Assets
Zielt vor allem auf Börsen, Wallet-Anbieter und Mitarbeiter mit wichtigen Zugriffsrechten
Die Gruppe nähert sich ihren Zielen oft über fingierte Jobangebote und technische Tests. Anschließend nutzt sie gestohlene Identitäten und Zugriffsrechte, um in Wallets sowie Transaktions- oder Signaturprozesse einzugreifen
Beispielhafte Operationen: Diebstahl bei Ronin, DMM Bitcoin, Bybit, Bitget, Binance und anderen
3️⃣ Bluenoroff / APT38: zunächst Angriffe auf Banken über SWIFT und Geldautomaten, später Wechsel zu Kryptowährungen
Die Gruppe nimmt vor allem Banken, Finanzinstitute sowie Zahlungs- und Überweisungssysteme ins Visier, aber auch Krypto-Assets. Typischerweise dringt sie in die Institutionen ein, missbraucht Überweisungsrechte, manipuliert Geldtransfers und zerstört möglicherweise Systeme, um Spuren zu verwischen
Beispielhafte Operationen: Zentralbank von Bangladesch (2016), Bargeldabhebungen an Geldautomaten mit FASTCash, macOS-Malware gegen VC- und Projektteams
4️⃣ AppleJeus / UNC4736: tarnt sich als Handelssoftware und fingierte Investmentfirma, infiltriert DeFi-Teams langfristig
Tarnt sich als Handelssoftware und fingierte Investmentfirma und infiltriert DeFi-Teams langfristig
Beispielhafte Operationen: Radiant Capital (2024), Drift (2026)
4️⃣ Andariel / APT45: Diebstahl militärischer und industrieller Technologien, Finanzierung durch Erpressung
Zielt vor allem auf Verteidigungs-, Luft- und Raumfahrt-, Nuklear- und Ingenieurorganisationen ab, um sensible technische Unterlagen zu stehlen; greift außerdem medizinische Einrichtungen an, um Lösegeld zu erpressen
Beispielhafte Operationen: Maui-Ransomware, Diebstahl von Kryptowährungen bei Upbit (gemeinsam mit Lazarus)
5️⃣ Kimsuky / APT43: Informationsbeschaffung bei Thinktanks, Diplomaten und Experten für Nuklearpolitik
Zielt vor allem auf Regierungsbeamte, Thinktanks, Wissenschaftler, Forschungseinrichtungen und Medien ab und stiehlt mithilfe gezielter Phishing-Angriffe und Identitätstäuschung E-Mails und Forschungsergebnisse
Nordkorea ist vermutlich das einzige Land, das die Hackerindustrie zu einer tragenden Säule seiner Volkswirtschaft gemacht hat
Die Gruppen arbeiten arbeitsteilig zusammen und nehmen Ziele von Finanzinstituten wie Banken bis hin zu Software-Lieferketten ins Visier
Die Zahl der eingesetzten Personen, die Breite der Infiltration und das Ausmaß der verursachten Schäden dürften jeweils einzigartig sein
👉 Gestern veröffentlichte Binance einen Untersuchungsbericht zum Hackerangriff
Anhand der Vorgehensweise lassen sich Ähnlichkeiten zu früheren Angriffen nordkoreanischer Hacker erkennen
1️⃣ Lazarus Group: umfassende Cyberangriffe
Umfasst Informationsdiebstahl, Finanzdiebstahl und zerstörerische Angriffe; die Gruppe ist das zentrale Element zahlreicher miteinander verbundener Operationen
Beispielfälle: Sony Pictures (2014), WannaCry (2017), 3CX-Lieferkette (2023), die Köderkampagne „Dream Job“ mit fingierten Jobangeboten
2️⃣ TraderTraitor: spezialisiert auf den Diebstahl von Krypto-Assets
Zielt vor allem auf Börsen, Wallet-Anbieter und Mitarbeiter mit wichtigen Zugriffsrechten
Die Gruppe nähert sich ihren Zielen oft über fingierte Jobangebote und technische Tests. Anschließend nutzt sie gestohlene Identitäten und Zugriffsrechte, um in Wallets sowie Transaktions- oder Signaturprozesse einzugreifen
Beispielhafte Operationen: Diebstahl bei Ronin, DMM Bitcoin, Bybit, Bitget, Binance und anderen
3️⃣ Bluenoroff / APT38: zunächst Angriffe auf Banken über SWIFT und Geldautomaten, später Wechsel zu Kryptowährungen
Die Gruppe nimmt vor allem Banken, Finanzinstitute sowie Zahlungs- und Überweisungssysteme ins Visier, aber auch Krypto-Assets. Typischerweise dringt sie in die Institutionen ein, missbraucht Überweisungsrechte, manipuliert Geldtransfers und zerstört möglicherweise Systeme, um Spuren zu verwischen
Beispielhafte Operationen: Zentralbank von Bangladesch (2016), Bargeldabhebungen an Geldautomaten mit FASTCash, macOS-Malware gegen VC- und Projektteams
4️⃣ AppleJeus / UNC4736: tarnt sich als Handelssoftware und fingierte Investmentfirma, infiltriert DeFi-Teams langfristig
Tarnt sich als Handelssoftware und fingierte Investmentfirma und infiltriert DeFi-Teams langfristig
Beispielhafte Operationen: Radiant Capital (2024), Drift (2026)
4️⃣ Andariel / APT45: Diebstahl militärischer und industrieller Technologien, Finanzierung durch Erpressung
Zielt vor allem auf Verteidigungs-, Luft- und Raumfahrt-, Nuklear- und Ingenieurorganisationen ab, um sensible technische Unterlagen zu stehlen; greift außerdem medizinische Einrichtungen an, um Lösegeld zu erpressen
Beispielhafte Operationen: Maui-Ransomware, Diebstahl von Kryptowährungen bei Upbit (gemeinsam mit Lazarus)
5️⃣ Kimsuky / APT43: Informationsbeschaffung bei Thinktanks, Diplomaten und Experten für Nuklearpolitik
Zielt vor allem auf Regierungsbeamte, Thinktanks, Wissenschaftler, Forschungseinrichtungen und Medien ab und stiehlt mithilfe gezielter Phishing-Angriffe und Identitätstäuschung E-Mails und Forschungsergebnisse