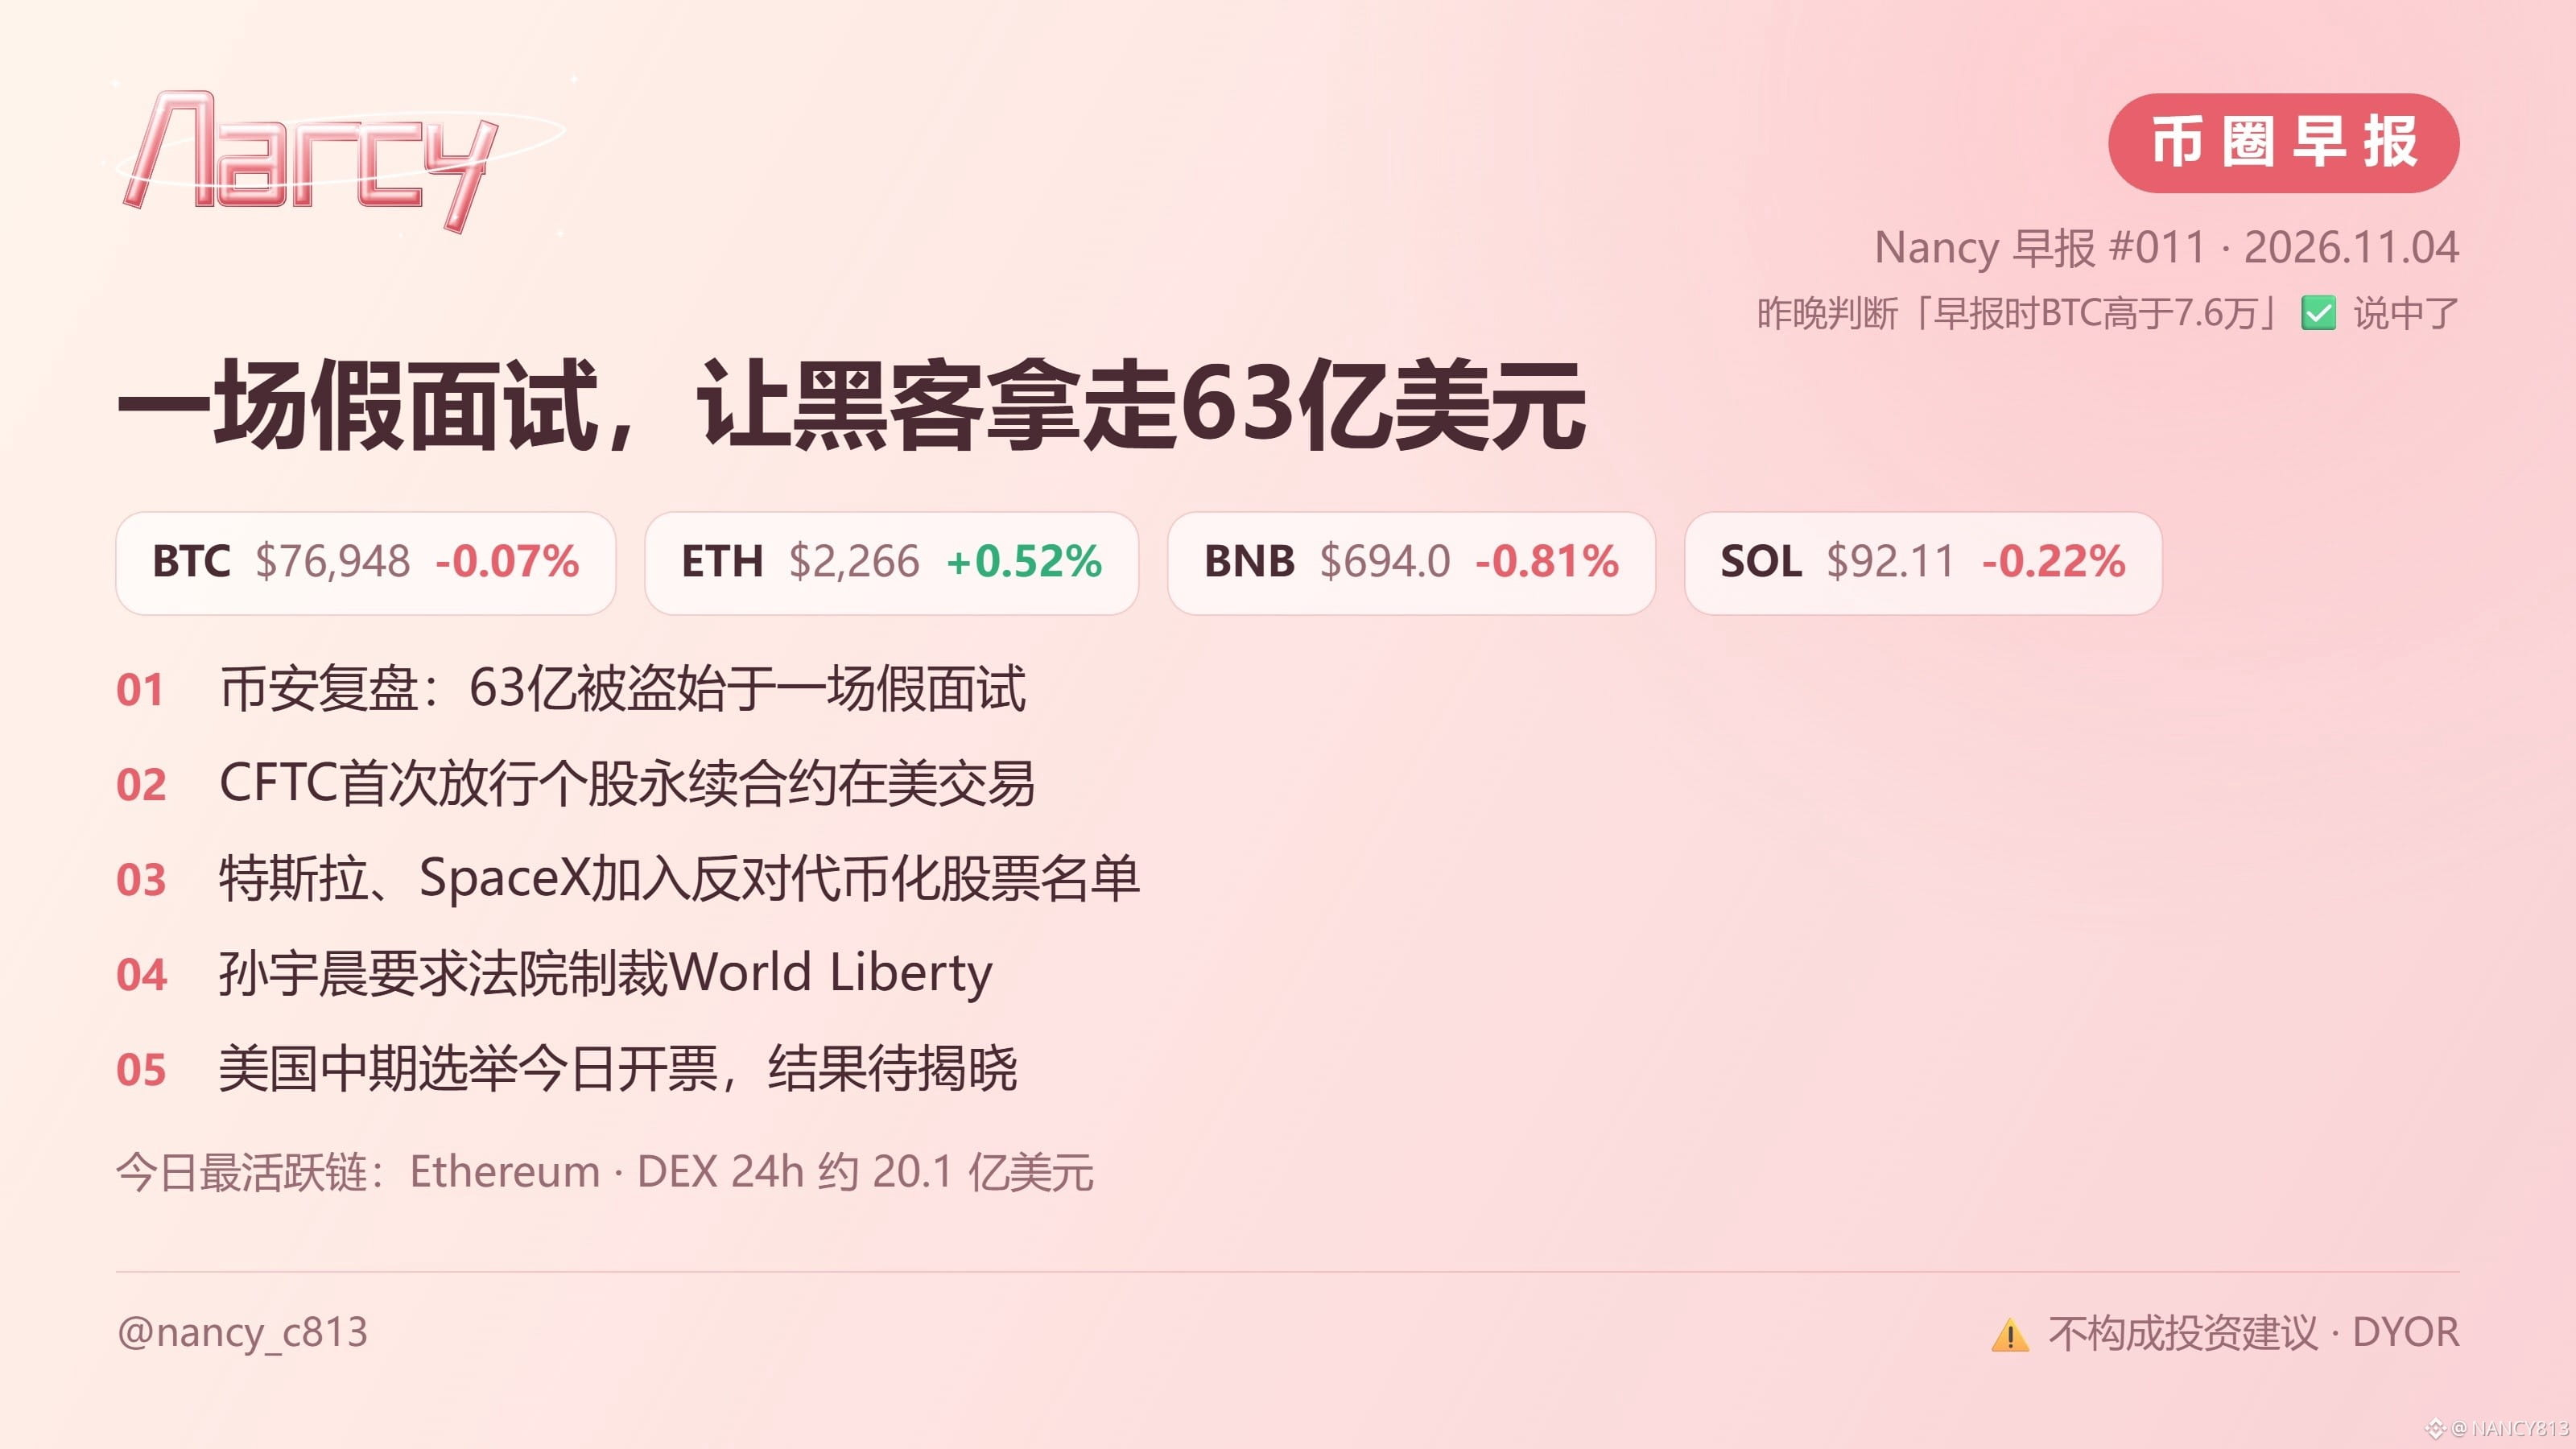
如果你最近在找币圈的工作,这篇可能比行情更重要。币安昨晚发布 10·30 安全事件初步调查报告,约 63.4 亿美元被盗的起点,是一名工程师在正规求职平台上接到的假面试。报告同时写明币安承担全部损失,截至 10 月 31 日已补足 98% 的受影响代币资产。
【一、一份作业怎么变成钥匙】
二面快结束时,自称 CEO 的人让工程师把一份含代码仓库的“作业”下载到工作电脑。代码一安装就执行,把一个正规开发工具换成了恶意版本。10 月 20 日,黑客借这台电脑,通过内部 AI 工具控制了另外两名钱包工程师的设备,10 月 30 日凌晨发动攻击。其中那名运维工程师早在 6 月就下载过被篡改的安装程序,团队信息那时已经暴露,前后铺垫约五个月。
【二、停了提现为什么还在流】
黑客滥用 $ETH 的 EIP-7702 授权,让自己的合约拿到热钱包的部分执行权,这条授权在链上独立运行,暂停提现关不掉它。热钱包用的是 MPC 技术,没有单一私钥能马上撤销。最后一笔未授权转账到东八区 07:56 才确认,08:10 授权才被清除。
【三、普通人能做什么】
陌生人发来的作业、测试项目、会议软件,放在没有钱包的设备上打开。软件从官网下载,别点搜索结果里的链接,装着钱包插件的浏览器也别拿来开陌生人发的链接。说白了,黑客现在最爱的入口不是代码漏洞,而是人。
你有没有收到过“先下载文件再聊”的面试或合作邀请?
今日其他重点见图 👆
⚠️ 不构成投资建议 · DYOR
#币安10·30安全事件调查报告 #币安被盗 #币圈早报
【一、一份作业怎么变成钥匙】
二面快结束时,自称 CEO 的人让工程师把一份含代码仓库的“作业”下载到工作电脑。代码一安装就执行,把一个正规开发工具换成了恶意版本。10 月 20 日,黑客借这台电脑,通过内部 AI 工具控制了另外两名钱包工程师的设备,10 月 30 日凌晨发动攻击。其中那名运维工程师早在 6 月就下载过被篡改的安装程序,团队信息那时已经暴露,前后铺垫约五个月。
【二、停了提现为什么还在流】
黑客滥用 $ETH 的 EIP-7702 授权,让自己的合约拿到热钱包的部分执行权,这条授权在链上独立运行,暂停提现关不掉它。热钱包用的是 MPC 技术,没有单一私钥能马上撤销。最后一笔未授权转账到东八区 07:56 才确认,08:10 授权才被清除。
【三、普通人能做什么】
陌生人发来的作业、测试项目、会议软件,放在没有钱包的设备上打开。软件从官网下载,别点搜索结果里的链接,装着钱包插件的浏览器也别拿来开陌生人发的链接。说白了,黑客现在最爱的入口不是代码漏洞,而是人。
你有没有收到过“先下载文件再聊”的面试或合作邀请?
今日其他重点见图 👆
⚠️ 不构成投资建议 · DYOR
#币安10·30安全事件调查报告 #币安被盗 #币圈早报