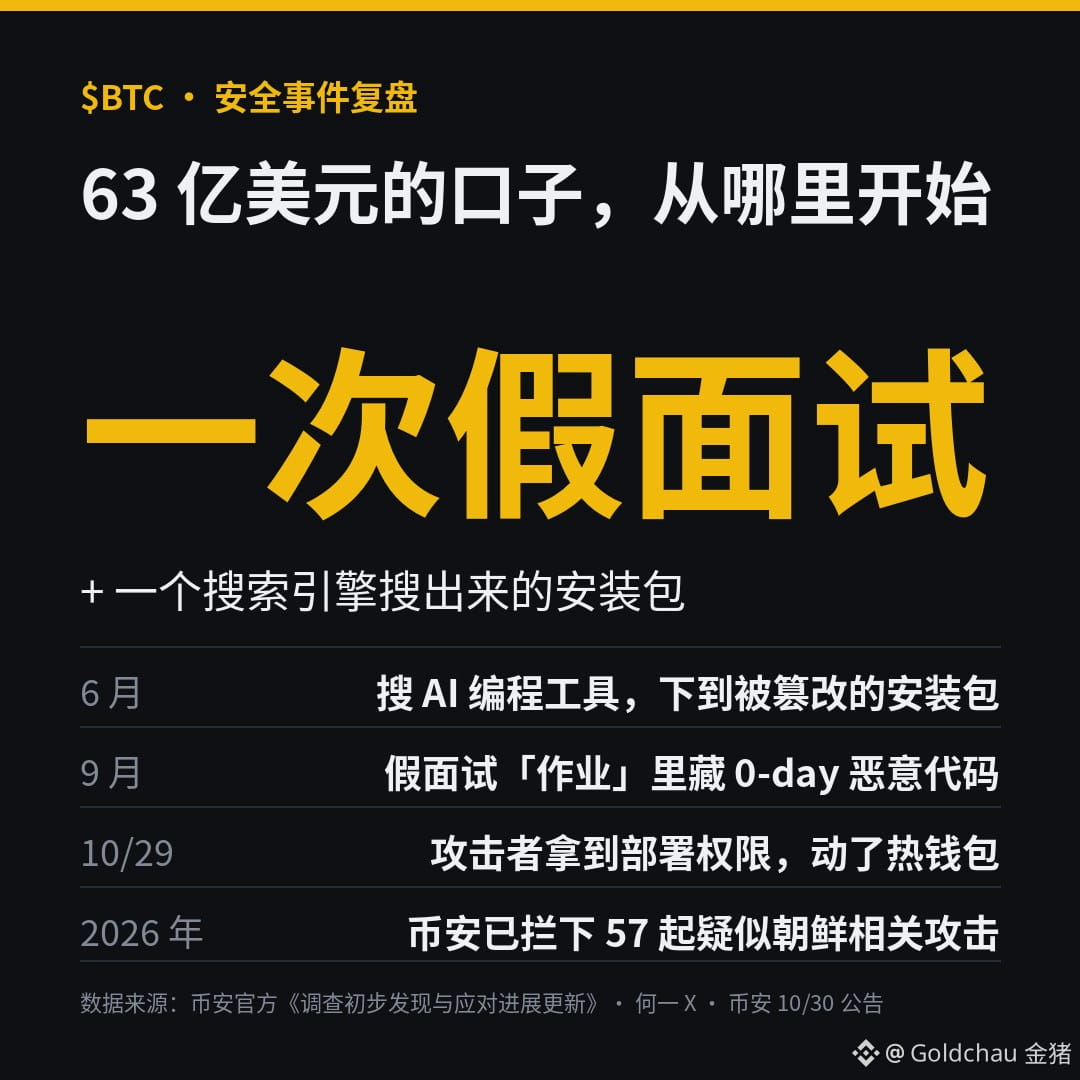
Urteil von Jin Zhu: Der Einstiegspunkt bei diesem Binance-Vorfall, bei dem es diesmal um rund 6,3 Milliarden US-Dollar ging, war keine hochkomplexe Sicherheitslücke, sondern ein „Bewerbungsgespräch“ und ein Installationspaket, das über eine Suchmaschine gefunden wurde.
Die vorläufigen Untersuchungsergebnisse von Binance sind eindeutig:
Im Juni suchte ein Wallet-Betriebsingenieur über eine Suchmaschine nach beliebten KI-Programmierwerkzeugen und lud dabei ein manipuliertes Homebrew-Installationspaket herunter.
Im September wurde ein anderer Ingenieur auf einer seriösen Jobplattform von einem falschen „Projektleiter“ zu einem Vorstellungsgespräch eingeladen. Nach zwei Gesprächsrunden sollte er den Code für eine „Aufgabe“ auf seinen Arbeitscomputer herunterladen. Darin war Schadcode mit einer Zero-Day-Sicherheitslücke versteckt.
Am 29.10. verschafften sich die Angreifer über diese Einstiegspunkte Berechtigungen zur Bereitstellung und manipulierten die Hot Wallet.
He Yi ergänzte: Das Sicherheitsteam von Binance hat 2026 bereits 57 mutmaßlich mit Nordkorea in Verbindung stehende Angriffe abgewehrt. Zu den Methoden gehörten fingierte Bewerbungsgespräche, als beliebte Entwicklertools getarnte Malware und gefälschte Videokonferenzsoftware.
Wenn selbst die Ingenieure einer Börse darauf hereinfallen können, sollten wir normalen Nutzer erst recht vorsichtig sein. Jin Zhu empfiehlt drei Dinge:
1. Installationspakete nur von der offiziellen Website oder aus dem offiziellen Repository herunterladen. Nicht auf Anzeigen in den Suchergebnissen klicken.
2. „Aufgaben“, „Airdrop-Tools“ oder „Konferenzsoftware“, die Fremde schicken, grundsätzlich nicht installieren.
3. Den Computer, auf dem man seine Coins verwahrt, getrennt von dem Computer nutzen, auf dem man im Alltag wahllos herumklickt.
Wie überprüfst du normalerweise die Herkunft von Wallets, Trading-Tools oder Installationspaketen, die du herunterlädst?
#币安 #安全 #防骗 $BTC $BNB
Quelle: Binance, „Update zu vorläufigen Untersuchungsergebnissen und Fortschritten bei der Reaktion“, He Yi auf X und Binance-Mitteilung zum Sicherheitsvorfall vom 30.10. DYOR; dies ist keine Anlageberatung.
Die vorläufigen Untersuchungsergebnisse von Binance sind eindeutig:
Im Juni suchte ein Wallet-Betriebsingenieur über eine Suchmaschine nach beliebten KI-Programmierwerkzeugen und lud dabei ein manipuliertes Homebrew-Installationspaket herunter.
Im September wurde ein anderer Ingenieur auf einer seriösen Jobplattform von einem falschen „Projektleiter“ zu einem Vorstellungsgespräch eingeladen. Nach zwei Gesprächsrunden sollte er den Code für eine „Aufgabe“ auf seinen Arbeitscomputer herunterladen. Darin war Schadcode mit einer Zero-Day-Sicherheitslücke versteckt.
Am 29.10. verschafften sich die Angreifer über diese Einstiegspunkte Berechtigungen zur Bereitstellung und manipulierten die Hot Wallet.
He Yi ergänzte: Das Sicherheitsteam von Binance hat 2026 bereits 57 mutmaßlich mit Nordkorea in Verbindung stehende Angriffe abgewehrt. Zu den Methoden gehörten fingierte Bewerbungsgespräche, als beliebte Entwicklertools getarnte Malware und gefälschte Videokonferenzsoftware.
Wenn selbst die Ingenieure einer Börse darauf hereinfallen können, sollten wir normalen Nutzer erst recht vorsichtig sein. Jin Zhu empfiehlt drei Dinge:
1. Installationspakete nur von der offiziellen Website oder aus dem offiziellen Repository herunterladen. Nicht auf Anzeigen in den Suchergebnissen klicken.
2. „Aufgaben“, „Airdrop-Tools“ oder „Konferenzsoftware“, die Fremde schicken, grundsätzlich nicht installieren.
3. Den Computer, auf dem man seine Coins verwahrt, getrennt von dem Computer nutzen, auf dem man im Alltag wahllos herumklickt.
Wie überprüfst du normalerweise die Herkunft von Wallets, Trading-Tools oder Installationspaketen, die du herunterlädst?
#币安 #安全 #防骗 $BTC $BNB
Quelle: Binance, „Update zu vorläufigen Untersuchungsergebnissen und Fortschritten bei der Reaktion“, He Yi auf X und Binance-Mitteilung zum Sicherheitsvorfall vom 30.10. DYOR; dies ist keine Anlageberatung.