😅

Veröffentlichen


AB Kuai Dong
·
--
Binance hat gerade einen vorläufigen Untersuchungsbericht veröffentlicht, in dem rekonstruiert wird, wie das Unternehmen von nordkoreanischen Hackern um mehr als 6 Milliarden US-Dollar bestohlen wurde.
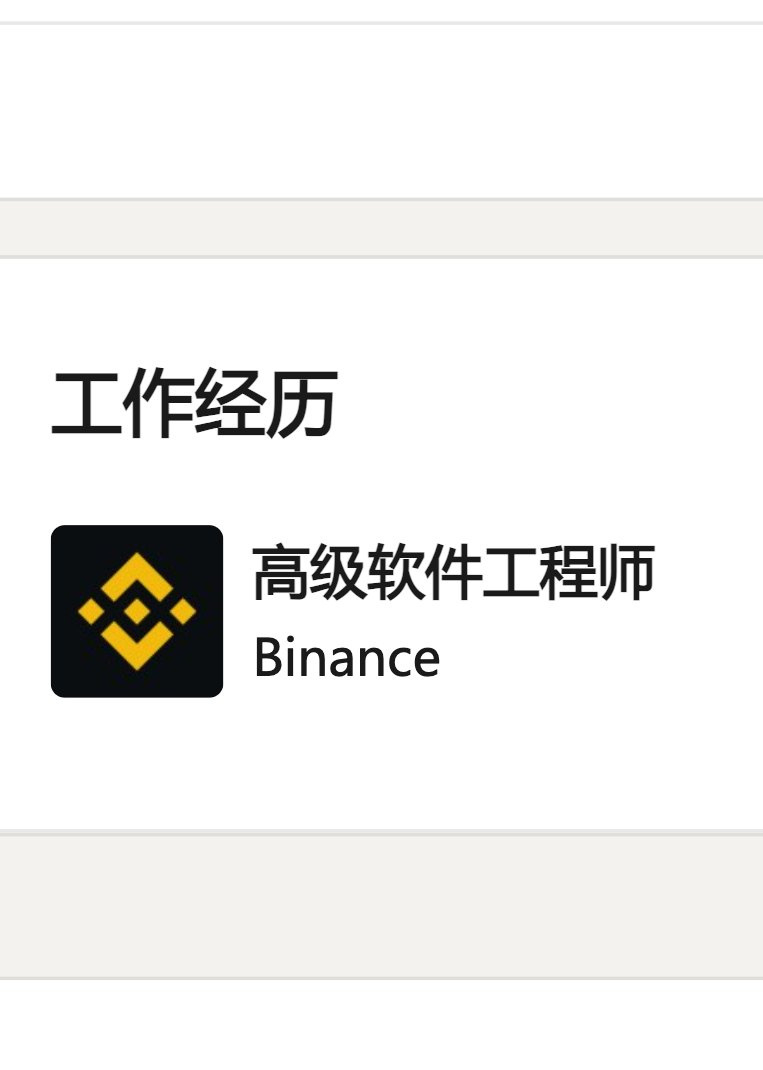
Ein Softwareentwickler von Binance hatte seinen Lebenslauf auf einer Jobplattform eingestellt. Daraufhin kontaktierte ihn jemand, der sich als Projektleiter ausgab, und sagte, er wolle mit ihm über eine mögliche Stelle sprechen.
Die Person organisierte ein Videointerview mit einem HR-Mitarbeiter, der sein Gesicht zeigte. Damit der Entwickler keinen Verdacht schöpfte, schickte der HR-Mitarbeiter ihm auch seine Social-Media-Profile. Dort waren Fotos und Videos aus seinem Privatleben zu sehen – er wirkte wie eine echte Person.
Für die zweite Gesprächsrunde wechselte der Kontakt zu einem gängigen Messenger. Dort sprach der Entwickler mit jemandem, der sich als CEO des Unternehmens ausgab. Doch das Unternehmen war erfunden.
Gegen Ende des Gesprächs bat die andere Person ihn, eine Programmieraufgabe als technischen Test herunterzuladen. Der Binance-Mitarbeiter lud sie daraufhin auf seinem Arbeitscomputer herunter und führte sie aus.
Während der Installation wurde der Code heimlich automatisch ausgeführt. Dabei ersetzte er das legitime Entwicklerwerkzeug pyenv auf dem Computer durch eine Version mit einem Trojaner. Anschließend stellte er eine Verbindung zum Server der Hacker her und beseitigte selbst seine Spuren.
Nicht einmal die Antivirensoftware von Binance erkannte damals etwas.
Von diesem Computer aus drangen die nordkoreanischen Hacker Schritt für Schritt in die internen Systeme ein und verschafften sich Zugang zum Wallet-System der Börse. Etwas mehr als einen Monat später wurde Binance um mehr als 6 Milliarden US-Dollar bestohlen.
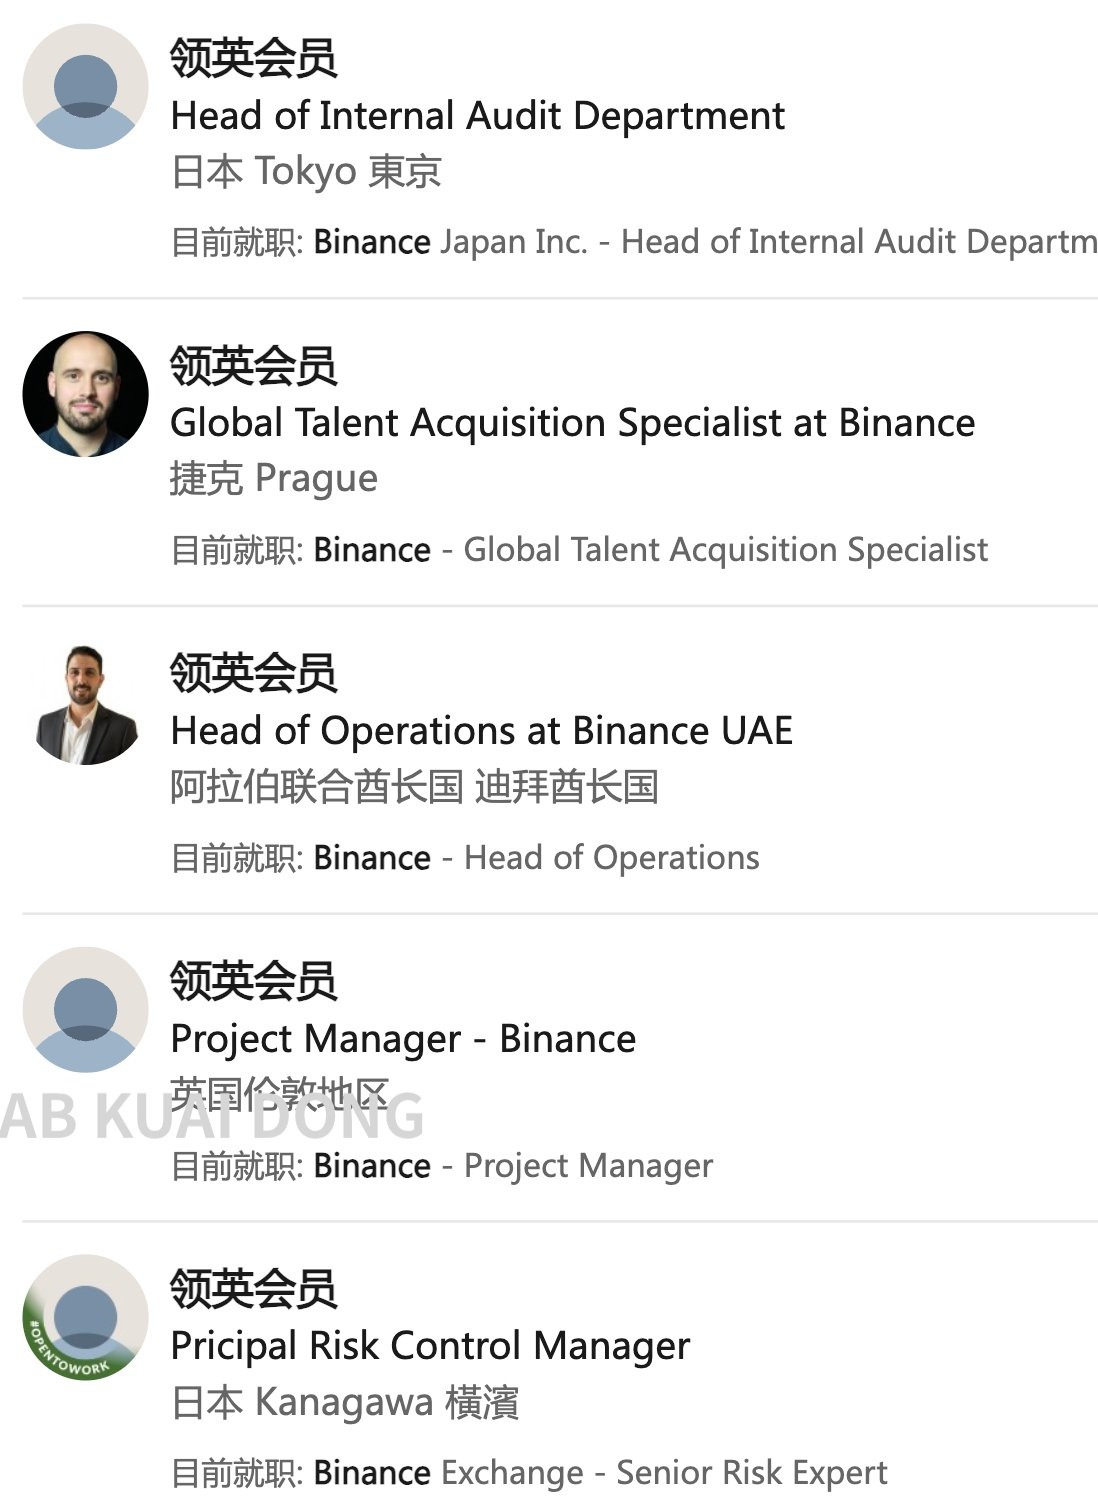
Besonders brisant: Auf LinkedIn gibt es immer noch Informationen über zahlreiche aktuelle Binance-Mitarbeiter. Wahrscheinlich sind sie potenzielle Betrugsopfer der nordkoreanischen Hacker.
Ein Softwareentwickler von Binance hatte seinen Lebenslauf auf einer Jobplattform eingestellt. Daraufhin kontaktierte ihn jemand, der sich als Projektleiter ausgab, und sagte, er wolle mit ihm über eine mögliche Stelle sprechen.
Die Person organisierte ein Videointerview mit einem HR-Mitarbeiter, der sein Gesicht zeigte. Damit der Entwickler keinen Verdacht schöpfte, schickte der HR-Mitarbeiter ihm auch seine Social-Media-Profile. Dort waren Fotos und Videos aus seinem Privatleben zu sehen – er wirkte wie eine echte Person.
Für die zweite Gesprächsrunde wechselte der Kontakt zu einem gängigen Messenger. Dort sprach der Entwickler mit jemandem, der sich als CEO des Unternehmens ausgab. Doch das Unternehmen war erfunden.
Gegen Ende des Gesprächs bat die andere Person ihn, eine Programmieraufgabe als technischen Test herunterzuladen. Der Binance-Mitarbeiter lud sie daraufhin auf seinem Arbeitscomputer herunter und führte sie aus.
Während der Installation wurde der Code heimlich automatisch ausgeführt. Dabei ersetzte er das legitime Entwicklerwerkzeug pyenv auf dem Computer durch eine Version mit einem Trojaner. Anschließend stellte er eine Verbindung zum Server der Hacker her und beseitigte selbst seine Spuren.
Nicht einmal die Antivirensoftware von Binance erkannte damals etwas.
Von diesem Computer aus drangen die nordkoreanischen Hacker Schritt für Schritt in die internen Systeme ein und verschafften sich Zugang zum Wallet-System der Börse. Etwas mehr als einen Monat später wurde Binance um mehr als 6 Milliarden US-Dollar bestohlen.
Besonders brisant: Auf LinkedIn gibt es immer noch Informationen über zahlreiche aktuelle Binance-Mitarbeiter. Wahrscheinlich sind sie potenzielle Betrugsopfer der nordkoreanischen Hacker.