Zuerst das Fazit: Der Diebstahl lag nicht an der Tresortür, sondern an den Computern der Mitarbeiter. #BinanceIncidentReport
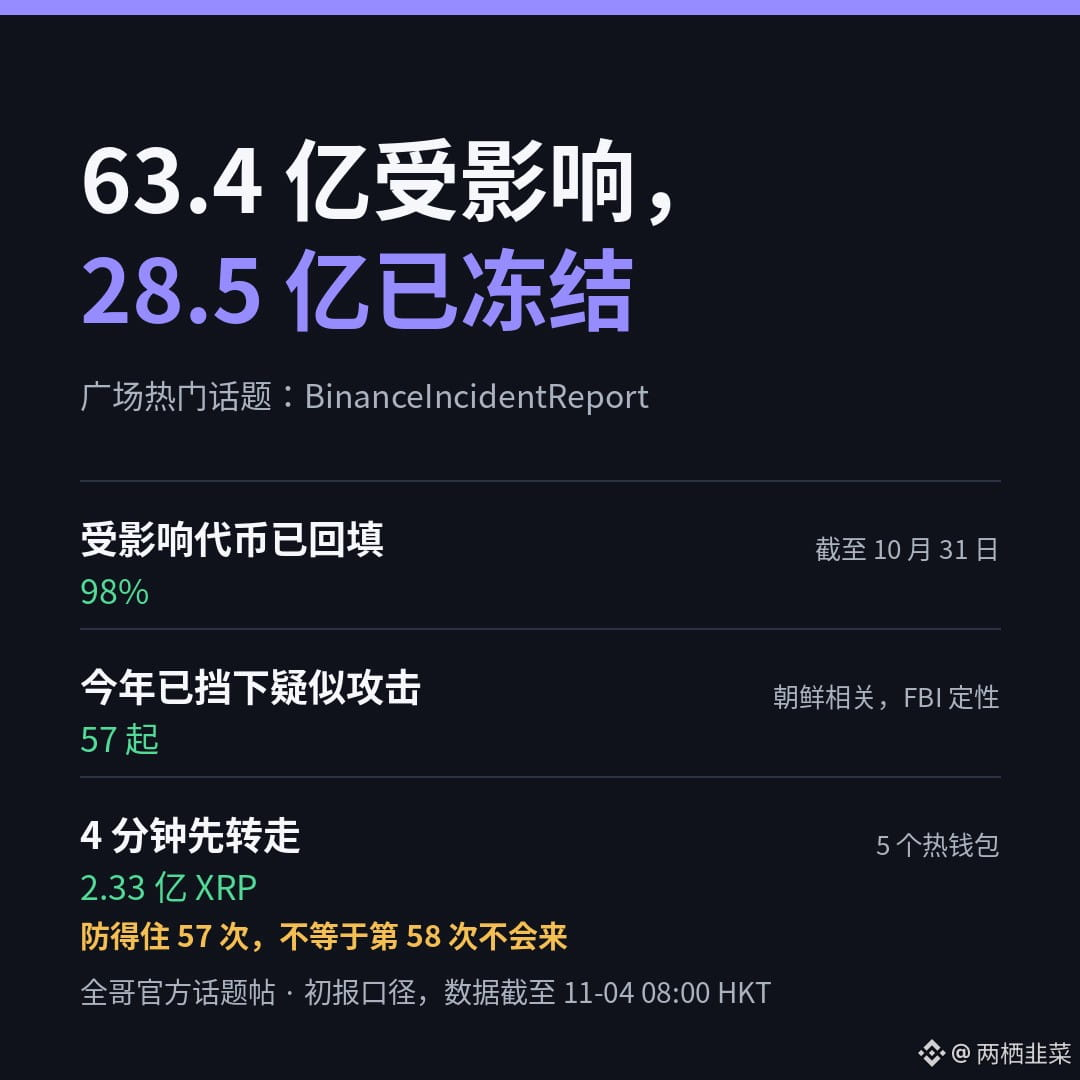
Der vorläufige Bericht, den Binance gestern Abend veröffentlicht hat, legt die gesamte Angriffskette offen: Im Juni suchte ein Ingenieur nach KI-Programmierwerkzeugen und installierte ein manipuliertes Homebrew-Installationspaket; im September nahm ein anderer Ingenieur an einem gefälschten Bewerbungsgespräch teil, bei dem im Code-Repository der Aufgabe ein Zero-Day-Trojaner versteckt war; am 20. Oktober nutzten Hacker ein internes KI-Tool als Sprungbrett und erlangten das Container-Token des Wallet-Teams; am 29. Oktober wurden innerhalb von 4 Minuten zunächst 233 Millionen XRP aus 5 Hot Wallets abgezogen, anschließend auch SOL, OP und BTC.
Die Bilanz: Betroffen waren Vermögenswerte im Wert von rund 6,34 Milliarden US-Dollar. Rund 2,85 Milliarden wurden eingefroren oder abgefangen. Bis zum 31. Oktober waren 98 % der betroffenen Token ersetzt. Für den Fehlbetrag kommt Binance selbst auf, die Nutzer müssen nicht dafür geradestehen. Das FBI macht die nordkoreanische Gruppe TraderTraitor verantwortlich; Binance zufolge hat das Unternehmen in diesem Jahr bereits 57 mutmaßliche Angriffe aus Nordkorea abgewehrt.
Kurz gesagt: 57 Angriffe abzuwehren, ist eine Leistung. Dass der 58. Erfolg hatte, ist eine Lektion: Die teuerste Verteidigungslinie ist oft der gewöhnlichste Computer in den Händen eines Mitarbeiters.
57 Angriffe abzuwehren heißt nicht, dass der 58. nicht kommen wird.
$BNB $BTC
Der vorläufige Bericht, den Binance gestern Abend veröffentlicht hat, legt die gesamte Angriffskette offen: Im Juni suchte ein Ingenieur nach KI-Programmierwerkzeugen und installierte ein manipuliertes Homebrew-Installationspaket; im September nahm ein anderer Ingenieur an einem gefälschten Bewerbungsgespräch teil, bei dem im Code-Repository der Aufgabe ein Zero-Day-Trojaner versteckt war; am 20. Oktober nutzten Hacker ein internes KI-Tool als Sprungbrett und erlangten das Container-Token des Wallet-Teams; am 29. Oktober wurden innerhalb von 4 Minuten zunächst 233 Millionen XRP aus 5 Hot Wallets abgezogen, anschließend auch SOL, OP und BTC.
Die Bilanz: Betroffen waren Vermögenswerte im Wert von rund 6,34 Milliarden US-Dollar. Rund 2,85 Milliarden wurden eingefroren oder abgefangen. Bis zum 31. Oktober waren 98 % der betroffenen Token ersetzt. Für den Fehlbetrag kommt Binance selbst auf, die Nutzer müssen nicht dafür geradestehen. Das FBI macht die nordkoreanische Gruppe TraderTraitor verantwortlich; Binance zufolge hat das Unternehmen in diesem Jahr bereits 57 mutmaßliche Angriffe aus Nordkorea abgewehrt.
Kurz gesagt: 57 Angriffe abzuwehren, ist eine Leistung. Dass der 58. Erfolg hatte, ist eine Lektion: Die teuerste Verteidigungslinie ist oft der gewöhnlichste Computer in den Händen eines Mitarbeiters.
57 Angriffe abzuwehren heißt nicht, dass der 58. nicht kommen wird.
$BNB $BTC