Erster vollständiger Rückblick auf den Diebstahl von 6,34 Milliarden US-Dollar bei Binance: vier Monate lang unentdeckt, drei Ingenieure betroffen
Zunächst zur zeitlichen Einordnung: Binance veröffentlichte diesen vorläufigen Untersuchungsbericht am 3. November um 22:33 Uhr Pekinger Zeit. Die Runde gestern Abend um 23:38 Uhr und die heute früh um 04:38 Uhr haben ihn beide verpasst. Dieser Beitrag ergänzt nun diesen wesentlichen neuen Stand; es handelt sich nicht um eine erst heute Morgen veröffentlichte Nachricht. Doch dies ist die erste vollständige Chronologie des größten Diebstahls der Geschichte – sie verdient einen eigenen Beitrag.
Die Angriffskette ist deutlich länger und beunruhigender als die vorläufige Ursachenanalyse vom 30. Oktober. Im Juni installierte Ingenieur A aus dem Wallet-Betrieb bei der Suche nach KI-Programmierwerkzeugen ein manipuliertes Homebrew-Installationspaket. Nachdem das Sicherheitsteam es entdeckt hatte, wurden die Geräte ausgetauscht und die Zugangsdaten rotiert. Doch die Berechtigungen von A und den Kollegen aus dem Wallet-Infrastrukturteam waren bereits offengelegt. Im September ging der Angreifer anders vor: Auf einer seriösen Jobplattform gab er sich als Projektleiter aus und nahm Kontakt zu Ingenieur B auf. Zunächst gab es ein Videointerview, danach folgte über eine soziale Plattform ein zweites Gespräch, bei dem sich der Angreifer als CEO eines nicht existierenden Unternehmens ausgab. Schließlich brachte er B unter dem Vorwand einer „Einstellungsaufgabe“ dazu, auf dem Arbeitscomputer ein Code-Repository herunterzuladen – darin befand sich ein Zero-Day-Trojaner, den der damalige Endgeräteschutz nicht blockierte. Am 20. Oktober nutzte der Angreifer Bs Computer und interne KI-Tools, um A und den dritten Ingenieur C zu kompromittieren. Auf As Gerät gelangte er außerdem an Zugangsdaten für die Container-Bereitstellung. Am 29. Oktober setzte er dann mithilfe von Cs Computer Container auf und führte ein bösartiges Skript aus – damit wurde der gesamte Angriff abgeschlossen.
Auch der Bericht enthält konkrete Angaben zum Geldfluss: Innerhalb von vier Minuten, zwischen 20:05 und 20:09 UTC, wurden aus fünf Hot Wallets 233,46 Millionen XRP transferiert. Aus den Solana- und Optimism-Hot-Wallets verschwanden jeweils rund 970.500 SOL und 44,2 Millionen OP. Danach wurden aus einem weiteren Hot Wallet 18.270 BTC transferiert. Über den internen Signaturdienst nutzte der Angreifer außerdem den Delegierungsmechanismus EIP-7702 von Ethereum und verschaffte sich mit 50 signierten Transaktionen teilweise Zugriff auf Hot Wallets, die von einem von ihm kontrollierten Vertrag verwaltet wurden. Da die Wallets auf Multi-Party Computation basierten und sich eine Delegierung nicht mit einem einzelnen privaten Schlüssel widerrufen ließ, wurde die letzte nicht autorisierte Überweisung über 2.961,9 ETH erst um 23:56 UTC abgeschlossen. Die Delegierung wurde erst am 30. Oktober um 00:10 UTC entfernt.
Zur Bilanz: Dem Bericht zufolge waren Vermögenswerte im Wert von rund 6,34 Milliarden US-Dollar betroffen, davon wurden etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen. Bis zum 31. Oktober waren rund 98 % der betroffenen Token-Vermögenswerte wiederhergestellt. Ein Hinweis zur Einordnung: Diese 98 % liegen über den rund 95 %, die im Update vom 2. November genannt wurden. Der Bericht erläutert die unterschiedlichen Berechnungsgrundlagen nicht. Ich gebe daher zunächst die Originalangabe wieder, ohne sie passend zu machen. Zu den Maßnahmen nach dem Vorfall zählen der Neuaufbau der betroffenen Wallet-Systeme und internen KI-Tools, der Austausch von Geräten und die Ungültigmachung der betreffenden Zugangsdaten. Außerdem sind eine unabhängige Prüfung durch Dritte und die Einrichtung eines Sicherheitsforschungsfonds geplant; einige technische Details bleiben vertraulich.
Meine Einschätzung: Am alarmierendsten ist nicht ein einzelner Klick, sondern dass „Geräte- und Passwortwechsel nicht ausreichten, um alles zu bereinigen“. Der Angreifer hielt sich von Juni bis Oktober im Berechtigungsumfeld verborgen und wartete auf eine Lücke, die direkt zum Signaturdienst führte. Für normale Nutzer ist die Schlussfolgerung ganz praktisch: Selbst eine umfassende Sicherheitsaufarbeitung auf Ebene der Börse ersetzt keine eigene, gestaffelte Verwahrung. Große Beträge, die langfristig unangetastet bleiben, sollte man nicht vollständig an einem Ort aufbewahren.
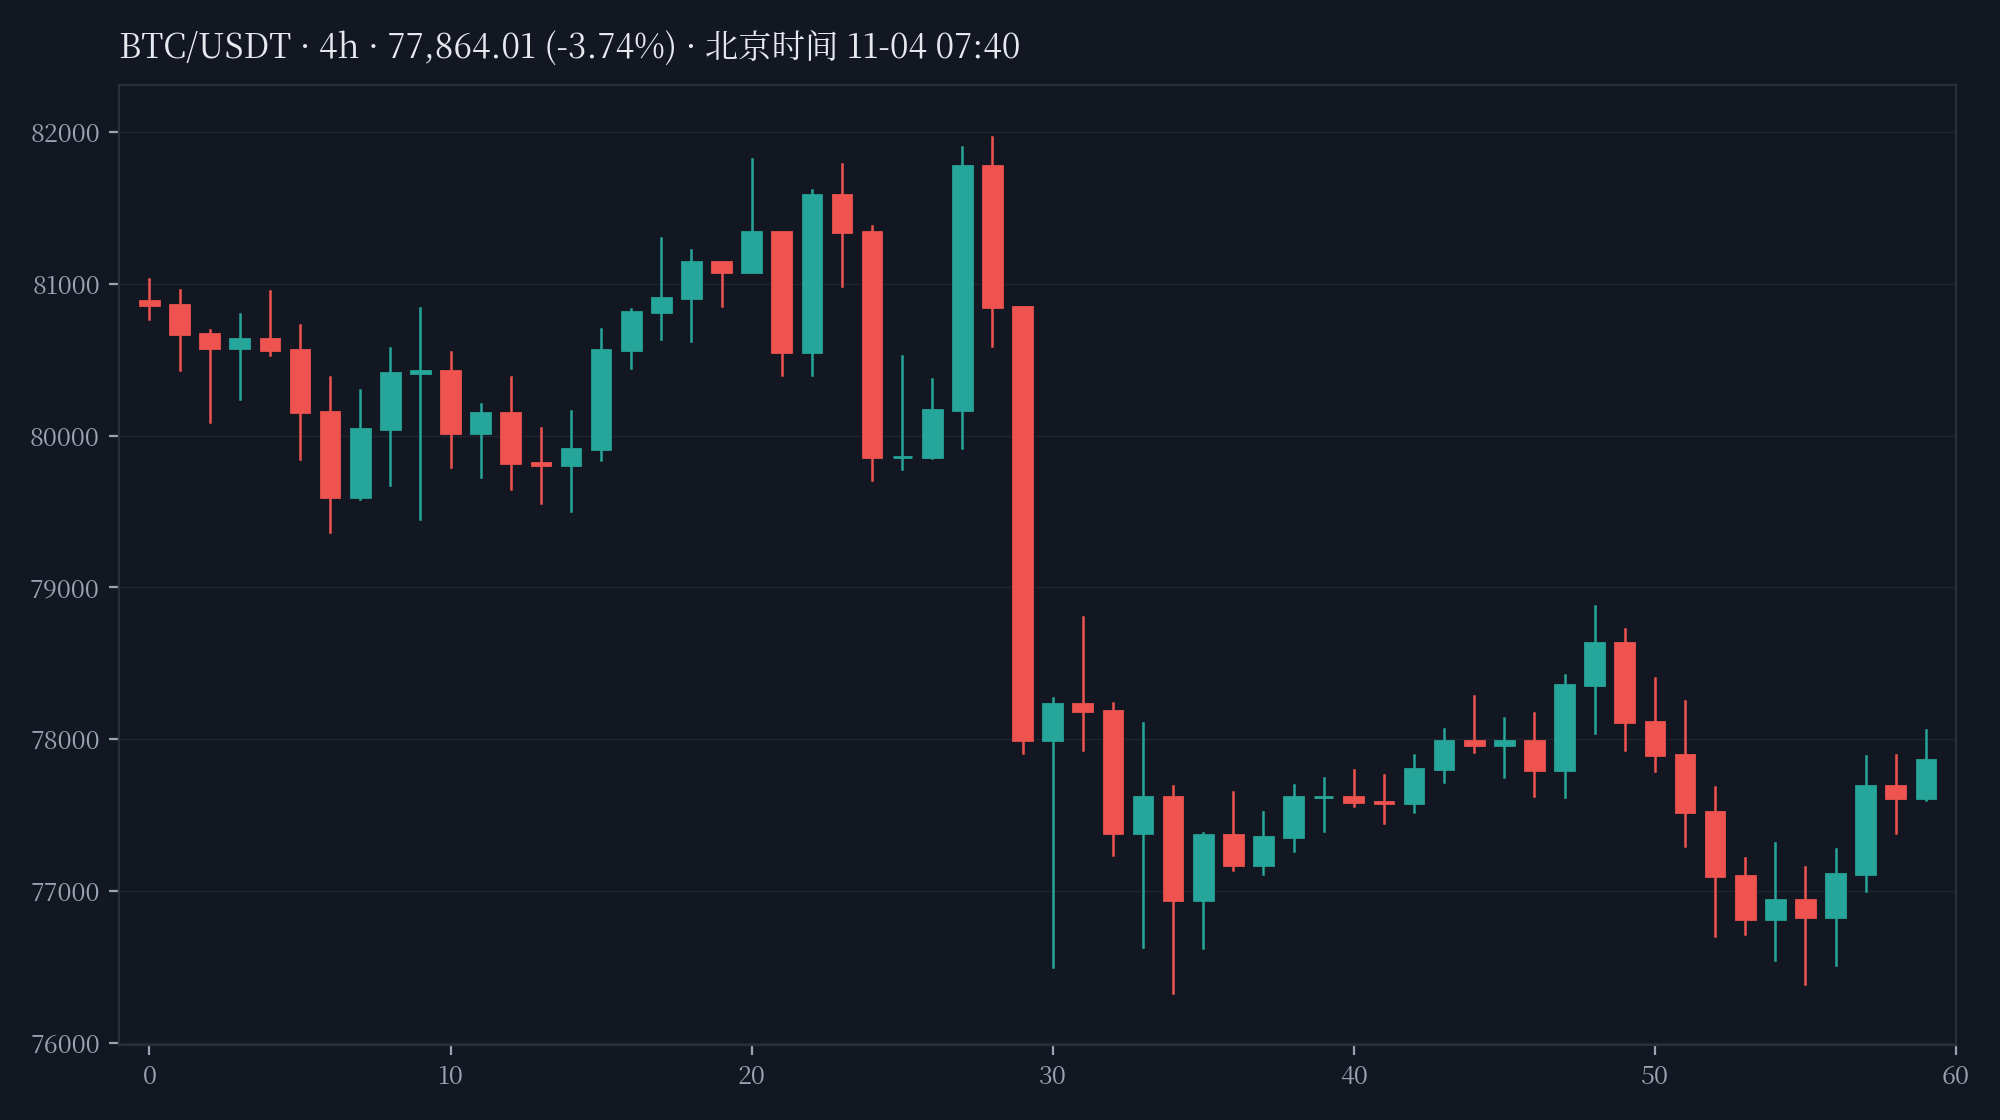
Noch kurz zum Markt: Unmittelbar vor Veröffentlichung notierten die beiden unabhängig geprüften Quellen bei $BTC rund 77.868 US-Dollar und bei $ETH rund 2.288 US-Dollar. Der Gesamtmarkt hielt sich weiterhin oberhalb der Marke von etwa 77.620. Der Bericht enthält keine neuen Angaben zur Mittelverteilung; seine direkten Auswirkungen auf den Markt sind bereits vorbei. Als Nächstes wird sich zeigen, ob der neue Snapshot des Reservenachweises am 4. November neue Zahlen liefert.
Risikohinweis: Der Vorfall wird noch untersucht, und der Bericht bezeichnet sich selbst als „vorläufig“ – Details können sich also noch ändern. Glaubt keinen Behauptungen über eine „offizielle Rückerstattung“ oder eine „Freischaltung gegen Gebühr“, die unter Berufung auf diesen Bericht verbreitet werden. Die Börse wird euch niemals per Direktnachricht nach eurem Passwort oder Bestätigungscode fragen.
Welcher Schritt in diesem Fall war eurer Meinung nach am absurdesten? Das manipulierte Installationspaket im Juni oder das gefälschte Vorstellungsgespräch im September? Ich tippe auf das Vorstellungsgespräch – sogar der CEO war erfunden. Wie soll man sich davor schützen?
#Binance #币安 #交易所安全 #BTC
Zunächst zur zeitlichen Einordnung: Binance veröffentlichte diesen vorläufigen Untersuchungsbericht am 3. November um 22:33 Uhr Pekinger Zeit. Die Runde gestern Abend um 23:38 Uhr und die heute früh um 04:38 Uhr haben ihn beide verpasst. Dieser Beitrag ergänzt nun diesen wesentlichen neuen Stand; es handelt sich nicht um eine erst heute Morgen veröffentlichte Nachricht. Doch dies ist die erste vollständige Chronologie des größten Diebstahls der Geschichte – sie verdient einen eigenen Beitrag.
Die Angriffskette ist deutlich länger und beunruhigender als die vorläufige Ursachenanalyse vom 30. Oktober. Im Juni installierte Ingenieur A aus dem Wallet-Betrieb bei der Suche nach KI-Programmierwerkzeugen ein manipuliertes Homebrew-Installationspaket. Nachdem das Sicherheitsteam es entdeckt hatte, wurden die Geräte ausgetauscht und die Zugangsdaten rotiert. Doch die Berechtigungen von A und den Kollegen aus dem Wallet-Infrastrukturteam waren bereits offengelegt. Im September ging der Angreifer anders vor: Auf einer seriösen Jobplattform gab er sich als Projektleiter aus und nahm Kontakt zu Ingenieur B auf. Zunächst gab es ein Videointerview, danach folgte über eine soziale Plattform ein zweites Gespräch, bei dem sich der Angreifer als CEO eines nicht existierenden Unternehmens ausgab. Schließlich brachte er B unter dem Vorwand einer „Einstellungsaufgabe“ dazu, auf dem Arbeitscomputer ein Code-Repository herunterzuladen – darin befand sich ein Zero-Day-Trojaner, den der damalige Endgeräteschutz nicht blockierte. Am 20. Oktober nutzte der Angreifer Bs Computer und interne KI-Tools, um A und den dritten Ingenieur C zu kompromittieren. Auf As Gerät gelangte er außerdem an Zugangsdaten für die Container-Bereitstellung. Am 29. Oktober setzte er dann mithilfe von Cs Computer Container auf und führte ein bösartiges Skript aus – damit wurde der gesamte Angriff abgeschlossen.
Auch der Bericht enthält konkrete Angaben zum Geldfluss: Innerhalb von vier Minuten, zwischen 20:05 und 20:09 UTC, wurden aus fünf Hot Wallets 233,46 Millionen XRP transferiert. Aus den Solana- und Optimism-Hot-Wallets verschwanden jeweils rund 970.500 SOL und 44,2 Millionen OP. Danach wurden aus einem weiteren Hot Wallet 18.270 BTC transferiert. Über den internen Signaturdienst nutzte der Angreifer außerdem den Delegierungsmechanismus EIP-7702 von Ethereum und verschaffte sich mit 50 signierten Transaktionen teilweise Zugriff auf Hot Wallets, die von einem von ihm kontrollierten Vertrag verwaltet wurden. Da die Wallets auf Multi-Party Computation basierten und sich eine Delegierung nicht mit einem einzelnen privaten Schlüssel widerrufen ließ, wurde die letzte nicht autorisierte Überweisung über 2.961,9 ETH erst um 23:56 UTC abgeschlossen. Die Delegierung wurde erst am 30. Oktober um 00:10 UTC entfernt.
Zur Bilanz: Dem Bericht zufolge waren Vermögenswerte im Wert von rund 6,34 Milliarden US-Dollar betroffen, davon wurden etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen. Bis zum 31. Oktober waren rund 98 % der betroffenen Token-Vermögenswerte wiederhergestellt. Ein Hinweis zur Einordnung: Diese 98 % liegen über den rund 95 %, die im Update vom 2. November genannt wurden. Der Bericht erläutert die unterschiedlichen Berechnungsgrundlagen nicht. Ich gebe daher zunächst die Originalangabe wieder, ohne sie passend zu machen. Zu den Maßnahmen nach dem Vorfall zählen der Neuaufbau der betroffenen Wallet-Systeme und internen KI-Tools, der Austausch von Geräten und die Ungültigmachung der betreffenden Zugangsdaten. Außerdem sind eine unabhängige Prüfung durch Dritte und die Einrichtung eines Sicherheitsforschungsfonds geplant; einige technische Details bleiben vertraulich.
Meine Einschätzung: Am alarmierendsten ist nicht ein einzelner Klick, sondern dass „Geräte- und Passwortwechsel nicht ausreichten, um alles zu bereinigen“. Der Angreifer hielt sich von Juni bis Oktober im Berechtigungsumfeld verborgen und wartete auf eine Lücke, die direkt zum Signaturdienst führte. Für normale Nutzer ist die Schlussfolgerung ganz praktisch: Selbst eine umfassende Sicherheitsaufarbeitung auf Ebene der Börse ersetzt keine eigene, gestaffelte Verwahrung. Große Beträge, die langfristig unangetastet bleiben, sollte man nicht vollständig an einem Ort aufbewahren.
Noch kurz zum Markt: Unmittelbar vor Veröffentlichung notierten die beiden unabhängig geprüften Quellen bei $BTC rund 77.868 US-Dollar und bei $ETH rund 2.288 US-Dollar. Der Gesamtmarkt hielt sich weiterhin oberhalb der Marke von etwa 77.620. Der Bericht enthält keine neuen Angaben zur Mittelverteilung; seine direkten Auswirkungen auf den Markt sind bereits vorbei. Als Nächstes wird sich zeigen, ob der neue Snapshot des Reservenachweises am 4. November neue Zahlen liefert.
Risikohinweis: Der Vorfall wird noch untersucht, und der Bericht bezeichnet sich selbst als „vorläufig“ – Details können sich also noch ändern. Glaubt keinen Behauptungen über eine „offizielle Rückerstattung“ oder eine „Freischaltung gegen Gebühr“, die unter Berufung auf diesen Bericht verbreitet werden. Die Börse wird euch niemals per Direktnachricht nach eurem Passwort oder Bestätigungscode fragen.
Welcher Schritt in diesem Fall war eurer Meinung nach am absurdesten? Das manipulierte Installationspaket im Juni oder das gefälschte Vorstellungsgespräch im September? Ich tippe auf das Vorstellungsgespräch – sogar der CEO war erfunden. Wie soll man sich davor schützen?
#Binance #币安 #交易所安全 #BTC