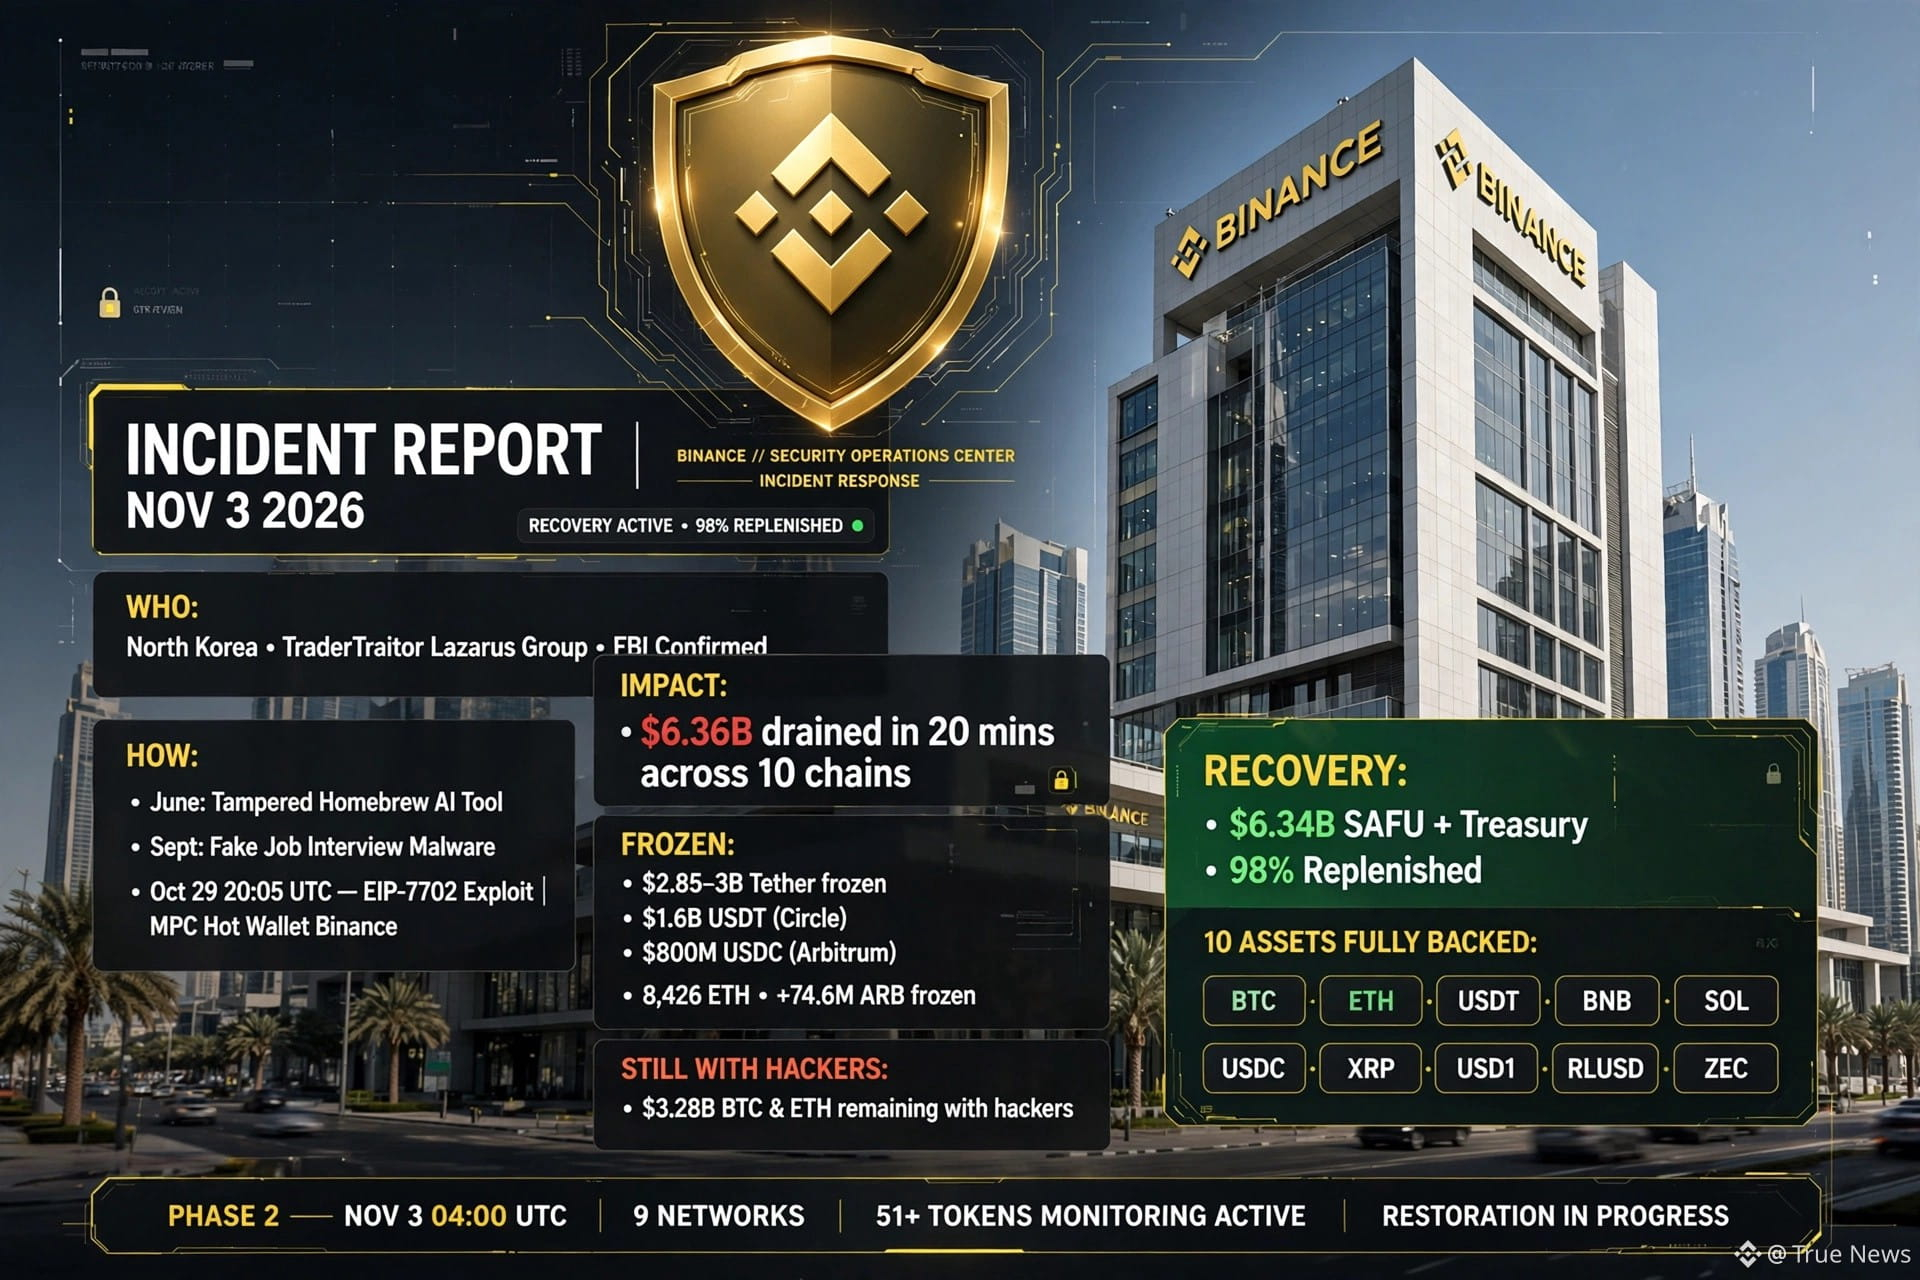
#binanceincidentreport OFFIZIELL 3. Nov. 2026 — der $6,36B-Hack war eine 5-monatige staatliche Kampagne, kein schneller Bug.
WER: Nordkoreas TraderTraitor Lazarus Group, vom FBI mit hoher Zuversicht bestätigt, gleiche Zuschreibung von TRM Labs und Chainalysis.
WIE: Im Juni installierte der Wallet-DevOps-Ingenieur ein manipuliertes Homebrew-AI-Coding-Tool — die erste unbemerkte Kompromittierung. Im September wurde derselbe Ingenieur über eine legitime Jobplattform mit einem gefälschten Project-Director-Interview gelockt, die Malware übernahm das Gerät vollständig.
Am 20. Okt. nutzten die Angreifer das kompromittierte Gerät plus internes KI-Tool, um zu 2 Wallet-Ingenieuren zu pivotieren, und stahlen die Berechtigung zur Container-Bereitstellung.
Am 29. Okt. um 20:05 UTC wurde ein bösartiger Container bereitgestellt, der EIP-7702 ausnutzte, um Ausführung über die MPC-Hot-Wallet Binance 14 zu erlangen; kein einzelner Schlüssel konnte das widerrufen, $6,36B wurden in 20 Minuten über 10 Chains abgezogen, Eindämmung um 00:10 UTC am 30. Okt.
AUSWIRKUNG & EINGEFROREN: Tether fror $1,6B $USDT ein, Circle $800M USDC, Arbitrum Council 8.426 ETH + 74,6M ARB, insgesamt $2,85-3B eingefroren, die Hacker hielten weiterhin $3,28B, größtenteils BTC ETH.
WIEDERHERSTELLUNGS-ERFOLG: $6,34B $SAFU + Treasury sind jetzt zu 98% wieder aufgefüllt, 10 Assets vollständig abgesichert $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC, Phase 2 am 3. Nov. 04:00 UTC 9 Netzwerke 51+ Token, 57 NK-Angriffe im Jahr 2026 blockiert, Nutzer tragen keinen Verlust. BNB, BTC, ETH zeigen die stärkste Erholung.
#binanceincidentreport ecurity #SAFU #TraderTraitor
WER: Nordkoreas TraderTraitor Lazarus Group, vom FBI mit hoher Zuversicht bestätigt, gleiche Zuschreibung von TRM Labs und Chainalysis.
WIE: Im Juni installierte der Wallet-DevOps-Ingenieur ein manipuliertes Homebrew-AI-Coding-Tool — die erste unbemerkte Kompromittierung. Im September wurde derselbe Ingenieur über eine legitime Jobplattform mit einem gefälschten Project-Director-Interview gelockt, die Malware übernahm das Gerät vollständig.
Am 20. Okt. nutzten die Angreifer das kompromittierte Gerät plus internes KI-Tool, um zu 2 Wallet-Ingenieuren zu pivotieren, und stahlen die Berechtigung zur Container-Bereitstellung.
Am 29. Okt. um 20:05 UTC wurde ein bösartiger Container bereitgestellt, der EIP-7702 ausnutzte, um Ausführung über die MPC-Hot-Wallet Binance 14 zu erlangen; kein einzelner Schlüssel konnte das widerrufen, $6,36B wurden in 20 Minuten über 10 Chains abgezogen, Eindämmung um 00:10 UTC am 30. Okt.
AUSWIRKUNG & EINGEFROREN: Tether fror $1,6B $USDT ein, Circle $800M USDC, Arbitrum Council 8.426 ETH + 74,6M ARB, insgesamt $2,85-3B eingefroren, die Hacker hielten weiterhin $3,28B, größtenteils BTC ETH.
WIEDERHERSTELLUNGS-ERFOLG: $6,34B $SAFU + Treasury sind jetzt zu 98% wieder aufgefüllt, 10 Assets vollständig abgesichert $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC, Phase 2 am 3. Nov. 04:00 UTC 9 Netzwerke 51+ Token, 57 NK-Angriffe im Jahr 2026 blockiert, Nutzer tragen keinen Verlust. BNB, BTC, ETH zeigen die stärkste Erholung.
#binanceincidentreport ecurity #SAFU #TraderTraitor