KI-Agenten haben sich erstmals in großem Umfang in das Dokumentations-Backend eines Projekts eingeschlichen.
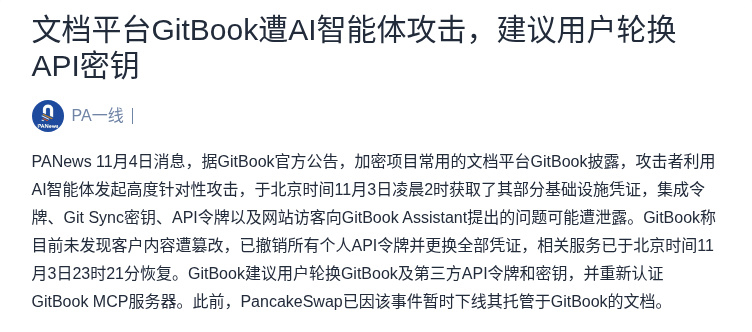
Laut einer Meldung von PANews vom 4. November erklärte GitBook in einer offiziellen Mitteilung, dass Angreifer mithilfe von KI-Agenten einen hochgradig gezielten Angriff gestartet und am 3. November um 2:00 Uhr Pekinger Zeit Zugangsdaten für Teile der Infrastruktur erlangt hätten. Integrationstoken, Git-Sync-Schlüssel, API-Token sowie die Fragen, die Website-Besucher dem GitBook Assistant gestellt haben, könnten offengelegt worden sein.
GitBook zufolge gebe es keine Hinweise darauf, dass Inhalte von Kunden manipuliert wurden. Alle persönlichen API-Token seien widerrufen und sämtliche Zugangsdaten ersetzt worden. Die betroffenen Dienste seien am 3. November um 23:21 Uhr Pekinger Zeit wiederhergestellt worden. Nutzer wurden dazu aufgefordert, ihre GitBook- und Drittanbieter-API-Token und -Schlüssel zu erneuern und den GitBook-MCP-Server erneut zu authentifizieren. Zuvor hatte PancakeSwap seine auf GitBook gehostete Dokumentation aufgrund des Vorfalls vorübergehend offline genommen.
Zwei mögliche Szenarien: Erstens erneuern die Projekte ihre Token und überprüfen die Berechtigungen und suchen nach alten Schlüsseln in GitHub-Repositories, CI/CD-Systemen und bei Drittanbietern. Zweitens kommt es später tatsächlich bei einem Projekt infolge offengelegter Zugangsdaten zu einem Vorfall, der Gelder oder Code betrifft. Welcher Bereich bereitet dir mehr Sorgen: die Berechtigungen für die Dokumentation oder die automatisierten Abläufe?
Quelle: PANews
Bild 1: GitBook von KI-Agenten angegriffen – Nutzern wird empfohlen, ihre API-Schlüssel zu erneuern · Screenshot der Quellseite
Bildquelle: https://www.panewslab.com/zh/articles/01a1a271-1594-7052-9427-1c932a0acedb
Laut einer Meldung von PANews vom 4. November erklärte GitBook in einer offiziellen Mitteilung, dass Angreifer mithilfe von KI-Agenten einen hochgradig gezielten Angriff gestartet und am 3. November um 2:00 Uhr Pekinger Zeit Zugangsdaten für Teile der Infrastruktur erlangt hätten. Integrationstoken, Git-Sync-Schlüssel, API-Token sowie die Fragen, die Website-Besucher dem GitBook Assistant gestellt haben, könnten offengelegt worden sein.
GitBook zufolge gebe es keine Hinweise darauf, dass Inhalte von Kunden manipuliert wurden. Alle persönlichen API-Token seien widerrufen und sämtliche Zugangsdaten ersetzt worden. Die betroffenen Dienste seien am 3. November um 23:21 Uhr Pekinger Zeit wiederhergestellt worden. Nutzer wurden dazu aufgefordert, ihre GitBook- und Drittanbieter-API-Token und -Schlüssel zu erneuern und den GitBook-MCP-Server erneut zu authentifizieren. Zuvor hatte PancakeSwap seine auf GitBook gehostete Dokumentation aufgrund des Vorfalls vorübergehend offline genommen.
Zwei mögliche Szenarien: Erstens erneuern die Projekte ihre Token und überprüfen die Berechtigungen und suchen nach alten Schlüsseln in GitHub-Repositories, CI/CD-Systemen und bei Drittanbietern. Zweitens kommt es später tatsächlich bei einem Projekt infolge offengelegter Zugangsdaten zu einem Vorfall, der Gelder oder Code betrifft. Welcher Bereich bereitet dir mehr Sorgen: die Berechtigungen für die Dokumentation oder die automatisierten Abläufe?
Quelle: PANews
Bild 1: GitBook von KI-Agenten angegriffen – Nutzern wird empfohlen, ihre API-Schlüssel zu erneuern · Screenshot der Quellseite
Bildquelle: https://www.panewslab.com/zh/articles/01a1a271-1594-7052-9427-1c932a0acedb