Manchmal beginnt ein Hackerangriff nicht mit einer Sicherheitslücke in einem System, sondern mit einer freundlichen Nachricht, die eine bessere Jobchance verspricht.
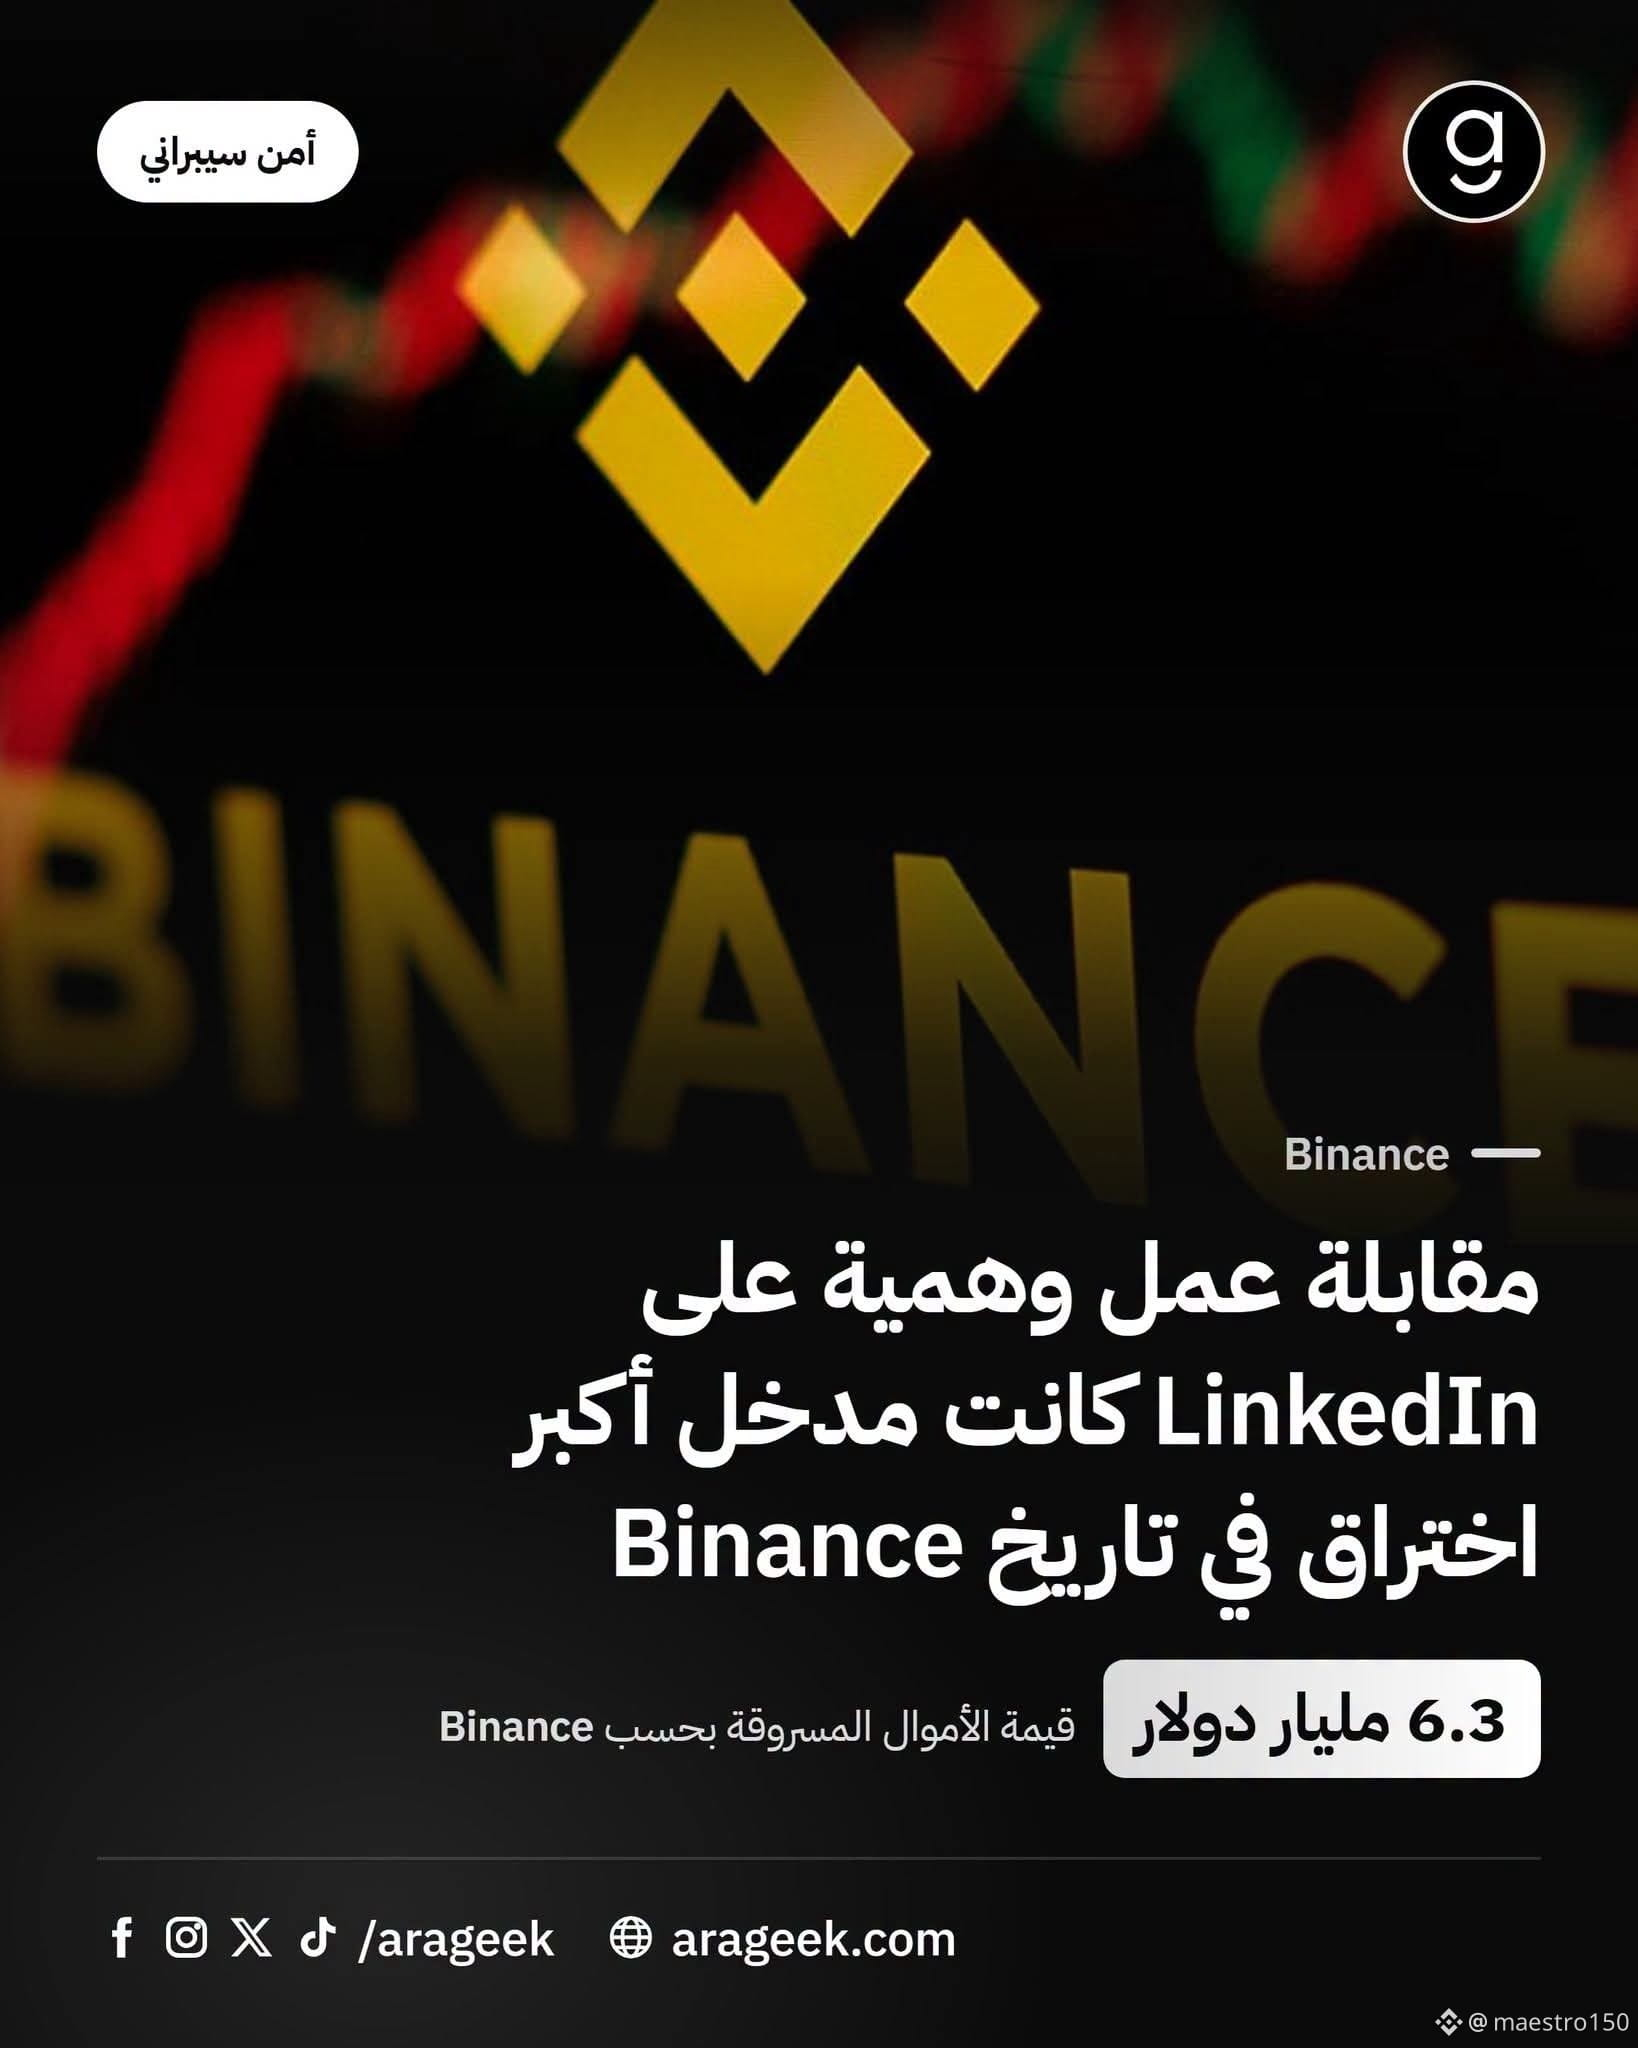
Die Plattform Binance teilte mit, dass Hacker aus Nordkorea nach Angaben des Unternehmens vergangene Woche einen Diebstahl im Wert von 6,3 Milliarden US-Dollar begangen hätten – den größten in der Geschichte der Kryptowährungen. Alles begann damit, dass eine Person, die sich als Projektmanager ausgab, über LinkedIn einen Ingenieur des Unternehmens kontaktierte.
Laut dem Bericht von Binance wurden für den Ingenieur zwei fingierte Vorstellungsgespräche arrangiert: das erste mit einem Personalverantwortlichen, das zweite mit jemandem, der sich als Geschäftsführer eines nicht existierenden Unternehmens ausgab. Anschließend wurde er dazu gebracht, eine Datei herunterzuladen, die als Testaufgabe ausgegeben wurde – und so erhielten die Angreifer Zugang zu den Systemen des Unternehmens.
Das Unternehmen erklärt, die Angreifer hätten außerdem eine Werbekampagne eingesetzt, um einen weiteren Ingenieur dazu zu bringen, eine manipulierte Version der Software Homebrew herunterzuladen. Auf diesem Weg sammelten sie Informationen über Mitarbeitende, die Wallets verwalten. Binance konnte rund 2,5 Milliarden US-Dollar zurückholen, nachdem Tether und Circle gestohlene Stablecoins eingefroren hatten.
Das zeigt, dass das schwächste Glied in der Sicherheit oft der Mensch selbst ist und verlockende Jobangebote zu einem gängigen Mittel für Hackerangriffe geworden sind. Das betrifft alle, die auf Jobsuche sind – nicht nur Mitarbeitende großer Unternehmen.
Hast du schon einmal ein Jobangebot auf LinkedIn erhalten, das dir verdächtig vorkam?
#أمن_سيبراني _سيبراني #الهالفينغ #العملات_المشفرة #الهندسة_الاجتماعية #لينكدإن #Binance
Die Plattform Binance teilte mit, dass Hacker aus Nordkorea nach Angaben des Unternehmens vergangene Woche einen Diebstahl im Wert von 6,3 Milliarden US-Dollar begangen hätten – den größten in der Geschichte der Kryptowährungen. Alles begann damit, dass eine Person, die sich als Projektmanager ausgab, über LinkedIn einen Ingenieur des Unternehmens kontaktierte.
Laut dem Bericht von Binance wurden für den Ingenieur zwei fingierte Vorstellungsgespräche arrangiert: das erste mit einem Personalverantwortlichen, das zweite mit jemandem, der sich als Geschäftsführer eines nicht existierenden Unternehmens ausgab. Anschließend wurde er dazu gebracht, eine Datei herunterzuladen, die als Testaufgabe ausgegeben wurde – und so erhielten die Angreifer Zugang zu den Systemen des Unternehmens.
Das Unternehmen erklärt, die Angreifer hätten außerdem eine Werbekampagne eingesetzt, um einen weiteren Ingenieur dazu zu bringen, eine manipulierte Version der Software Homebrew herunterzuladen. Auf diesem Weg sammelten sie Informationen über Mitarbeitende, die Wallets verwalten. Binance konnte rund 2,5 Milliarden US-Dollar zurückholen, nachdem Tether und Circle gestohlene Stablecoins eingefroren hatten.
Das zeigt, dass das schwächste Glied in der Sicherheit oft der Mensch selbst ist und verlockende Jobangebote zu einem gängigen Mittel für Hackerangriffe geworden sind. Das betrifft alle, die auf Jobsuche sind – nicht nur Mitarbeitende großer Unternehmen.
Hast du schon einmal ein Jobangebot auf LinkedIn erhalten, das dir verdächtig vorkam?
#أمن_سيبراني _سيبراني #الهالفينغ #العملات_المشفرة #الهندسة_الاجتماعية #لينكدإن #Binance