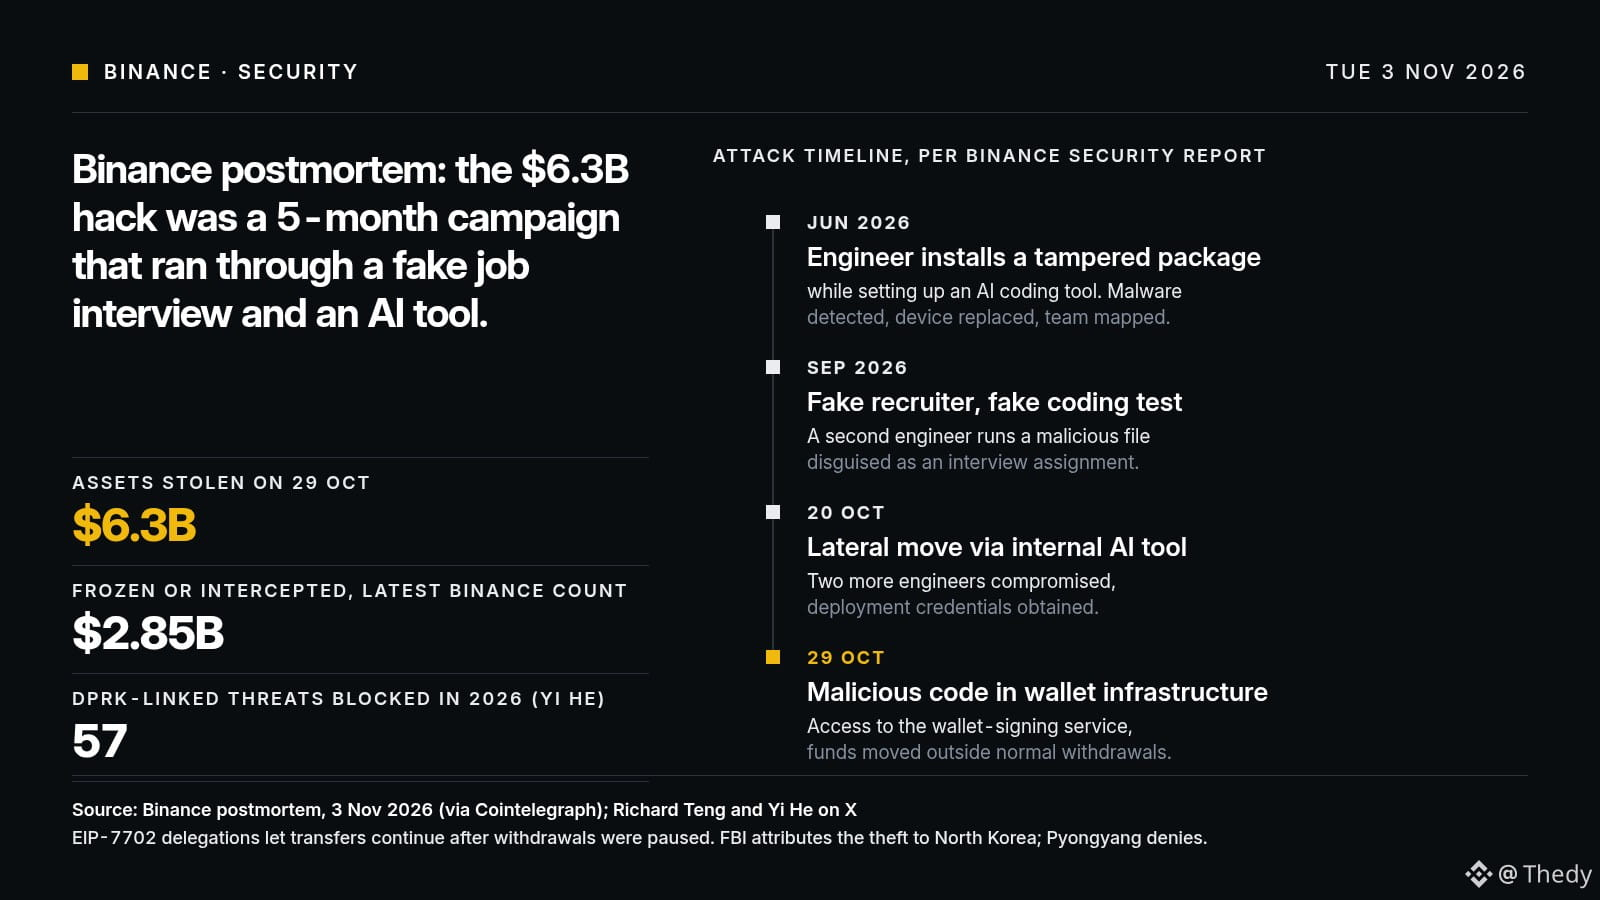
Der 6,3-Mrd.-$-Hack bei Binance begann nicht am 29.10. Laut dem von Binance an diesem Dienstag, dem 3.11., veröffentlichten Post-Mortem nahm alles fünf Monate zuvor mit einem gefälschten Bewerbungsgespräch und einem manipulierten KI-Coding-Tool seinen Anfang.
Der zeitliche Ablauf laut Binance (Bericht von Cointelegraph aufgegriffen):
Juni 2026. Ein Ingenieur installiert beim Einrichten eines KI-Coding-Tools ein manipuliertes Softwarepaket. Malware wird entdeckt, der Rechner ersetzt – doch das Wallet-Team ist bereits ausgespäht.
September. Gefälschte Recruiter nehmen einen zweiten Ingenieur ins Visier. Der „technische Test“ ist eine Schadsoftware-Datei, die Sicherheitsvorkehrungen umgeht.
20. Oktober. Über diese Stelle und ein internes KI-Tool werden zwei weitere Ingenieure kompromittiert, Berechtigungsnachweise für Deployments gestohlen.
29. Oktober. Schadcode in der Wallet-Infrastruktur, Zugriff auf den Signaturdienst, Gelder außerhalb des Auszahlungsprozesses abgezogen.
Ein technisches Detail, das für Nutzer von $ETH wichtig ist: Die Angreifer nutzten EIP-7702-Delegierungen aus, wodurch Transfers auch nach der Aussetzung von Auszahlungen weiterlaufen konnten. Binance beziffert die eingefrorenen oder abgefangenen Gelder auf 2,85 Mrd. $. Richard Teng spricht auf X von einer monatelangen Kampagne. Yi He erklärt, 2026 seien 57 mit Nordkorea verbundene Bedrohungen abgewehrt worden. Das FBI beschuldigt Pjöngjang, das die Vorwürfe zurückweist.
Meine Einschätzung: Das schwächste Glied war weder die Blockchain noch ein Smart Contract, sondern die Rechner der Ingenieure. Zwei mögliche Folgen. Entweder beruhigt das Post-Mortem die Gemüter, die an diesem Dienstag wieder positiven Nettozuflüsse zu Binance bestätigen sich, und $BNB profitiert davon. Oder andere Börsen entdecken dieselbe Methode bei sich, und das Misstrauen breitet sich auf die gesamte Branche aus.
Frage an die Krypto-Entwickler: Führt ihr einen technischen Test, den euch ein Recruiter als Datei schickt, noch auf eurem Arbeitsrechner aus?
#Binance #CyberSecurity
Der zeitliche Ablauf laut Binance (Bericht von Cointelegraph aufgegriffen):
Juni 2026. Ein Ingenieur installiert beim Einrichten eines KI-Coding-Tools ein manipuliertes Softwarepaket. Malware wird entdeckt, der Rechner ersetzt – doch das Wallet-Team ist bereits ausgespäht.
September. Gefälschte Recruiter nehmen einen zweiten Ingenieur ins Visier. Der „technische Test“ ist eine Schadsoftware-Datei, die Sicherheitsvorkehrungen umgeht.
20. Oktober. Über diese Stelle und ein internes KI-Tool werden zwei weitere Ingenieure kompromittiert, Berechtigungsnachweise für Deployments gestohlen.
29. Oktober. Schadcode in der Wallet-Infrastruktur, Zugriff auf den Signaturdienst, Gelder außerhalb des Auszahlungsprozesses abgezogen.
Ein technisches Detail, das für Nutzer von $ETH wichtig ist: Die Angreifer nutzten EIP-7702-Delegierungen aus, wodurch Transfers auch nach der Aussetzung von Auszahlungen weiterlaufen konnten. Binance beziffert die eingefrorenen oder abgefangenen Gelder auf 2,85 Mrd. $. Richard Teng spricht auf X von einer monatelangen Kampagne. Yi He erklärt, 2026 seien 57 mit Nordkorea verbundene Bedrohungen abgewehrt worden. Das FBI beschuldigt Pjöngjang, das die Vorwürfe zurückweist.
Meine Einschätzung: Das schwächste Glied war weder die Blockchain noch ein Smart Contract, sondern die Rechner der Ingenieure. Zwei mögliche Folgen. Entweder beruhigt das Post-Mortem die Gemüter, die an diesem Dienstag wieder positiven Nettozuflüsse zu Binance bestätigen sich, und $BNB profitiert davon. Oder andere Börsen entdecken dieselbe Methode bei sich, und das Misstrauen breitet sich auf die gesamte Branche aus.
Frage an die Krypto-Entwickler: Führt ihr einen technischen Test, den euch ein Recruiter als Datei schickt, noch auf eurem Arbeitsrechner aus?
#Binance #CyberSecurity