#binanceincidentreport
🚨 #Binance gibt an, 98 % der Vermögenswerte ersetzt zu haben, die von dem Sicherheitsvorfall am 29. Oktober betroffen waren, und kauft die verbleibenden, weniger liquiden Token.
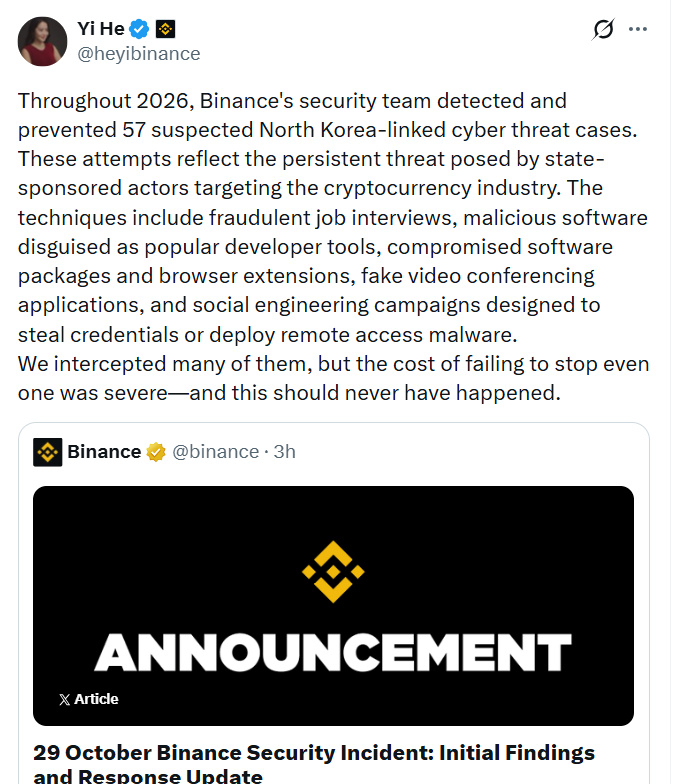
Co-CEO Yi He gab außerdem bekannt, dass die Börse 2026 57 mutmaßliche Cyberbedrohungen abgewehrt hat, darunter fingierte Vorstellungsgespräche, Schadsoftware, betrügerische Browser-Erweiterungen und Kampagnen zum Diebstahl von Zugangsdaten.
Gefälschte Videokonferenz-Apps waren ein weiterer Angriffsweg. Auch Kampagnen zum Diebstahl von Zugangsdaten kamen zum Einsatz. Einige zielten darauf ab, Malware für den Fernzugriff auf Computer zu installieren.
Wie ein fingiertes Vorstellungsgespräch einen Mitarbeiter erreichte
Binances erste Erkenntnisse beschreiben einen solchen Fall. Ein Softwareentwickler wurde im September kontaktiert. Eine Person, die sich als Projektleiter ausgab, nutzte dafür eine seriöse Jobplattform.
Ein vermeintlicher HR-Mitarbeiter führte ein Videointerview. Dabei teilte die Person ein Profil in sozialen Medien mit persönlichen Fotos. Ein zweiter Interviewer gab sich als Geschäftsführer aus. Diese Person wies den Entwickler an, eine Aufgabenstellung herunterzuladen.
Laut Binance enthielt die Aufgabenstellung schädlichen Code. Dieser wurde während der Einrichtung ausgeführt und umging die Endgerätesicherheits-Tools. Am 20. Oktober nutzte der Angreifer den kompromittierten Computer. Ein internes KI-Tool half dabei, zwei Wallet-Entwickler zu erreichen. Die bei diesem Angriff erbeuteten Zugangsdaten ermöglichten den Zugriff auf die Wallet-Signierung.
Yis Beitrag schlüsselte nicht auf, wie viele der 57 Fälle mit fingierten Stellenangeboten zusammenhingen.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance gibt an, 98 % der Vermögenswerte ersetzt zu haben, die von dem Sicherheitsvorfall am 29. Oktober betroffen waren, und kauft die verbleibenden, weniger liquiden Token.
Co-CEO Yi He gab außerdem bekannt, dass die Börse 2026 57 mutmaßliche Cyberbedrohungen abgewehrt hat, darunter fingierte Vorstellungsgespräche, Schadsoftware, betrügerische Browser-Erweiterungen und Kampagnen zum Diebstahl von Zugangsdaten.
Gefälschte Videokonferenz-Apps waren ein weiterer Angriffsweg. Auch Kampagnen zum Diebstahl von Zugangsdaten kamen zum Einsatz. Einige zielten darauf ab, Malware für den Fernzugriff auf Computer zu installieren.
Wie ein fingiertes Vorstellungsgespräch einen Mitarbeiter erreichte
Binances erste Erkenntnisse beschreiben einen solchen Fall. Ein Softwareentwickler wurde im September kontaktiert. Eine Person, die sich als Projektleiter ausgab, nutzte dafür eine seriöse Jobplattform.
Ein vermeintlicher HR-Mitarbeiter führte ein Videointerview. Dabei teilte die Person ein Profil in sozialen Medien mit persönlichen Fotos. Ein zweiter Interviewer gab sich als Geschäftsführer aus. Diese Person wies den Entwickler an, eine Aufgabenstellung herunterzuladen.
Laut Binance enthielt die Aufgabenstellung schädlichen Code. Dieser wurde während der Einrichtung ausgeführt und umging die Endgerätesicherheits-Tools. Am 20. Oktober nutzte der Angreifer den kompromittierten Computer. Ein internes KI-Tool half dabei, zwei Wallet-Entwickler zu erreichen. Die bei diesem Angriff erbeuteten Zugangsdaten ermöglichten den Zugriff auf die Wallet-Signierung.
Yis Beitrag schlüsselte nicht auf, wie viele der 57 Fälle mit fingierten Stellenangeboten zusammenhingen.
#Write2Earn $BTC $XRP $BNB