
Was ist passiert und wie gelang es den Hackern, Binance zu hacken?
$BNB
Binance hat die Einzelheiten des Hacks im Wert von 6,3 Milliarden US-Dollar enthüllt, der nordkoreanischen Hackern zugeschrieben wird – und die Geschichte klingt wie aus einem Film. Es handelte sich nicht um einen Systemfehler, sondern um einen Angriff, der sich über Monate hinzog und mit menschlicher Unachtsamkeit begann.
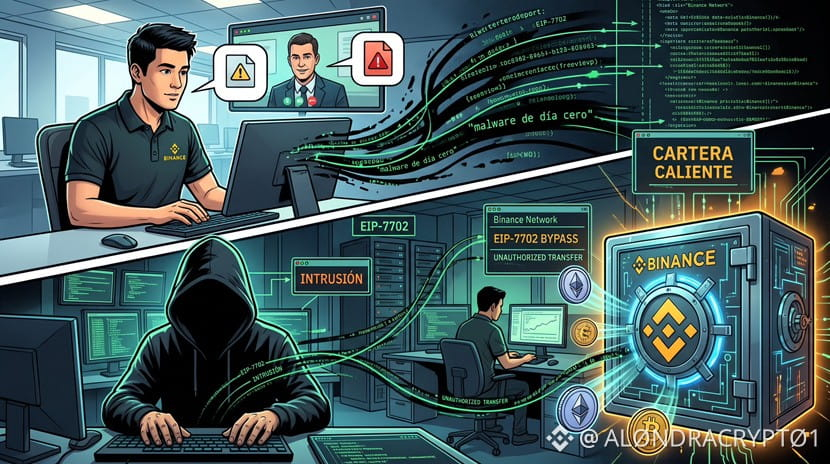
1. Das gefälschte Vorstellungsgespräch: Ein Hacker gab sich auf einer Jobplattform als Personalvermittler aus und kontaktierte einen Binance-Ingenieur. Mit Videoanrufen und gefälschten Profilen gewannen sie sein Vertrauen. Beim „zweiten Vorstellungsgespräch“ baten sie ihn, eine Datei für einen Programmiertest herunterzuladen. Diese Datei enthielt eine Spionage-Malware, die seinen Arbeitscomputer infizierte.
2. Die Infiltration: Über diesen Zugang drangen die Angreifer in die Computer weiterer Ingenieure aus dem Wallet-Team des Unternehmens ein.
3. Der Diebstahl: Nachdem sie einmal Zugang hatten, nutzten sie ein Ethereum-Protokoll (EIP-7702), um Auszahlungsberechtigungen für eine Hot Wallet (mit dem Internet verbunden) zu erhalten. Kein einzelner Binance-Schlüssel konnte den Angriff rechtzeitig stoppen, denn die Wallets des Unternehmens erfordern mehrere Genehmigungen. Dadurch verzögerte sich die Reaktion um einige Stunden, während die Gelder abflossen.
Die gute Nachricht: Binance versichert, dass bereits 98 % der gestohlenen Gelder mit unternehmenseigenen Mitteln ersetzt wurden und 2,85 Milliarden US-Dollar eingefroren werden konnten. Außerdem garantiert das Unternehmen, dass die Nutzer nicht betroffen sein werden.
Was hältst du von der Strategie der Hacker? Überrascht es dich, dass ein Gigant wie Binance auf eine Social-Engineering-Falle hereingefallen ist? Ich freue mich auf deine Meinung in den Kommentaren! 👇
#Binance #SeguridadCripto
$BNB
Binance hat die Einzelheiten des Hacks im Wert von 6,3 Milliarden US-Dollar enthüllt, der nordkoreanischen Hackern zugeschrieben wird – und die Geschichte klingt wie aus einem Film. Es handelte sich nicht um einen Systemfehler, sondern um einen Angriff, der sich über Monate hinzog und mit menschlicher Unachtsamkeit begann.
1. Das gefälschte Vorstellungsgespräch: Ein Hacker gab sich auf einer Jobplattform als Personalvermittler aus und kontaktierte einen Binance-Ingenieur. Mit Videoanrufen und gefälschten Profilen gewannen sie sein Vertrauen. Beim „zweiten Vorstellungsgespräch“ baten sie ihn, eine Datei für einen Programmiertest herunterzuladen. Diese Datei enthielt eine Spionage-Malware, die seinen Arbeitscomputer infizierte.
2. Die Infiltration: Über diesen Zugang drangen die Angreifer in die Computer weiterer Ingenieure aus dem Wallet-Team des Unternehmens ein.
3. Der Diebstahl: Nachdem sie einmal Zugang hatten, nutzten sie ein Ethereum-Protokoll (EIP-7702), um Auszahlungsberechtigungen für eine Hot Wallet (mit dem Internet verbunden) zu erhalten. Kein einzelner Binance-Schlüssel konnte den Angriff rechtzeitig stoppen, denn die Wallets des Unternehmens erfordern mehrere Genehmigungen. Dadurch verzögerte sich die Reaktion um einige Stunden, während die Gelder abflossen.
Die gute Nachricht: Binance versichert, dass bereits 98 % der gestohlenen Gelder mit unternehmenseigenen Mitteln ersetzt wurden und 2,85 Milliarden US-Dollar eingefroren werden konnten. Außerdem garantiert das Unternehmen, dass die Nutzer nicht betroffen sein werden.
Was hältst du von der Strategie der Hacker? Überrascht es dich, dass ein Gigant wie Binance auf eine Social-Engineering-Falle hereingefallen ist? Ich freue mich auf deine Meinung in den Kommentaren! 👇
#Binance #SeguridadCripto