
Der Diebstahl von 6,3 Milliarden Dollar bei Binance: Die erschreckendsten Details sind ans Licht gekommen!
Wer hätte gedacht, dass nordkoreanische Hacker ein Bewerbungsgespräch sorgfältig inszenieren würden, um die größte Kryptowährungsbörse der Welt zu infiltrieren?!
Binance hat gerade einen vorläufigen Untersuchungsbericht veröffentlicht, der aufdeckt, wie die Angreifer bei diesem spektakulären Diebstahl vorgingen.
Die gesamte Operation wurde mindestens einen Monat im Voraus vorbereitet.
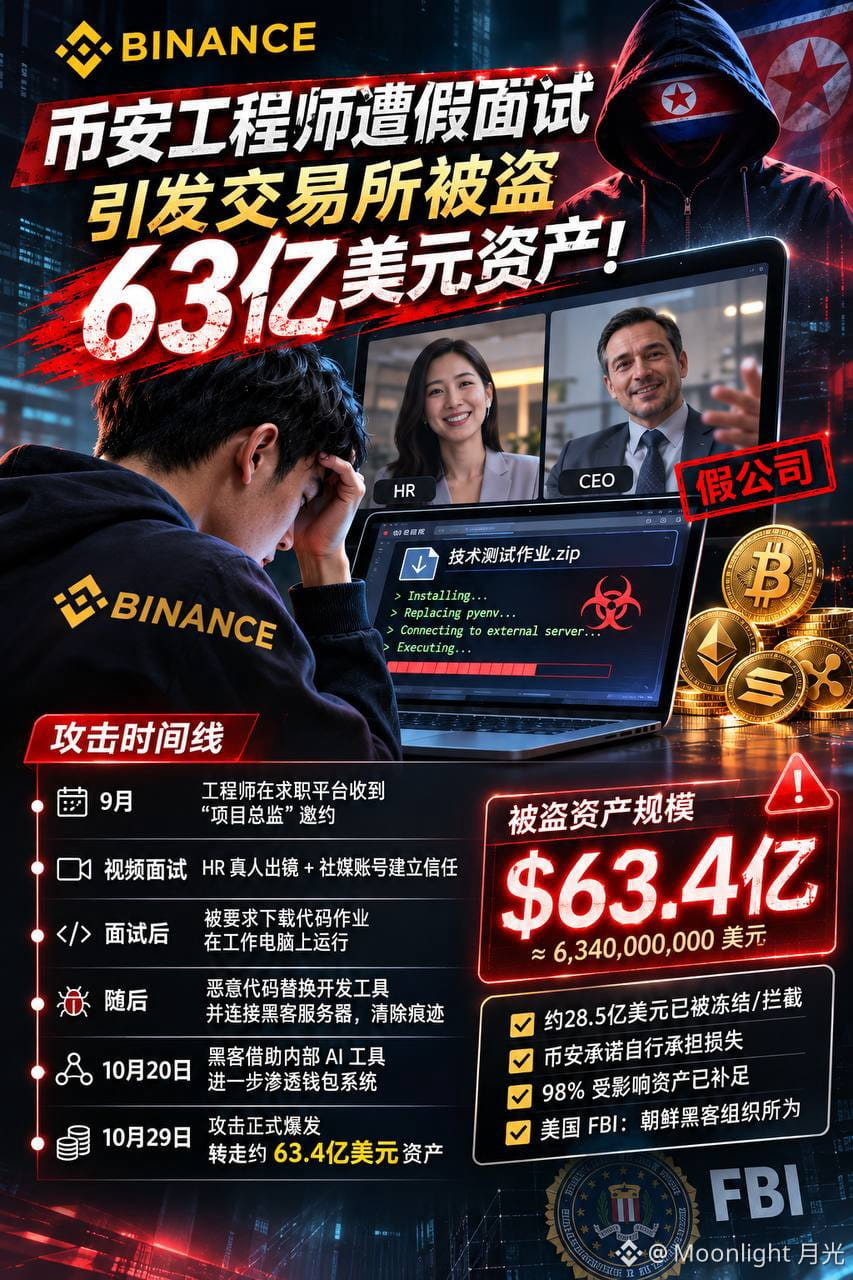
Im September dieses Jahres hinterließ ein Softwareentwickler von Binance seinen Lebenslauf auf einer Jobplattform. Kurz darauf meldete sich jemand, der sich als Projektdirektor ausgab, und lud ihn zu einem Bewerbungsgespräch ein.
Beim ersten Gespräch zeigte sich ein echter HR-Mitarbeiter per Video, mit Gesicht. Er gab sogar freiwillig seine Social-Media-Konten preis, auf denen es zahlreiche Fotos und Videos aus seinem Alltag gab.
Beim zweiten Gespräch wurde es noch dreister: Sogar der CEO des Unternehmens trat persönlich auf!
Das Problem war nur: Diese Firma war von Anfang bis Ende frei erfunden 🥲
Gegen Ende des Gesprächs bat die andere Seite den Entwickler, eine Code-Aufgabe herunterzuladen, angeblich als Test seiner technischen Fähigkeiten.
Der Binance-Entwickler tat, worum man ihn gebeten hatte, und führte den Code direkt auf seinem Arbeitscomputer aus.
Er ahnte nicht, dass die Hacker genau auf diesen Moment gewartet hatten.
Die Schadsoftware ersetzte unbemerkt das legitime Entwicklungstool pyenv auf dem Computer, verband sich mit externen Servern, führte Befehle aus und beseitigte Spuren des Eindringens.
Nicht einmal die damals eingesetzte Endpoint-Sicherheitssoftware bemerkte etwas Verdächtiges.
Am 20. Oktober nutzten die Hacker den übernommenen Computer und interne KI-Tools, um in die Geräte weiterer Entwickler einzudringen und Berechtigungen für Deployments zu stehlen.
Am 29. Oktober begann der Angriff.
Innerhalb weniger Stunden wurden Vermögenswerte wie BTC, ETH, SOL und XRP nacheinander abgezogen. Der Schaden belief sich auf insgesamt 6,34 Milliarden Dollar!
Noch beunruhigender: Nachdem Binance Auszahlungen gestoppt hatte, waren einige bösartige On-Chain-Berechtigungen weiterhin aktiv, sodass die Hacker Vermögenswerte weiter verschieben konnten.
Das FBI geht davon aus, dass nordkoreanische Hacker dahinterstecken.
Nach der Lektüre dieses Berichts finde ich das wirklich beängstigend.
Kryptobörsen investieren riesige Summen in den Aufbau von Sicherheitssystemen.
Doch Hacker können mit einem Lebenslauf, einem Videointerview und einer Code-Aufgabe beginnen und sich so Schritt für Schritt Zugang zu den zentralen Wallet-Systemen verschaffen.
Wenn ihr künftig ein Jobangebot mit hohem Gehalt bekommt – besonders wenn ihr für ein Bewerbungsgespräch Code herunterladen oder Software installieren sollt –, solltet ihr wirklich besonders vorsichtig sein.
Denn während ihr glaubt, euch gerade für einen neuen Job zu bewerben, könnte die andere Seite in Wirklichkeit gerade herausfinden, wie sie euren Computer knacken kann 🥺
$BNB
Wer hätte gedacht, dass nordkoreanische Hacker ein Bewerbungsgespräch sorgfältig inszenieren würden, um die größte Kryptowährungsbörse der Welt zu infiltrieren?!
Binance hat gerade einen vorläufigen Untersuchungsbericht veröffentlicht, der aufdeckt, wie die Angreifer bei diesem spektakulären Diebstahl vorgingen.
Die gesamte Operation wurde mindestens einen Monat im Voraus vorbereitet.
Im September dieses Jahres hinterließ ein Softwareentwickler von Binance seinen Lebenslauf auf einer Jobplattform. Kurz darauf meldete sich jemand, der sich als Projektdirektor ausgab, und lud ihn zu einem Bewerbungsgespräch ein.
Beim ersten Gespräch zeigte sich ein echter HR-Mitarbeiter per Video, mit Gesicht. Er gab sogar freiwillig seine Social-Media-Konten preis, auf denen es zahlreiche Fotos und Videos aus seinem Alltag gab.
Beim zweiten Gespräch wurde es noch dreister: Sogar der CEO des Unternehmens trat persönlich auf!
Das Problem war nur: Diese Firma war von Anfang bis Ende frei erfunden 🥲
Gegen Ende des Gesprächs bat die andere Seite den Entwickler, eine Code-Aufgabe herunterzuladen, angeblich als Test seiner technischen Fähigkeiten.
Der Binance-Entwickler tat, worum man ihn gebeten hatte, und führte den Code direkt auf seinem Arbeitscomputer aus.
Er ahnte nicht, dass die Hacker genau auf diesen Moment gewartet hatten.
Die Schadsoftware ersetzte unbemerkt das legitime Entwicklungstool pyenv auf dem Computer, verband sich mit externen Servern, führte Befehle aus und beseitigte Spuren des Eindringens.
Nicht einmal die damals eingesetzte Endpoint-Sicherheitssoftware bemerkte etwas Verdächtiges.
Am 20. Oktober nutzten die Hacker den übernommenen Computer und interne KI-Tools, um in die Geräte weiterer Entwickler einzudringen und Berechtigungen für Deployments zu stehlen.
Am 29. Oktober begann der Angriff.
Innerhalb weniger Stunden wurden Vermögenswerte wie BTC, ETH, SOL und XRP nacheinander abgezogen. Der Schaden belief sich auf insgesamt 6,34 Milliarden Dollar!
Noch beunruhigender: Nachdem Binance Auszahlungen gestoppt hatte, waren einige bösartige On-Chain-Berechtigungen weiterhin aktiv, sodass die Hacker Vermögenswerte weiter verschieben konnten.
Das FBI geht davon aus, dass nordkoreanische Hacker dahinterstecken.
Nach der Lektüre dieses Berichts finde ich das wirklich beängstigend.
Kryptobörsen investieren riesige Summen in den Aufbau von Sicherheitssystemen.
Doch Hacker können mit einem Lebenslauf, einem Videointerview und einer Code-Aufgabe beginnen und sich so Schritt für Schritt Zugang zu den zentralen Wallet-Systemen verschaffen.
Wenn ihr künftig ein Jobangebot mit hohem Gehalt bekommt – besonders wenn ihr für ein Bewerbungsgespräch Code herunterladen oder Software installieren sollt –, solltet ihr wirklich besonders vorsichtig sein.
Denn während ihr glaubt, euch gerade für einen neuen Job zu bewerben, könnte die andere Seite in Wirklichkeit gerade herausfinden, wie sie euren Computer knacken kann 🥺
$BNB