Falsche HR, falsche Interviews – am Ende wurde das Portemonnaie angegriffen: Diesmal wurde nicht ein On-Chain-Protokoll geknackt, sondern ein Mensch.
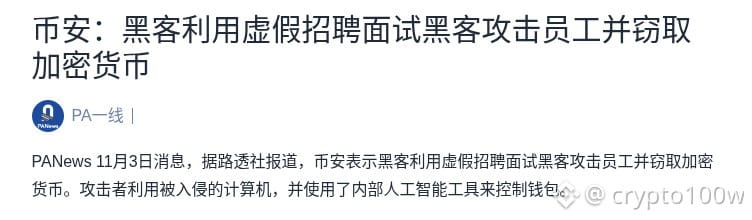
Binance bestätigte, dass Hacker das Gerät eines Mitarbeiters durch einen Social-Engineering-Angriff unter dem Vorwand eines falschen Bewerbungsgesprächs kompromittierten und anschließend mithilfe eines internen KI-Tools auf dem gehackten Computer Wallets bedienten und Vermögenswerte abzweigten. Laut einer Meldung von PANews vom 3. November berichtete Reuters über diese Aussage.
Kurzfristig eher negativ für BNB und den Börsensektor. Dass die Hacker auf interne Tools zugreifen konnten, zeigt, dass es Lücken gibt, die durchbrochen werden können – bei der Rechteabstufung, der Vier-Augen-Prüfung und der Auszahlungs-Risikokontrolle. Das Sicherheitsgefühl der Nutzer bei zentralisierten Plattformen wird neu bewertet werden.
Beobachtungsszenario 1: Wenn die Einfrierung und Entschädigung der gestohlenen Gelder klar geregelt wird, erholt sich die Stimmung schneller. Beobachtungsszenario 2: Wenn es zu fortlaufenden großen Abhebungen oder anhaltenden Mittelabflüssen kommt, geraten BNB und der Bereich der Plattform-Token unter Druck.
Was würdest du lieber zuerst sehen: die Umsetzung des Entschädigungsplans oder die Rückkehr zu normalen Verhältnissen bei Abhebungen und Spot-Markttiefe?
Quelle: PANews
Abbildung 1: Binance legt Details zum Social-Engineering-Angriff offen: Falsches Bewerbungsgespräch kompromittiert Mitarbeiter, interne Tools für den Transfer von Coins missbraucht · Screenshot der Quellenseite
Bildquelle: https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c
Binance bestätigte, dass Hacker das Gerät eines Mitarbeiters durch einen Social-Engineering-Angriff unter dem Vorwand eines falschen Bewerbungsgesprächs kompromittierten und anschließend mithilfe eines internen KI-Tools auf dem gehackten Computer Wallets bedienten und Vermögenswerte abzweigten. Laut einer Meldung von PANews vom 3. November berichtete Reuters über diese Aussage.
Kurzfristig eher negativ für BNB und den Börsensektor. Dass die Hacker auf interne Tools zugreifen konnten, zeigt, dass es Lücken gibt, die durchbrochen werden können – bei der Rechteabstufung, der Vier-Augen-Prüfung und der Auszahlungs-Risikokontrolle. Das Sicherheitsgefühl der Nutzer bei zentralisierten Plattformen wird neu bewertet werden.
Beobachtungsszenario 1: Wenn die Einfrierung und Entschädigung der gestohlenen Gelder klar geregelt wird, erholt sich die Stimmung schneller. Beobachtungsszenario 2: Wenn es zu fortlaufenden großen Abhebungen oder anhaltenden Mittelabflüssen kommt, geraten BNB und der Bereich der Plattform-Token unter Druck.
Was würdest du lieber zuerst sehen: die Umsetzung des Entschädigungsplans oder die Rückkehr zu normalen Verhältnissen bei Abhebungen und Spot-Markttiefe?
Quelle: PANews
Abbildung 1: Binance legt Details zum Social-Engineering-Angriff offen: Falsches Bewerbungsgespräch kompromittiert Mitarbeiter, interne Tools für den Transfer von Coins missbraucht · Screenshot der Quellenseite
Bildquelle: https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c