🚨 Alarm wegen massivem Krypto-Exploit über 106 Mio. $: Unbekannte EU-Einheit im Visier
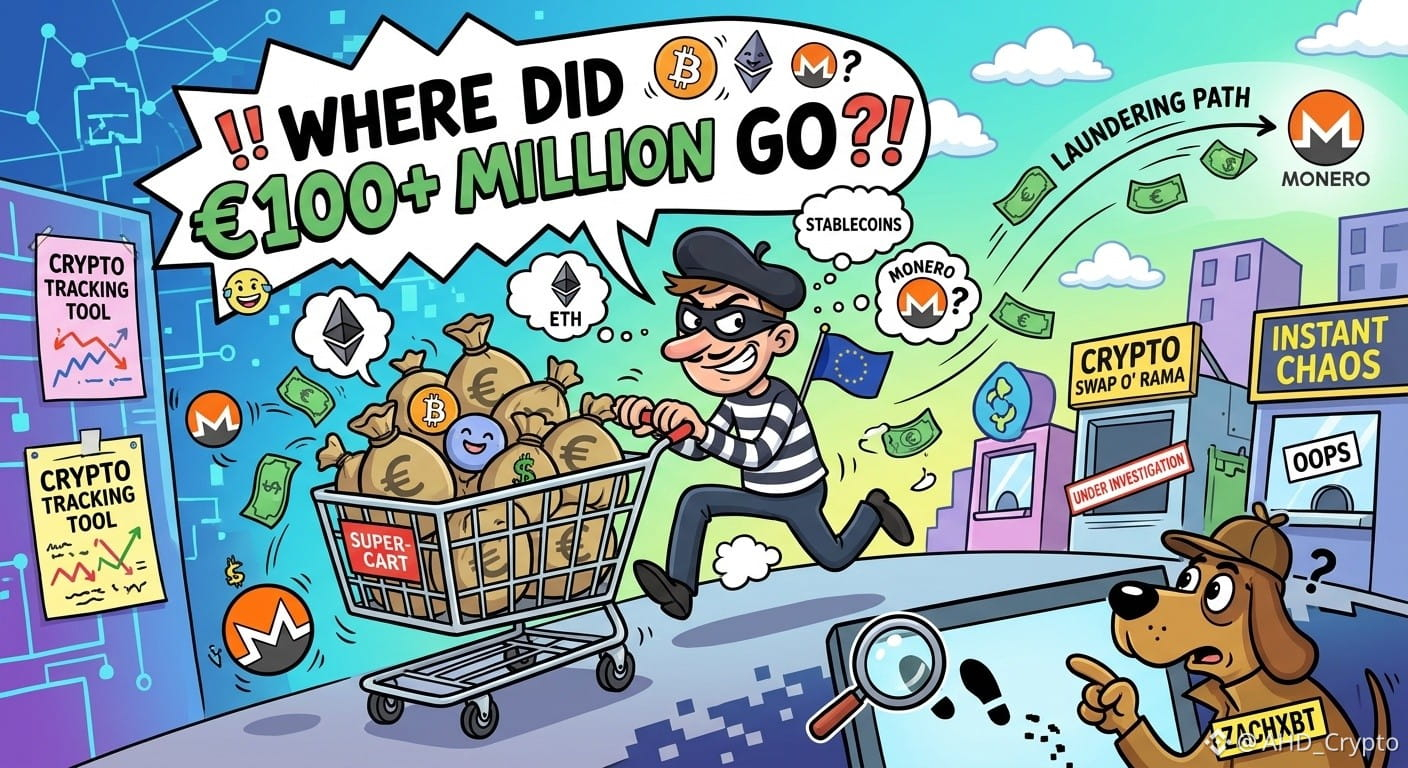
Der On-Chain-Ermittler ZachXBT hat einen schwerwiegenden Sicherheitsvorfall gemeldet, bei dem eine nicht namentlich genannte, in der EU ansässige Einheit Berichten zufolge am 1. November über 106 Millionen $ aus Konten bei zentralisierten Börsen verloren hat.
Die wichtigsten Erkenntnisse zum Vorfall:
>> Erste Abflüsse: Der Angreifer zog Stablecoins (USDC und $USDT ) von mehreren Konten bei zentralisierten Börsen ab.
>> Schnelle Umwandlung: Über 63 Mio. $ in USDC wurden rasch in $ETH umgetauscht, um zu verhindern, dass zentralisierte Herausgeber die gestohlenen Vermögenswerte einfrieren.
>> Weg der Geldwäsche: Der Hacker leitete die Gelder über Soforttausch-Plattformen (darunter WellWallet und Kyrrex), Cross-Chain-Bridges und den Privacy-Coin $XMR (Monero), um die Spur zu verschleiern.
>> Lazarus-Gruppe ausgeschlossen: ZachXBT merkte mit hoher Sicherheit an, dass das Angriffsmuster nicht zur Lazarus-Gruppe aus Nordkorea passt.
Weder die Identität des Opfers noch die angegriffenen Börsen wurden bislang öffentlich bekannt gegeben. Allerdings wurden 11 zugehörige Wallet-Adressen veröffentlicht, um die Gelder nachzuverfolgen.
Bleibt bei euren Börsenkonten wachsam und stellt sicher, dass strenge Sicherheitsmaßnahmen wie eine hardwarebasierte Zwei-Faktor-Authentifizierung aktiviert sind!
Was haltet ihr davon, dass Privacy-Coins und Soforttausch-Börsen zur Geldwäsche gestohlener Gelder genutzt werden? Lasst uns unten in den Kommentaren darüber diskutieren! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security
Der On-Chain-Ermittler ZachXBT hat einen schwerwiegenden Sicherheitsvorfall gemeldet, bei dem eine nicht namentlich genannte, in der EU ansässige Einheit Berichten zufolge am 1. November über 106 Millionen $ aus Konten bei zentralisierten Börsen verloren hat.
Die wichtigsten Erkenntnisse zum Vorfall:
>> Erste Abflüsse: Der Angreifer zog Stablecoins (USDC und $USDT ) von mehreren Konten bei zentralisierten Börsen ab.
>> Schnelle Umwandlung: Über 63 Mio. $ in USDC wurden rasch in $ETH umgetauscht, um zu verhindern, dass zentralisierte Herausgeber die gestohlenen Vermögenswerte einfrieren.
>> Weg der Geldwäsche: Der Hacker leitete die Gelder über Soforttausch-Plattformen (darunter WellWallet und Kyrrex), Cross-Chain-Bridges und den Privacy-Coin $XMR (Monero), um die Spur zu verschleiern.
>> Lazarus-Gruppe ausgeschlossen: ZachXBT merkte mit hoher Sicherheit an, dass das Angriffsmuster nicht zur Lazarus-Gruppe aus Nordkorea passt.
Weder die Identität des Opfers noch die angegriffenen Börsen wurden bislang öffentlich bekannt gegeben. Allerdings wurden 11 zugehörige Wallet-Adressen veröffentlicht, um die Gelder nachzuverfolgen.
Bleibt bei euren Börsenkonten wachsam und stellt sicher, dass strenge Sicherheitsmaßnahmen wie eine hardwarebasierte Zwei-Faktor-Authentifizierung aktiviert sind!
Was haltet ihr davon, dass Privacy-Coins und Soforttausch-Börsen zur Geldwäsche gestohlener Gelder genutzt werden? Lasst uns unten in den Kommentaren darüber diskutieren! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security