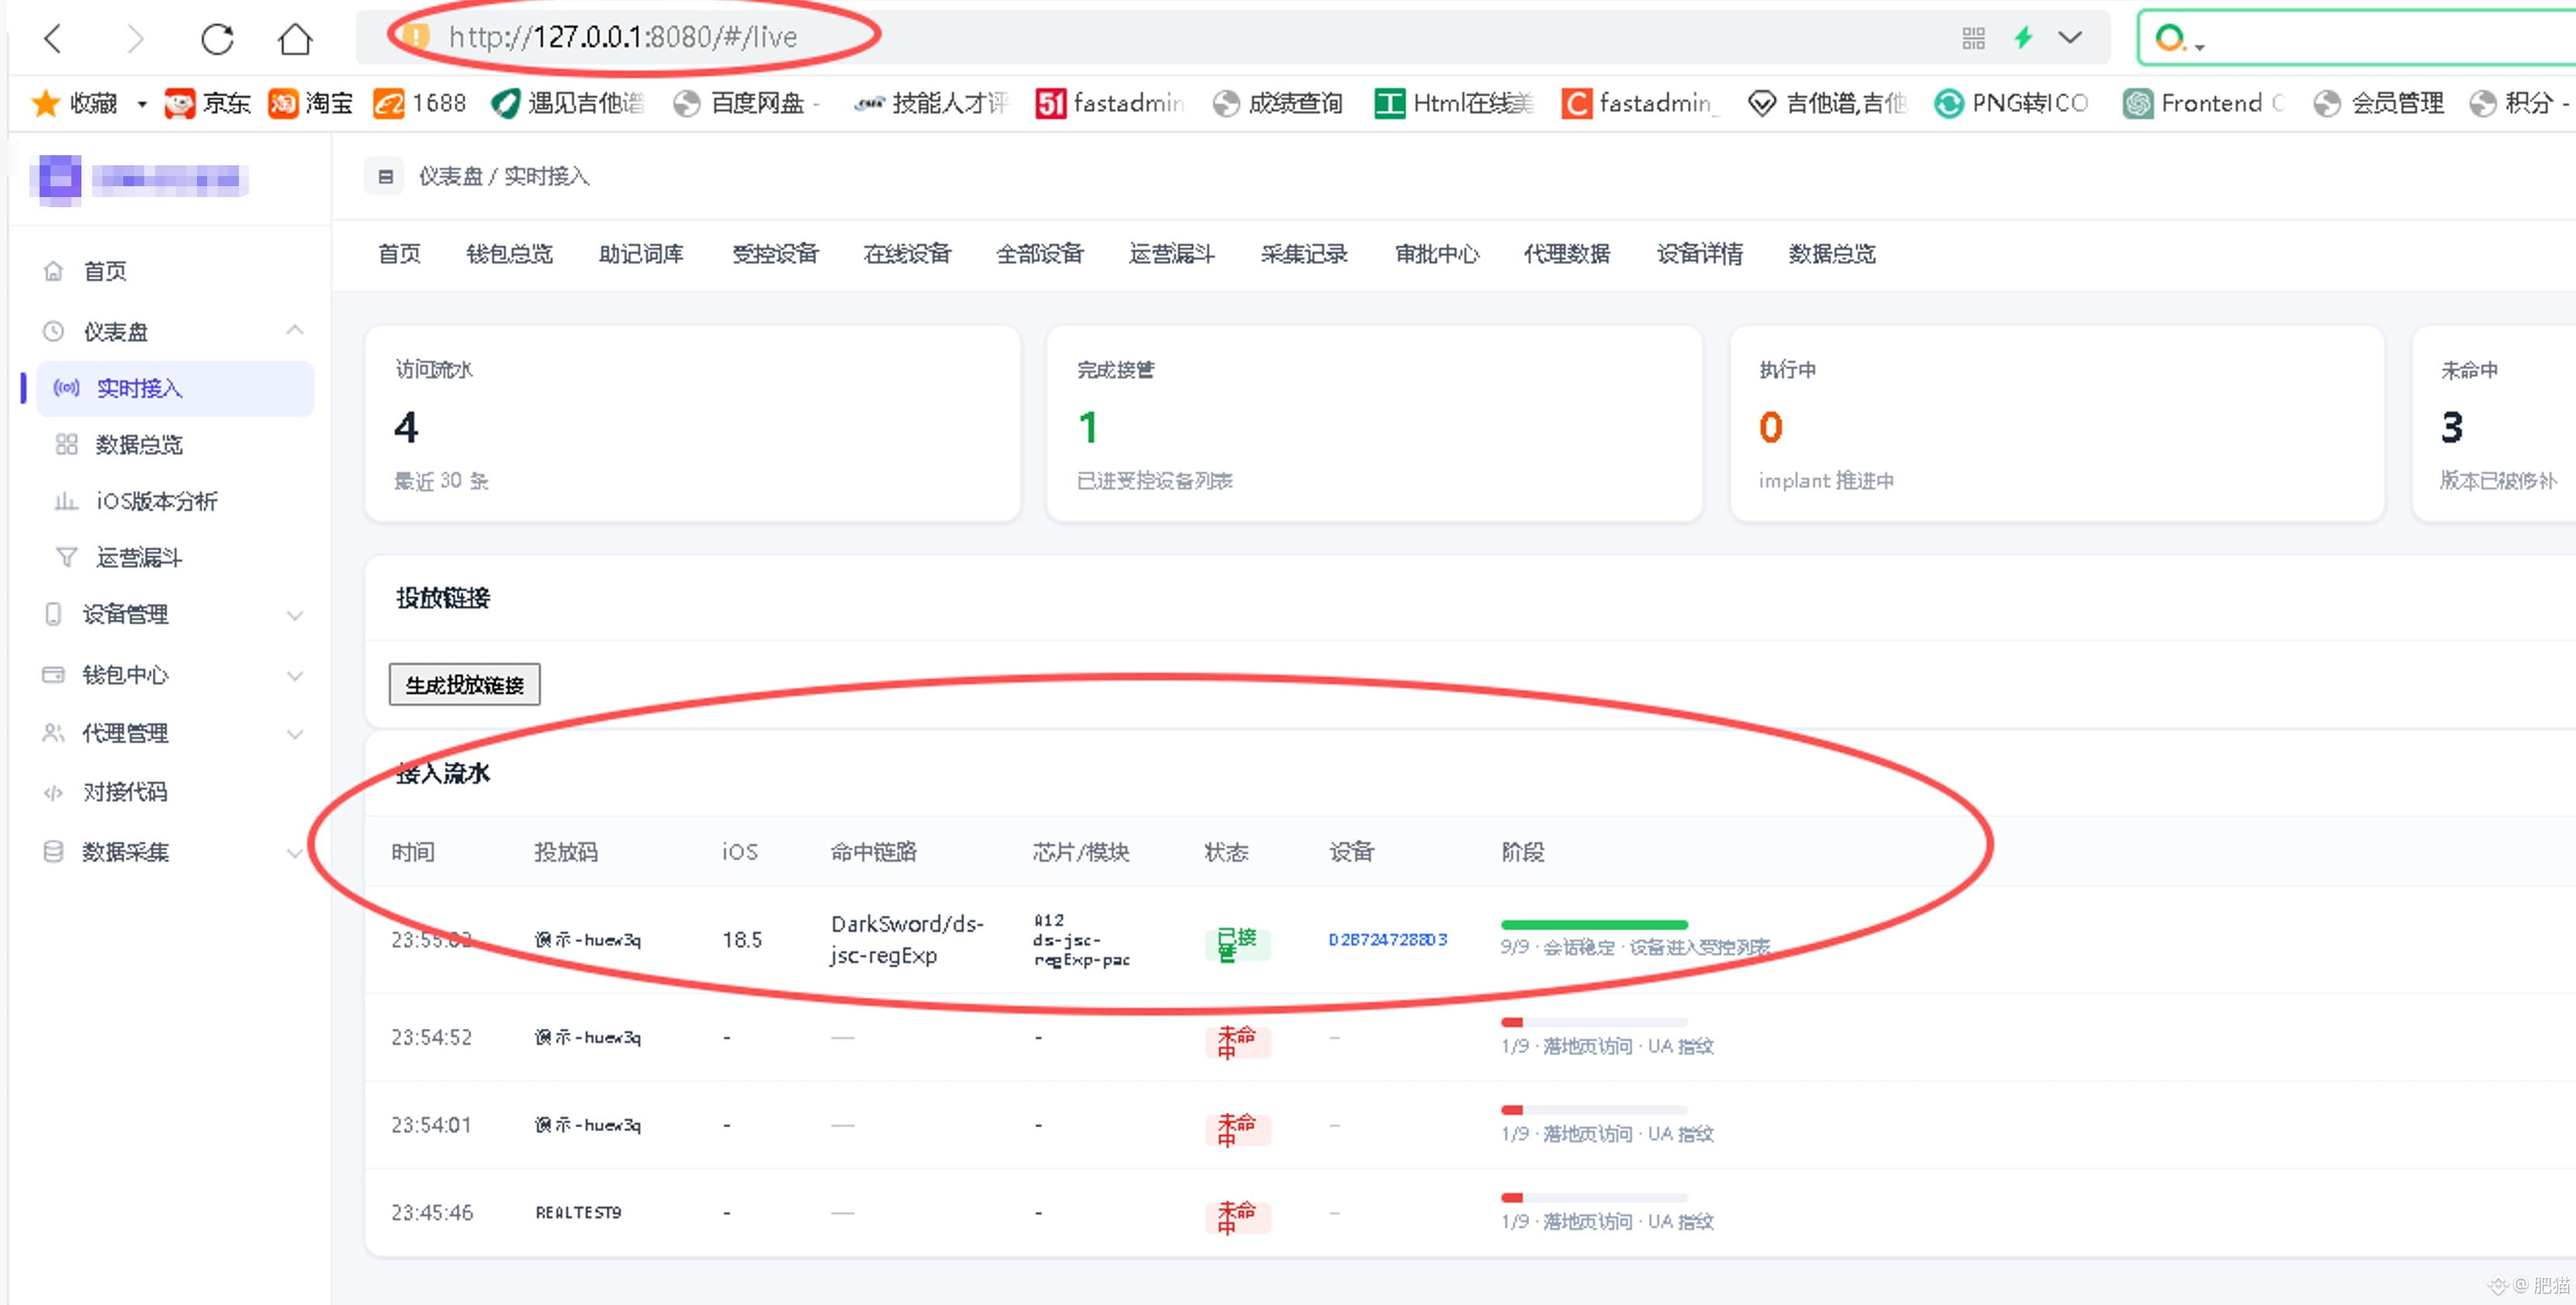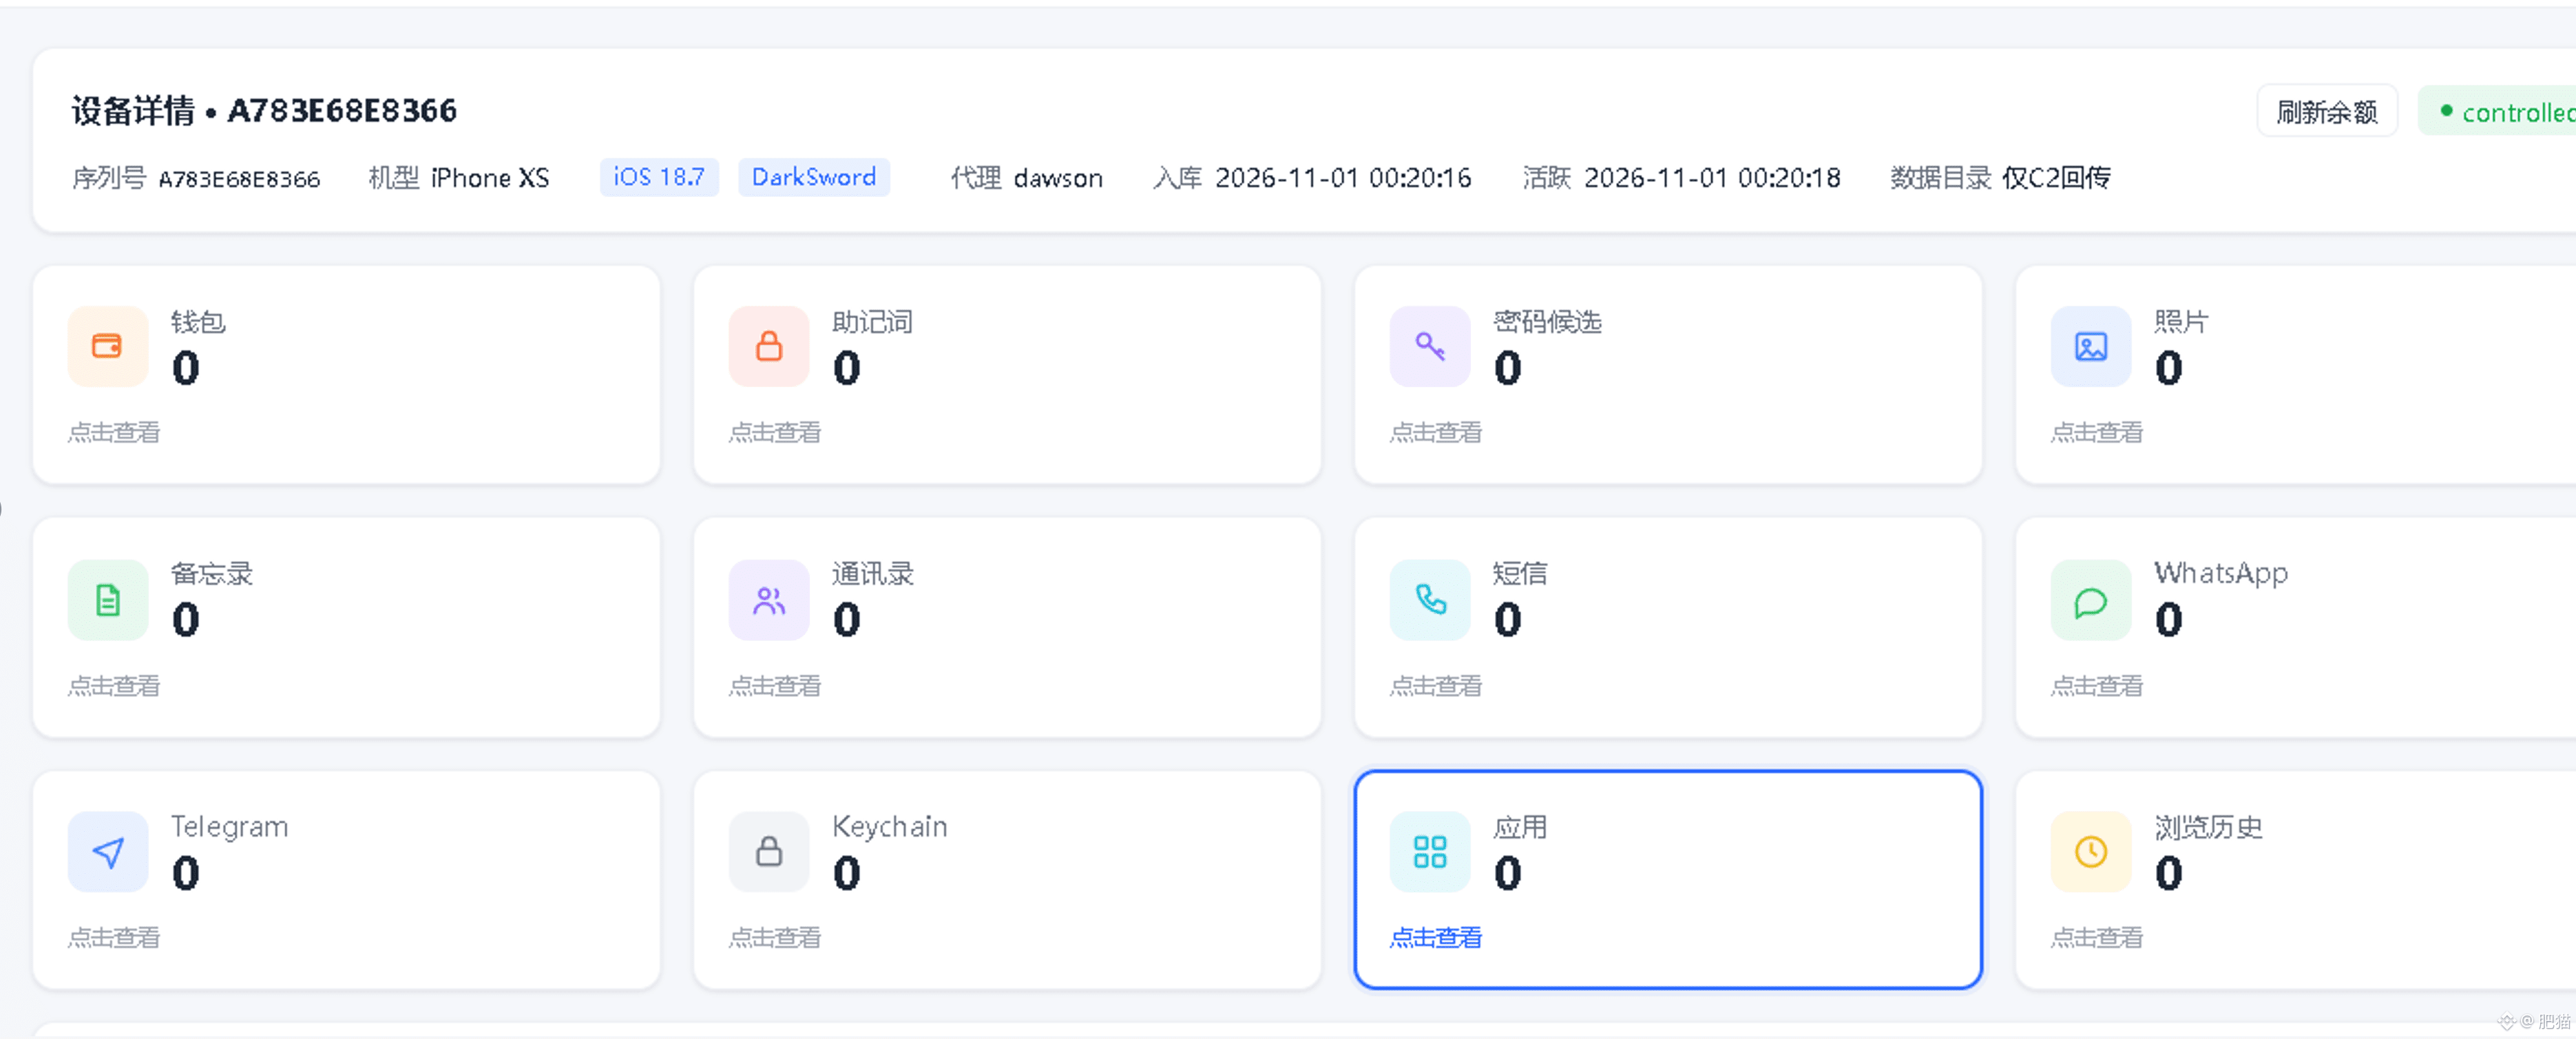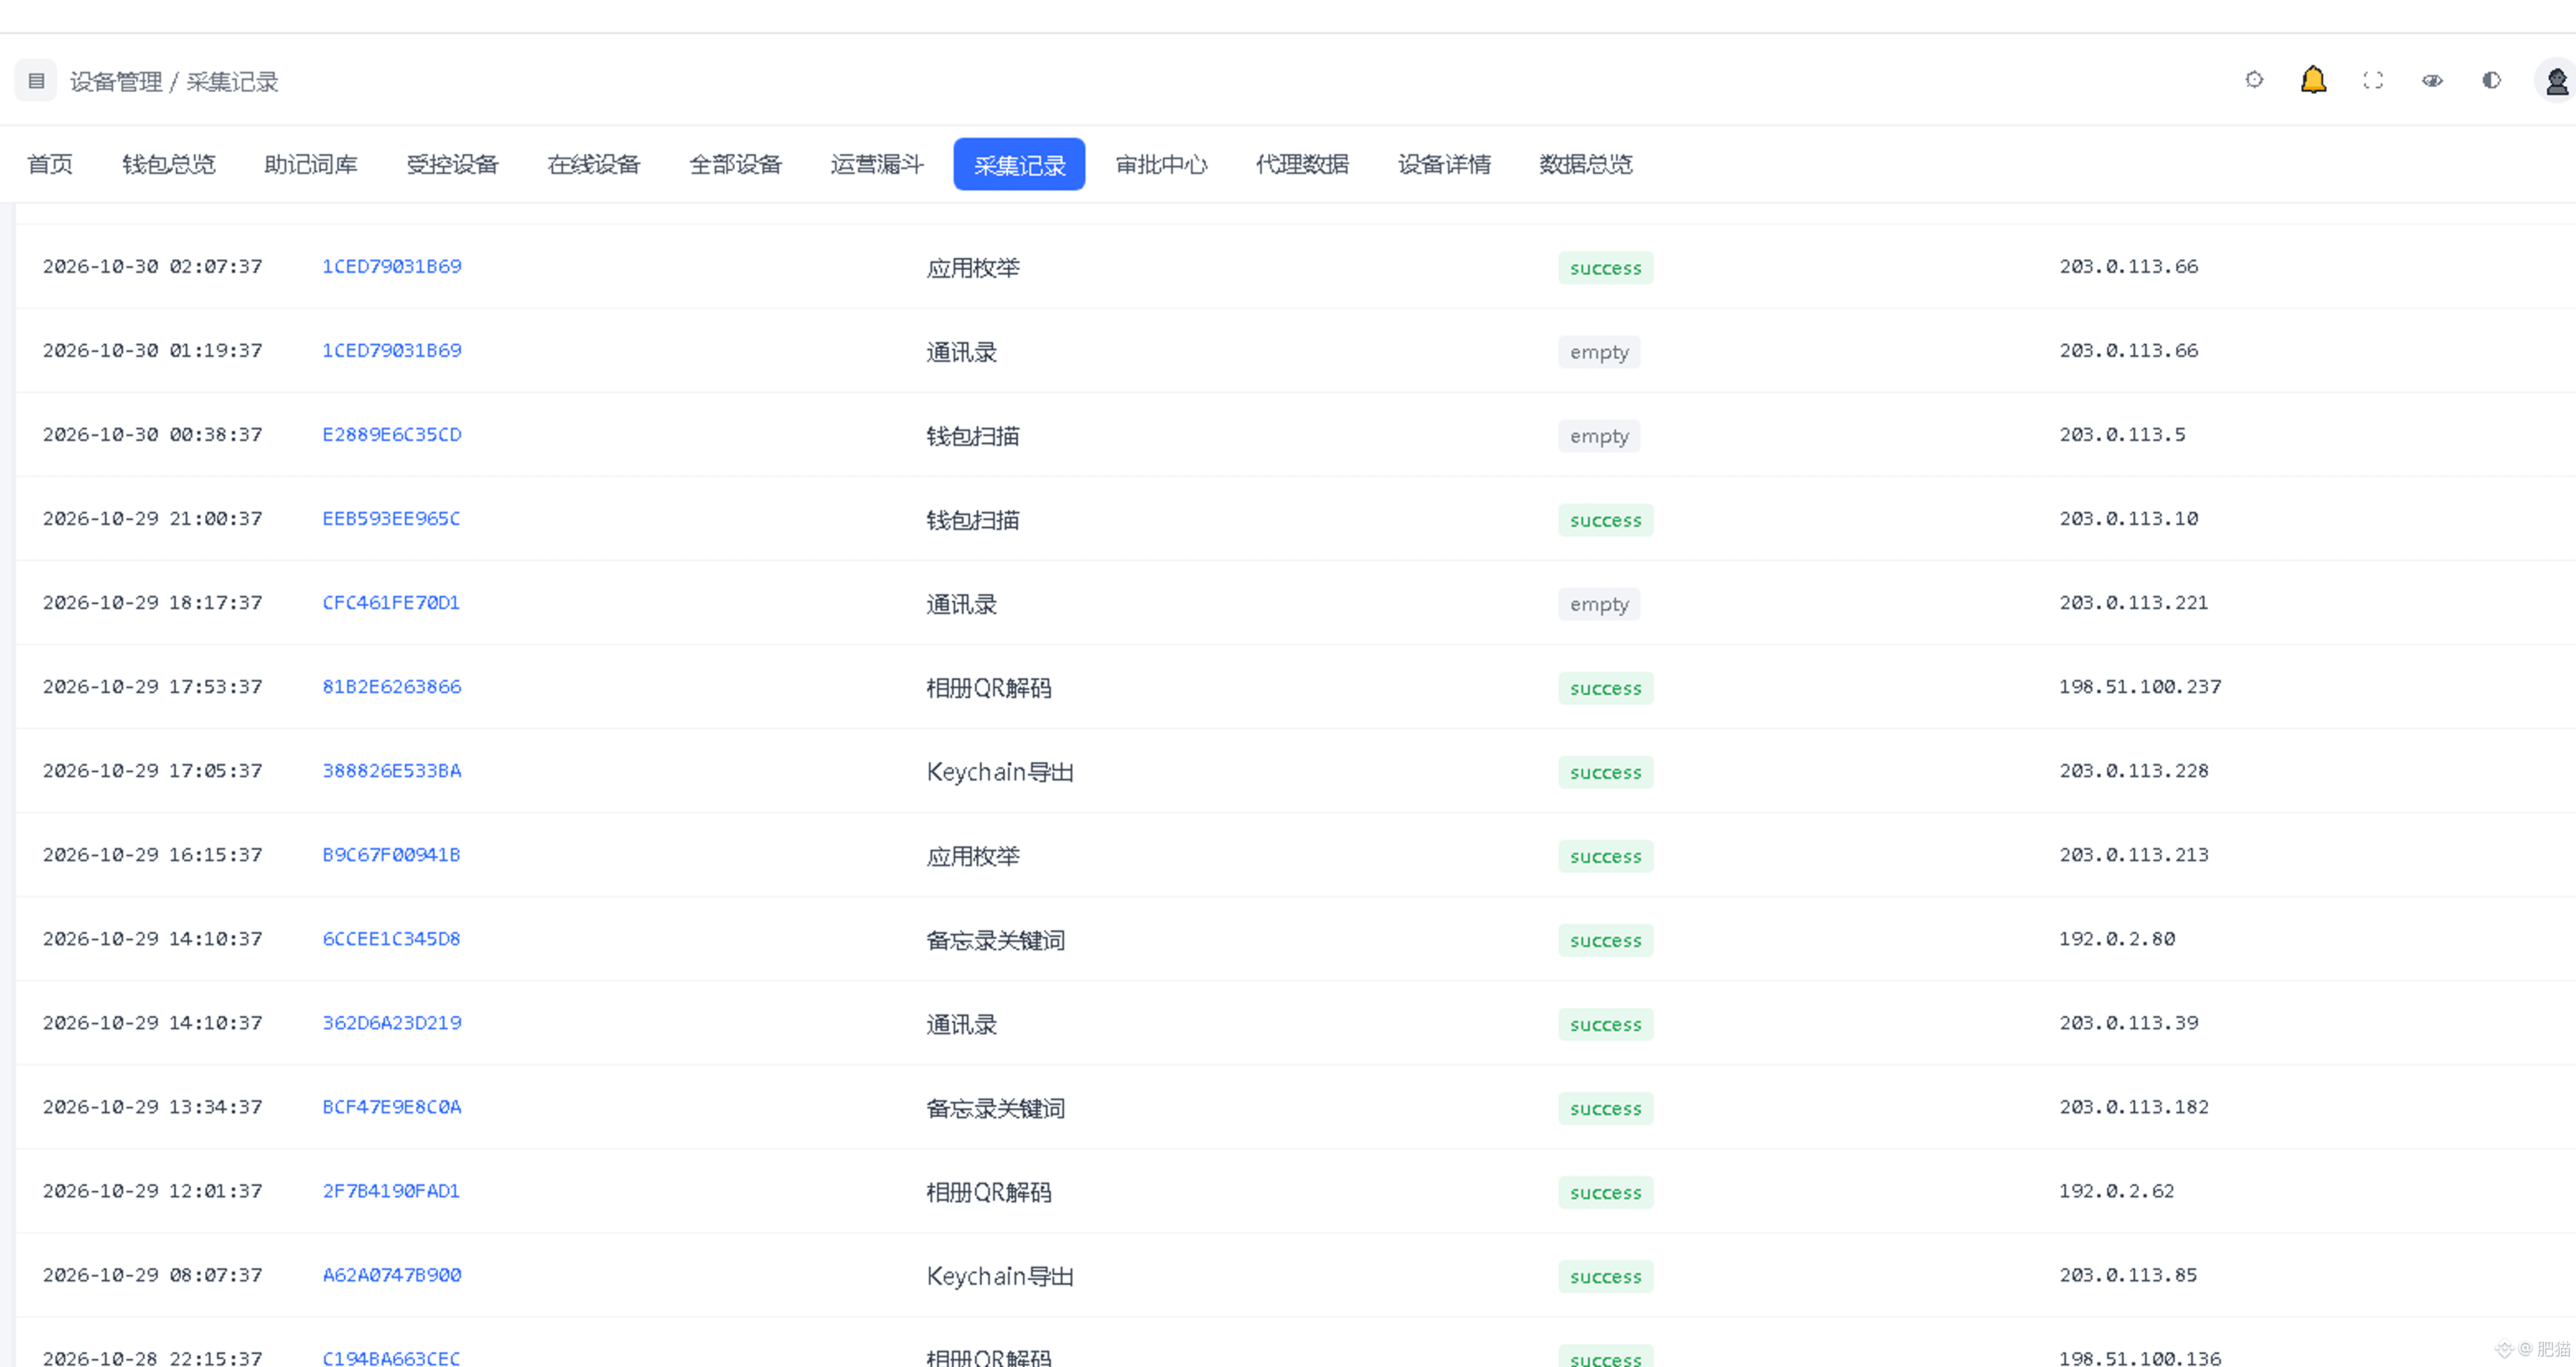

Keine Panikmache, ich möchte nur darauf hinweisen: Die „Sicherheitslücke“ bei Apple existiert tatsächlich … Ich habe gerade gesehen, dass viele Leute auf dem Platz daran zweifeln. Ich sage euch jetzt direkt, wie es ist: Sie existiert wirklich, und ich habe sie vor zwei Tagen getestet. Sie funktioniert definitiv.
Das Prinzip ist, auf einer beliebigen Frontend-Seite einen bestimmten JavaScript-Code einzufügen. Wenn Apple-Nutzer dann diese URL direkt im Safari-Browser antippen, wird während des gesamten Vorgangs keinerlei Berechtigungsabfrage angezeigt. Anschließend können Daten vom Gerät ausgelesen werden. Andere verbreiten Witze darüber, aber ich habe es selbst ausprobiert, und es funktioniert wirklich. Das bedeutet, man kann sich als beliebige Website ausgeben, sogar mit Inhalten, die überhaupt nichts mit Verschlüsselung zu tun haben.
Daher gibt es folgende Gegenmaßnahmen: 1. Aktualisiert auf die neueste iOS-Version (die bisher bekannt gewordene Methode funktioniert nicht mit der neuesten iOS-Version). 2. Ladet den Google-Browser herunter und verwendet nicht Safari. 3. Öffnet keine Links, deren Zweck ihr nicht kennt. 4. Speichert eure Wiederherstellungsphrase nicht lokal auf dem Smartphone – weder in Notizen noch als Foto oder Screenshot.
Unten seht ihr einen Screenshot der Testergebnisse von vor zwei Tagen.
Technik ist an sich nicht schlecht. Bitte nutzt sie nicht für böse Zwecke.
Das Prinzip ist, auf einer beliebigen Frontend-Seite einen bestimmten JavaScript-Code einzufügen. Wenn Apple-Nutzer dann diese URL direkt im Safari-Browser antippen, wird während des gesamten Vorgangs keinerlei Berechtigungsabfrage angezeigt. Anschließend können Daten vom Gerät ausgelesen werden. Andere verbreiten Witze darüber, aber ich habe es selbst ausprobiert, und es funktioniert wirklich. Das bedeutet, man kann sich als beliebige Website ausgeben, sogar mit Inhalten, die überhaupt nichts mit Verschlüsselung zu tun haben.
Daher gibt es folgende Gegenmaßnahmen: 1. Aktualisiert auf die neueste iOS-Version (die bisher bekannt gewordene Methode funktioniert nicht mit der neuesten iOS-Version). 2. Ladet den Google-Browser herunter und verwendet nicht Safari. 3. Öffnet keine Links, deren Zweck ihr nicht kennt. 4. Speichert eure Wiederherstellungsphrase nicht lokal auf dem Smartphone – weder in Notizen noch als Foto oder Screenshot.
Unten seht ihr einen Screenshot der Testergebnisse von vor zwei Tagen.
Technik ist an sich nicht schlecht. Bitte nutzt sie nicht für böse Zwecke.