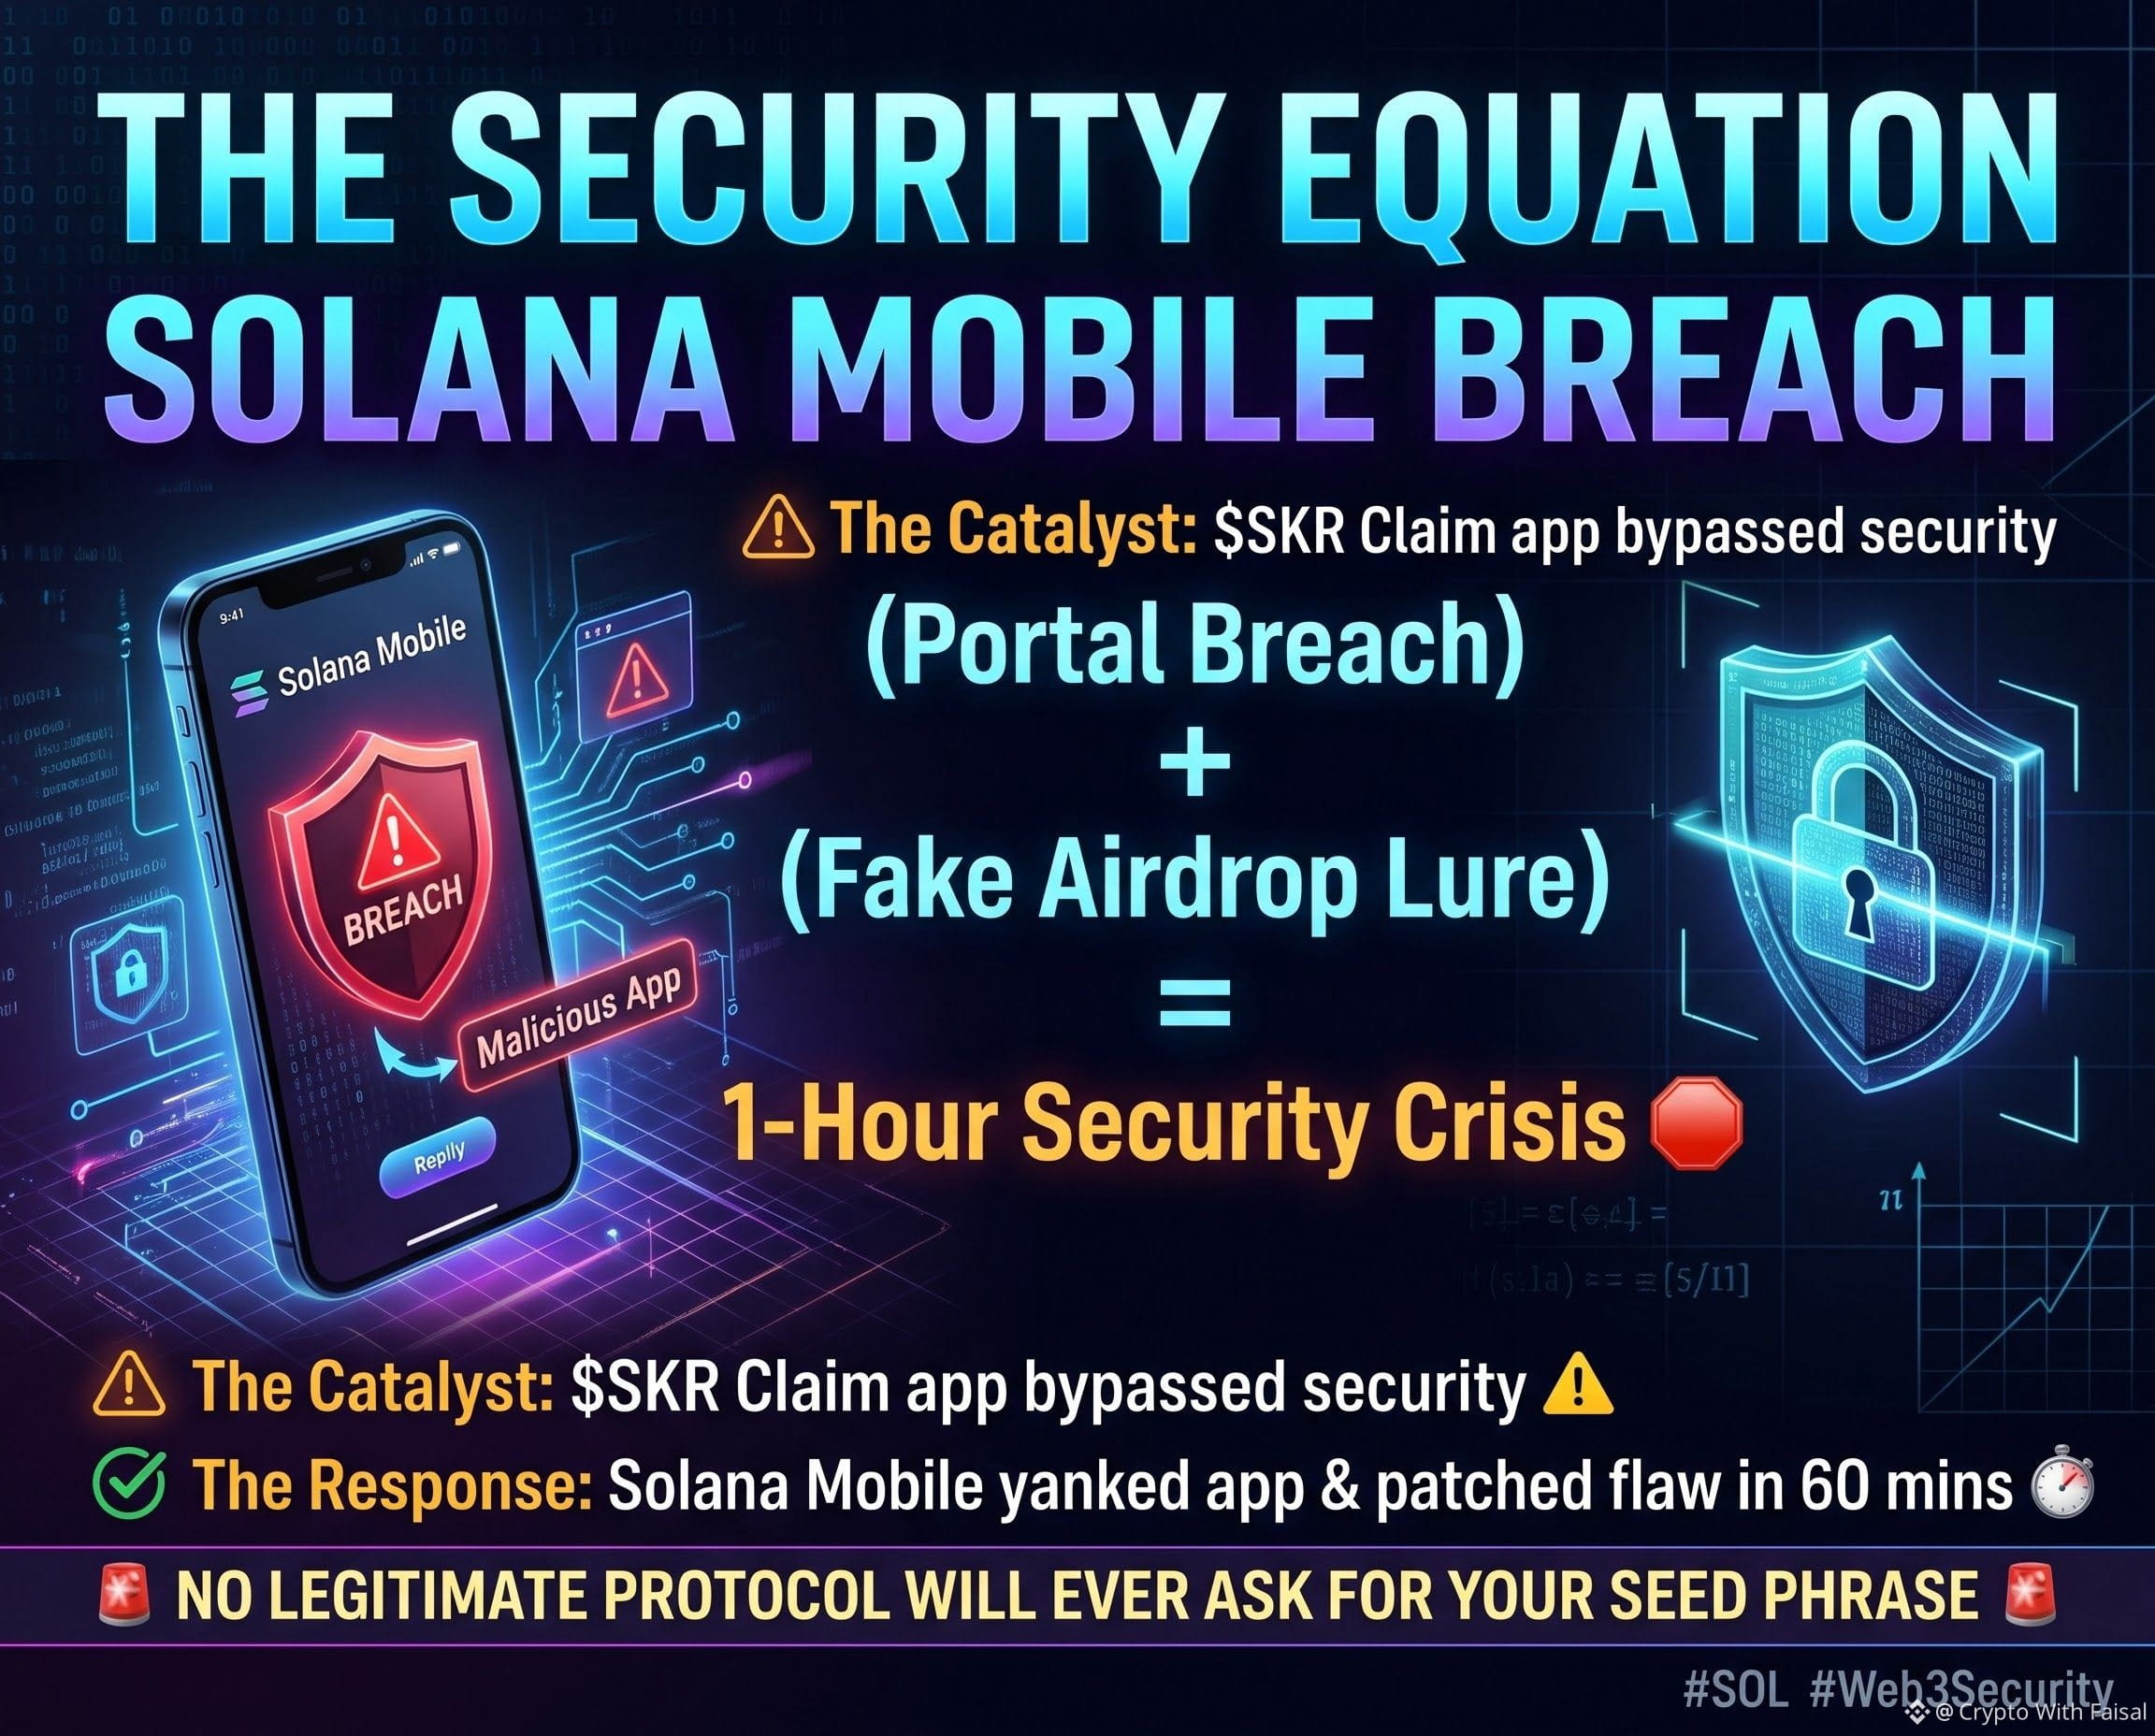
🚨 DIE SICHERHEITSGLEICHUNG: Sicherheitslücke bei Solana Mobile 🚨
#solanamobileremovesmaliciousskrclaimapp
Schauen wir uns diesen Web3-Lieferkettenvorfall mit reiner Mathematik genauer an 🧮👇
(Portal-Sicherheitslücke) + (Lockangebot mit gefälschtem Airdrop) = 1-stündige Sicherheitskrise 🛑
Die Eingabe:
(Der Auslöser) = Am 1. November umging eine schädliche App namens "$SKR
Claim" die Sicherheitsmaßnahmen und erschien im App-Spotlight des Solana-dApp-Stores.
Das zentrale Ergebnis:
(Der Exploit) ➔ Angreifer drangen in das dApp-Publishing-Portal ein und nutzten einen Verknüpfungsfehler aus, um unveröffentlichte Schadsoftware einzuschleusen. Anschließend brachte die App Nutzer mit Nachdruck dazu, ihre Wallet-Seed-Phrasen einzugeben, um Token zu „beanspruchen“.
Was geschah:
Solana Mobile entfernte die App innerhalb von 60 Minuten, behob die Sicherheitslücke und entfernt die Schadsoftware aktiv von den Geräten der Nutzer. Die goldene Regel gilt weiterhin: Kein seriöses Protokoll wird jemals nach deiner Seed-Phrase fragen.
Lässt dich diese Sicherheitslücke an nativen dApps zweifeln, oder ist eine Reaktionszeit von einer Stunde ein riesiger Erfolg? ❓👇💬
$SOL
$XRP
#Web3Security #solanamobile #solana #CryptoNews
#solanamobileremovesmaliciousskrclaimapp
Schauen wir uns diesen Web3-Lieferkettenvorfall mit reiner Mathematik genauer an 🧮👇
(Portal-Sicherheitslücke) + (Lockangebot mit gefälschtem Airdrop) = 1-stündige Sicherheitskrise 🛑
Die Eingabe:
(Der Auslöser) = Am 1. November umging eine schädliche App namens "$SKR
Claim" die Sicherheitsmaßnahmen und erschien im App-Spotlight des Solana-dApp-Stores.
Das zentrale Ergebnis:
(Der Exploit) ➔ Angreifer drangen in das dApp-Publishing-Portal ein und nutzten einen Verknüpfungsfehler aus, um unveröffentlichte Schadsoftware einzuschleusen. Anschließend brachte die App Nutzer mit Nachdruck dazu, ihre Wallet-Seed-Phrasen einzugeben, um Token zu „beanspruchen“.
Was geschah:
Solana Mobile entfernte die App innerhalb von 60 Minuten, behob die Sicherheitslücke und entfernt die Schadsoftware aktiv von den Geräten der Nutzer. Die goldene Regel gilt weiterhin: Kein seriöses Protokoll wird jemals nach deiner Seed-Phrase fragen.
Lässt dich diese Sicherheitslücke an nativen dApps zweifeln, oder ist eine Reaktionszeit von einer Stunde ein riesiger Erfolg? ❓👇💬
$SOL
$XRP
#Web3Security #solanamobile #solana #CryptoNews