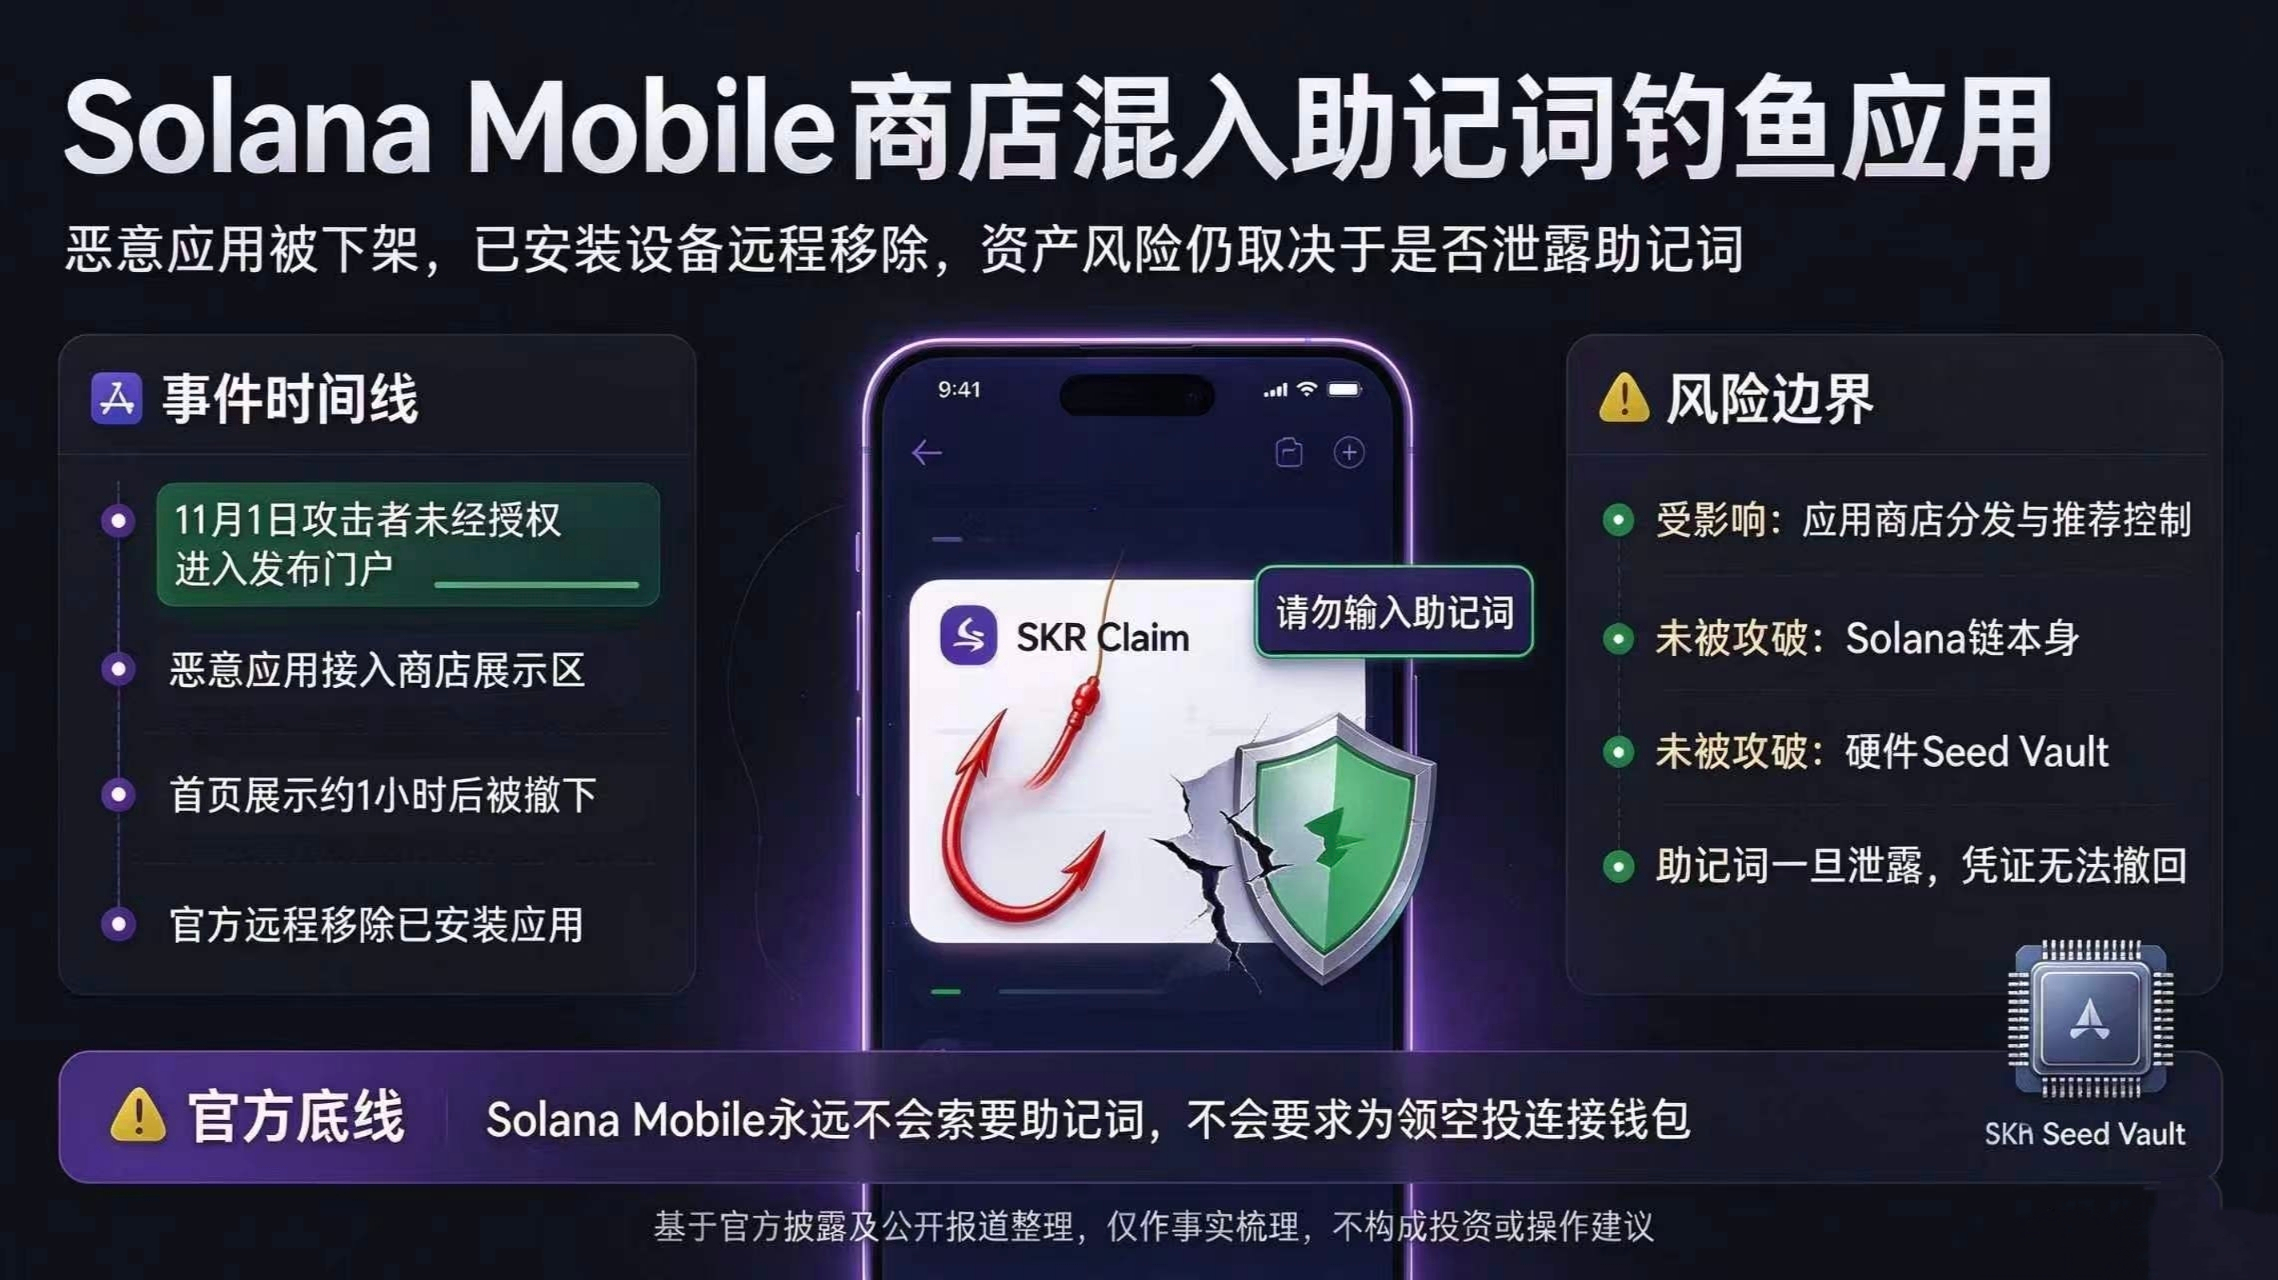
Eine gefälschte App, die nach der Seed-Phrase fragte, hatte sich in den Solana-Mobile-Store eingeschlichen und wurde entfernt. Der Vorfall ist echt: Die offiziellen Stellen veröffentlichten eine Offenlegung, über die auch die Medien berichteten.
Der zeitliche Ablauf: Am 1. November 2026 verschaffte sich jemand unbefugt Zugang zum dApp Publishing Portal von Solana und schleuste eine schädliche App namens „SKR Claim“ direkt in den Store ein. Außerdem änderte die Person die angezeigten Inhalte von App Spotlight und Quests. Die App forderte Nutzer sofort auf, ihre Wallet-Seed-Phrase einzugeben. Sie war etwa eine Stunde lang auf der Startseite zu sehen, bevor sie entfernt wurde. Erst danach begannen die offiziellen Stellen, sie aus der Ferne von bereits betroffenen Geräten zu löschen.
Bei der Untersuchung behoben die offiziellen Stellen eine Schwachstelle: Apps, die den Veröffentlichungsprozess noch nicht vollständig durchlaufen hatten, konnten direkt mit den Präsentationsbereichen des Stores verknüpft werden. Dieser Verknüpfungsfehler und der Hack des Veröffentlichungsportals bildeten zusammen den Einstiegspunkt für den Vorfall. Wie genau der Angreifer in das Veröffentlichungsportal gelangte, wurde nicht näher erläutert.
Einige Zahlen sind bislang unbekannt: Es wurde nicht offengelegt, wie viele Personen die App installiert oder tatsächlich ihre Seed-Phrase eingegeben haben und ob bereits Vermögenswerte verloren gingen. Die offiziellen Stellen bekräftigten eine klare Grenze: Solana Mobile wird dich niemals nach deiner Seed-Phrase fragen und dich auch niemals auffordern, deine Wallet zu verbinden, um einen Airdrop zu erhalten.
Der Umfang des Vorfalls muss klar eingegrenzt werden: Die Kontrolle über Verteilung und Empfehlungen im App-Store wurde kompromittiert, nicht die Solana-Blockchain selbst oder der Seed Vault der Hardware. Umgekehrt kann das nachträgliche Entfernen der App aus der Ferne zwar die Zahl der Installationen begrenzen, aber wenn jemand seine Seed-Phrase bereits preisgegeben hat, lässt sich diese Zugangsinformation nicht zurückrufen. Die Vermögenswerte sind dann jederzeit dem Risiko ausgesetzt, abgezogen zu werden.
#solanamobile #SolanaMobile下架恶意SKRClaim应用
Haftungsausschluss: Die obigen Inhalte beruhen auf offiziellen Mitteilungen von Solana Mobile und öffentlich zugänglichen Berichten. Sie dienen ausschließlich der sachlichen Einordnung und der Diskussion von Sicherheitsmechanismen und stellen keine Anlage- oder Handlungsempfehlung dar.
$SOL $ETH
Der zeitliche Ablauf: Am 1. November 2026 verschaffte sich jemand unbefugt Zugang zum dApp Publishing Portal von Solana und schleuste eine schädliche App namens „SKR Claim“ direkt in den Store ein. Außerdem änderte die Person die angezeigten Inhalte von App Spotlight und Quests. Die App forderte Nutzer sofort auf, ihre Wallet-Seed-Phrase einzugeben. Sie war etwa eine Stunde lang auf der Startseite zu sehen, bevor sie entfernt wurde. Erst danach begannen die offiziellen Stellen, sie aus der Ferne von bereits betroffenen Geräten zu löschen.
Bei der Untersuchung behoben die offiziellen Stellen eine Schwachstelle: Apps, die den Veröffentlichungsprozess noch nicht vollständig durchlaufen hatten, konnten direkt mit den Präsentationsbereichen des Stores verknüpft werden. Dieser Verknüpfungsfehler und der Hack des Veröffentlichungsportals bildeten zusammen den Einstiegspunkt für den Vorfall. Wie genau der Angreifer in das Veröffentlichungsportal gelangte, wurde nicht näher erläutert.
Einige Zahlen sind bislang unbekannt: Es wurde nicht offengelegt, wie viele Personen die App installiert oder tatsächlich ihre Seed-Phrase eingegeben haben und ob bereits Vermögenswerte verloren gingen. Die offiziellen Stellen bekräftigten eine klare Grenze: Solana Mobile wird dich niemals nach deiner Seed-Phrase fragen und dich auch niemals auffordern, deine Wallet zu verbinden, um einen Airdrop zu erhalten.
Der Umfang des Vorfalls muss klar eingegrenzt werden: Die Kontrolle über Verteilung und Empfehlungen im App-Store wurde kompromittiert, nicht die Solana-Blockchain selbst oder der Seed Vault der Hardware. Umgekehrt kann das nachträgliche Entfernen der App aus der Ferne zwar die Zahl der Installationen begrenzen, aber wenn jemand seine Seed-Phrase bereits preisgegeben hat, lässt sich diese Zugangsinformation nicht zurückrufen. Die Vermögenswerte sind dann jederzeit dem Risiko ausgesetzt, abgezogen zu werden.
#solanamobile #SolanaMobile下架恶意SKRClaim应用
Haftungsausschluss: Die obigen Inhalte beruhen auf offiziellen Mitteilungen von Solana Mobile und öffentlich zugänglichen Berichten. Sie dienen ausschließlich der sachlichen Einordnung und der Diskussion von Sicherheitsmechanismen und stellen keine Anlage- oder Handlungsempfehlung dar.
$SOL $ETH