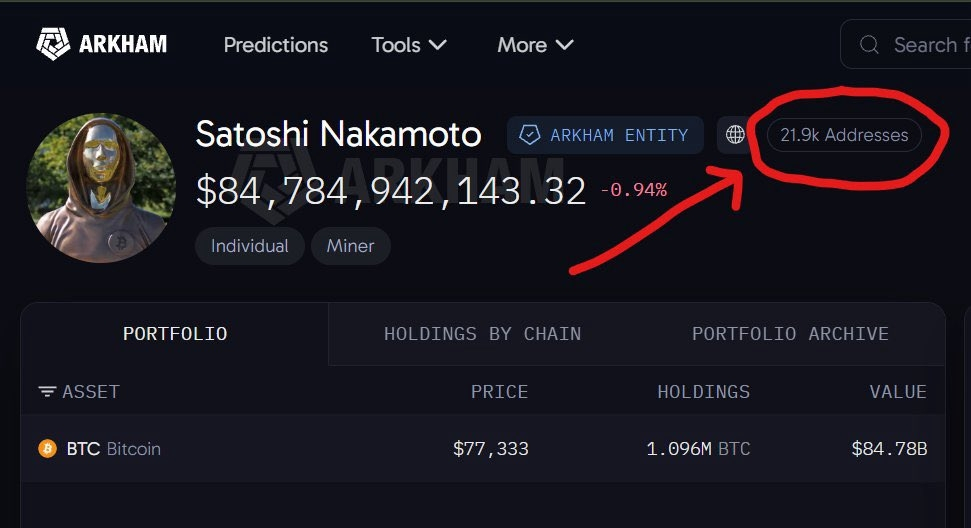
1,096 Millionen BTC. 84,78 Milliarden $. Seit über 15 Jahren unberührt.
Das Vermögen in den allerersten Bitcoin-Wallets ist der größte ruhende Reichtum in der Kryptowelt – und heute genauso unerreichbar wie 2009. Hier ist der wahre Grund dafür.
Der Mythos vom Masterpasswort
Die meisten stellen sich vor, Satoshis Vermögen sei durch ein einziges unknackbares Passwort geschützt – eine magische Phrase, die alles freigibt, wenn man sie errät.
So funktioniert es nicht. Und die Wahrheit ist tatsächlich interessanter.
21.900 unabhängige Schlüssel – nicht einer
Moderne Wallets setzen auf einen einzigen Satz aus 12 oder 24 mnemonischen Wörtern. Eine Seed-Phrase kontrolliert jede Adresse und jeden Coin. Verlierst du sie, ist alles weg; knackt sie jemand, ist alles offengelegt.
Doch 2009 gab es dieses System noch nicht. Satoshi schürfte mit dem ursprünglichen Bitcoin-0.1-Client, der für jede Blockbelohnung von 50 BTC einen brandneuen, völlig unabhängigen privaten Schlüssel erzeugte.
Das Ergebnis: Satoshis ~1,096 Millionen BTC sind auf ungefähr 21.900 unabhängige private Schlüssel verteilt. Es gibt keinen Hauptschlüssel. Keine Seed-Phrase. Keinen einzelnen Schwachpunkt.
Selbst wenn jemand auf wundersame Weise einen Schlüssel knacken würde, hätte er 50 BTC – und keinerlei Hinweise auf die anderen 21.899.
Doch die Anzahl der Schlüssel ist nicht der eigentliche Schutz
Hier wird die gängige Erzählung ungenau. Die Angabe „21.900 Schlüssel“ stimmt – aber sie ist nicht der Grund, warum die Wallet sicher ist.
Die eigentliche Hürde ist einfacher und weitaus unüberwindbarer: Jeder einzelne Schlüssel ist ein privater 256-Bit-ECDSA-Schlüssel.
Einen einzigen dieser Schlüssel durch Ausprobieren zu knacken, ist mit jeder heute verfügbaren Technologie rechnerisch unmöglich. Du brauchst nicht 21.900 Schlüssel, um sicher zu sein. Einer reicht bereits. Die schiere Anzahl der Wallets ist für den Besitzer praktisch und macht es Angreifern schwerer – doch die eigentliche Arbeit leisten die kryptografischen Berechnungen.
Was Angreifer tatsächlich wissen
Auch eine andere Annahme sollte richtiggestellt werden: Satoshis Wallets sind nicht verborgen.
Die Adressen sind auf der Blockchain öffentlich. Ihre Kontostände sind für jeden mit einem Block-Explorer sichtbar. Auch die öffentlichen Schlüssel, die mit ausgegebenen Outputs verknüpft sind, sind sichtbar. Geheim bleiben nur die privaten Schlüssel – die eine Information, die sich nicht aus den On-Chain-Daten ableiten lässt.
Es geht also nicht darum, dass es „keine Anhaltspunkte gibt“. Alle Anhaltspunkte liegen offen da. Nur lässt sich das Schloss nicht knacken.
Was ist mit KI? Und mit Quantencomputern?
Oft wird behauptet, KI oder rohe Rechenleistung könnten irgendwann „Glück haben“ und einen Schlüssel knacken.
Das ist ein Missverständnis des Problems. KI ändert nichts an der Mathematik des diskreten Logarithmusproblems auf elliptischen Kurven. Es gibt keinen bekannten klassischen Algorithmus – und keine aktuelle KI-Methode –, die secp256k1 in diesem Maßstab knacken kann. Mehr Rechenleistung bringt kein Glück; sie führt nur schneller zu derselben Unmöglichkeit.
Die einzige echte theoretische Bedrohung ist ein künftiger Quantencomputer, auf dem Shors Algorithmus läuft und der prinzipiell aus einem öffentlichen Schlüssel einen privaten Schlüssel ableiten könnte. Doch das ist ein völlig anderes Bedrohungsszenario – nicht „KI-Glück“ und nichts, was heute verfügbar wäre.
Das Fazit
Der virale Thread beschreibt die Struktur richtig: kein Hauptpasswort, Tausende unabhängige Schlüssel, ein Vermögen, das so stark aufgeteilt ist, dass es keinen einzelnen Schwachpunkt gibt. Diese Aufteilung ist real und sie ist wichtig.
Aber der entscheidende Grund, warum Satoshis Wallet unangreifbar bleibt, ist grundlegender: 256-Bit-Schlüssel lassen sich schlicht nicht durch Ausprobieren knacken. Die Verteilung auf 21.900 Schlüssel ist eine zusätzliche Schutzschicht – nicht die eigentliche Mauer.
Vorerst liegen 84,78 Milliarden US-Dollar genau dort, wo sie abgelegt wurden: für die ganze Welt sichtbar, für niemanden erreichbar.