Händler, noch nicht schlafen: BTCPay schlägt mitten in der Nacht Alarm und ruft zum sofortigen Stopp auf – Hot Wallets werden leergeräumt
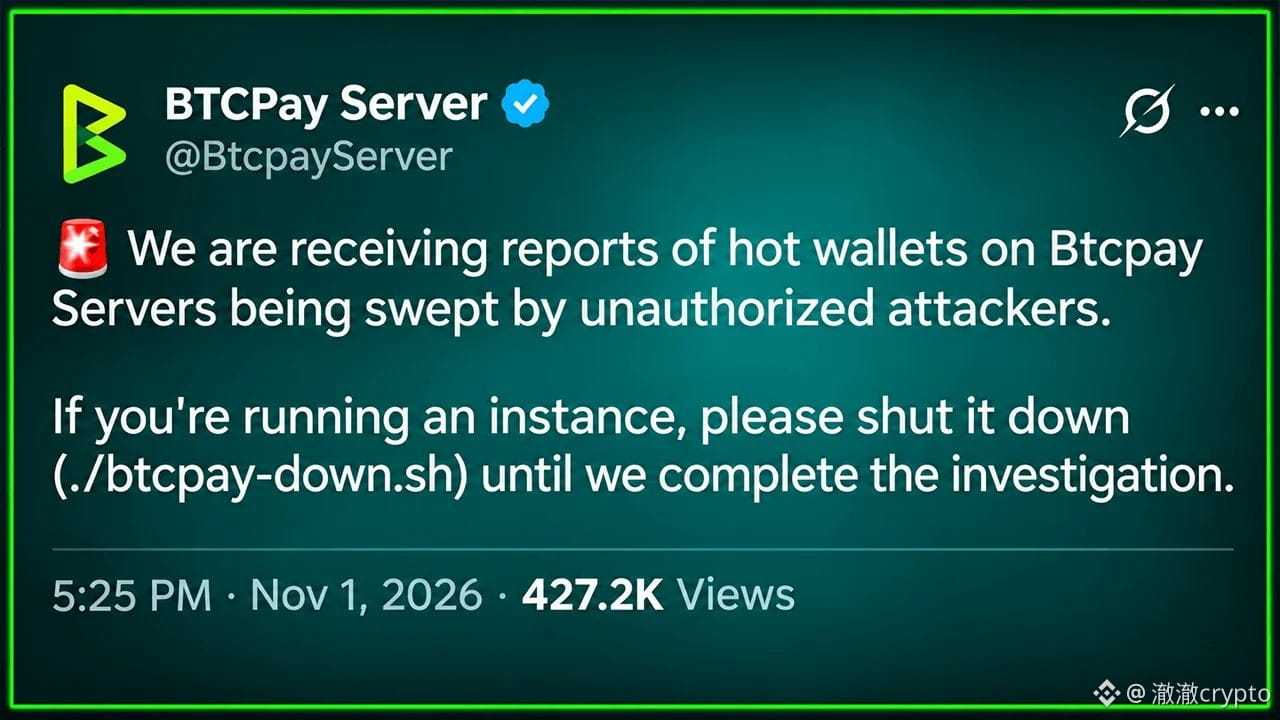
Am 1. November um 22:25 UTC warnte BTCPay offiziell: Unbefugte Angreifer räumen Hot Wallets leer. Die Empfehlung: den Server zunächst mit ./btcpay-down.sh herunterfahren und die Untersuchung abwarten.
Rund zwei Stunden später ergänzte Gründer Dorier: Betroffen seien vermutlich ausschließlich ältere Versionen vor 2.4.2. Die Angreifer hätten Administratorrechte erlangt, der Angriffsweg sei aber noch unklar.
Die eigenen Server des Projekts mit Version 2.4.7 seien nicht angegriffen worden. Das bedeute jedoch nicht, dass die neue Version garantiert sicher sei, sagte er nicht. Angaben zur Schadenshöhe und zur Zahl der betroffenen Händler stehen weiterhin aus.
Am bittersten finde ich, dass die Patches längst veröffentlicht waren, die Server aber nicht aktualisiert wurden: Version 2.4.7 vom 29. Oktober behob 85 Probleme, und bereits Version 2.4.2 vom August schloss eine ausgenutzte Sicherheitslücke. Doch bei selbst gehosteten Systemen nimmt dir niemand das Aktualisieren ab.
Die Seeds der Hot Wallets liegen nun einmal auf einem mit dem Internet verbundenen Server. In der offiziellen Dokumentation steht ausdrücklich „DANGER“: Wer dort eindringt, kann die Coins direkt abziehen.
Wenn du BTCPay betreibst, fahr den Server zunächst wie offiziell empfohlen herunter. Geh nicht nach dem Motto „Ich nutze die neue Version“ auf Risiko. Warte, bis die Verantwortlichen den Angriffsweg bestätigt und eine Anleitung zum Neustart veröffentlicht haben.
Diese Einschätzung wäre nur unter einer Bedingung widerlegt: Das Projekt gibt offiziell bekannt, dass der Angriffsweg geklärt und die betroffenen Versionen eindeutig abgegrenzt sind, und hebt die Aufforderung zum Herunterfahren auf.
Wenn du Zahlungen selbst hostest: Entscheidest du dich aus Bequemlichkeit für eine Hot Wallet oder aus Sicherheitsgründen für eine Cold Wallet?
$BTC $ETH $SOL
#BTCPay #BitcoinSicherheit
Am 1. November um 22:25 UTC warnte BTCPay offiziell: Unbefugte Angreifer räumen Hot Wallets leer. Die Empfehlung: den Server zunächst mit ./btcpay-down.sh herunterfahren und die Untersuchung abwarten.
Rund zwei Stunden später ergänzte Gründer Dorier: Betroffen seien vermutlich ausschließlich ältere Versionen vor 2.4.2. Die Angreifer hätten Administratorrechte erlangt, der Angriffsweg sei aber noch unklar.
Die eigenen Server des Projekts mit Version 2.4.7 seien nicht angegriffen worden. Das bedeute jedoch nicht, dass die neue Version garantiert sicher sei, sagte er nicht. Angaben zur Schadenshöhe und zur Zahl der betroffenen Händler stehen weiterhin aus.
Am bittersten finde ich, dass die Patches längst veröffentlicht waren, die Server aber nicht aktualisiert wurden: Version 2.4.7 vom 29. Oktober behob 85 Probleme, und bereits Version 2.4.2 vom August schloss eine ausgenutzte Sicherheitslücke. Doch bei selbst gehosteten Systemen nimmt dir niemand das Aktualisieren ab.
Die Seeds der Hot Wallets liegen nun einmal auf einem mit dem Internet verbundenen Server. In der offiziellen Dokumentation steht ausdrücklich „DANGER“: Wer dort eindringt, kann die Coins direkt abziehen.
Wenn du BTCPay betreibst, fahr den Server zunächst wie offiziell empfohlen herunter. Geh nicht nach dem Motto „Ich nutze die neue Version“ auf Risiko. Warte, bis die Verantwortlichen den Angriffsweg bestätigt und eine Anleitung zum Neustart veröffentlicht haben.
Diese Einschätzung wäre nur unter einer Bedingung widerlegt: Das Projekt gibt offiziell bekannt, dass der Angriffsweg geklärt und die betroffenen Versionen eindeutig abgegrenzt sind, und hebt die Aufforderung zum Herunterfahren auf.
Wenn du Zahlungen selbst hostest: Entscheidest du dich aus Bequemlichkeit für eine Hot Wallet oder aus Sicherheitsgründen für eine Cold Wallet?
$BTC $ETH $SOL
#BTCPay #BitcoinSicherheit