
Die Entwickler von Btcpay rufen dazu auf, den Dienst sofort abzuschalten, nachdem Bitcoin-Wallets massenhaft geleert wurden
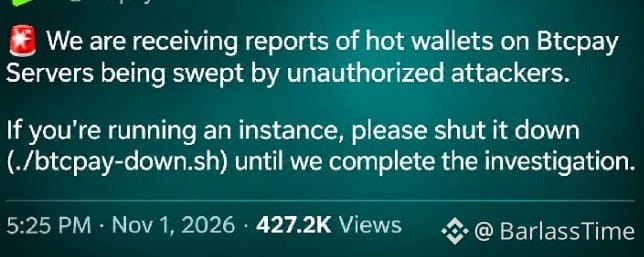
Am 1. November gegen 22:25 UTC wurde auf dem offiziellen Account von Btcpay Server eine dringende Mitteilung veröffentlicht:
„Uns erreichen Berichte darüber, dass Hot Wallets auf BTCPay-Servern von nicht autorisierten Angreifern geplündert werden.“
Die Betreibern wurden angewiesen, ihre Instanzen mit dem Befehl ./btcpay-down.sh abzuschalten, bis die Ermittler herausgefunden hätten, was genau passiert war. Einer der wichtigsten Projektmitwirkenden, der Entwickler Uncle Rockstar, bekräftigte die Warnung mit den Worten: „Das ist keine Übung: Schalten Sie Ihren BTCPay Server ab, wenn Sie eine Hot Wallet haben.“
Btcpay Server ist eine Open-Source-Software, mit der Händler Bitcoin-Zahlungen ($BTC) ohne traditionelle Zahlungsdienstleister annehmen können. Betreiber können die Software selbst hosten und ihre eigene Wallet-Infrastruktur verwalten. Diese Unabhängigkeit bringt Verantwortung mit sich.
Zum Zeitpunkt der Veröffentlichung hatten die Entwickler weder die Gesamtmenge der gestohlenen Bitcoins noch die Zahl der betroffenen Händler bekannt gegeben. Die ursprüngliche Warnung enthielt auch keine bestätigten Informationen dazu, wie die Angreifer erstmals in die kompromittierten Systeme eingedrungen waren.
Gründer verweist im Zuge der Eingrenzung der Ermittlungen auf ältere Versionen
Btcpay-Server-Gründer Nicolas Dorier lieferte später eine konkretere Erklärung. Seinen vorläufigen Erkenntnissen zufolge lief auf den betroffenen Installationen Software aus Versionen vor 2.4.2. Den Angreifern gelang es Berichten zufolge, sich Zugriff mit Administratorrechten zu verschaffen. Bei der forensischen Untersuchung gefundene Spuren deuten auf Schwachstellen hin, die in diesen älteren Versionen vorhanden sind.
Dorier wies außerdem darauf hin, dass öffentliche Server und Demoversionen mit Version 2.4.7 nicht angegriffen worden seien. Dieser Unterschied spricht gegen die Annahme, dass die jüngste Notfallversion selbst für den gemeldeten Einbruch verantwortlich gewesen sein könnte. Das bedeutet jedoch nicht, dass alle aktuellen Installationen sicher sind. Die Ermittler haben bislang keinen vollständigen technischen Bericht veröffentlicht.
Bereits im August hatte das Projekt eine separate Schwachstelle behoben, durch die nicht autorisierte Angreifer Macaroon-Zugangsdaten des Lightning Network Daemon (LND) erlangen konnten, die als Autorisierungstoken dienen. Diese Schwachstelle wurde in Version 2.4.2 behoben. Die Entwickler hatten zuvor erklärt, dass die On-Chain-Wallets von Btcpay durch diese konkrete Schwachstelle nicht gefährdet gewesen seien.
Es ist weiterhin unklar, ob die jüngsten Diebstähle mit derselben Schwachstelle, einer anderen älteren Schwachstelle oder mehreren Schwachstellen zusammenhingen.
Umfassende KI-gestützte Sicherheitsüberprüfung beseitigte 85 Schwachstellen nur wenige Tage vor der Warnung
Der zeitliche Ablauf sorgt für eine weitere Wendung. Am 29. Oktober veröffentlichte Btcpay Server Version 2.4.7, nachdem Berichte über Schwachstellen eingegangen waren, die im Rahmen von Anthropics Open-Source-Sicherheitsinitiative durch automatisierte Scans ermittelt worden waren. In dieser Version wurden 85 entdeckte Probleme behoben: eines mit kritischem Schweregrad, 13 mit hohem, 52 mit mittlerem und 19 mit niedrigem Schweregrad.
Diese Bekanntmachungen erfolgten vor dem Hintergrund, dass die KI-gestützte Schwachstellenforschung 2026 zunehmend an Bedeutung gewann. Systeme von KI-Unternehmen wie Anthropic, OpenAI und Google zeigten immer ausgefeiltere Fähigkeiten, Schwachstellen in Software aufzuspüren. Allein Anthropics Scan-Initiative identifizierte innerhalb von sechs Monaten mehr als 29.000 potenzielle Schwachstellen, auch wenn nur ein Teil davon manuell überprüft wurde.
Der Vorfall bei Btcpay verdeutlicht den grundlegenden Unterschied zwischen dem Entdecken von Schwachstellen und dem Absichern bereits eingesetzter Software. Die Veröffentlichung von Sicherheitsupdates führt nicht dazu, dass unabhängig verwaltete Server automatisch aktualisiert werden.
Händler nehmen ihre Server während der Ermittlungen offline
Unternehmen, darunter Coincards, nahmen ihre Btcpay-Installationen nach Erhalt der Warnung offline. Für Händler bedeutet eine solche Unterbrechung, dass sie sofort zwischen der Verfügbarkeit von Zahlungen und dem Schutz der über verbundene Wallets zugänglichen Mittel abwägen müssen. Dorier betonte erneut, wie wichtig es sei, die Guthaben in Hot Wallets auf Beträge zu begrenzen, deren Verlust sich die Betreiber leisten können.
In den bereitgestellten Aktualisierungen wurden weder eine abschließende Schadensbilanz noch ein neuer Patch zur gezielten Behebung dieses Vorfalls oder eine Entwarnung bekannt gegeben. Die Entwickler arbeiteten an einer ausführlicheren Erklärung. Die beunruhigende Frage geht über Btcpay hinaus: Können unabhängig verwaltete Zahlungsinfrastrukturen mit den Sicherheitsupdates Schritt halten, wenn KI-Systeme die Entdeckung von Schwachstellen beschleunigen?